#1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 hakluke/haklistgen
Verwandelt jeden Mülltext in eine nutzbare Wortliste für Brute-Force-Angriffe.
 garagehq/nightcrawler
Lokaler KI-gestützter Red-Teamer auf einem Telefon

 sensepost/assless-chaps
MSCHAPv2-Challenge/Response schnell mit einer Datenbank von NT-Hashes knacken.
 jakobfriedl/keelog-bof
Asynchroner BOF zum Erfassen von KeePass-Master-Passwörtern durch Erkennen und Keylogging von gesperrten Datenbankfenstern.
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE-Reproduktion: cve-2024-43451-ntlm_hash_disclosure_reproduction
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - „wp2shell“: nicht authentifizierte RCE im WordPress-Kern
 mebus/cupp
Interaktiver Passwort-Profilierer, der durch Erfassung persönlicher Daten eines Benutzers gezielte Wortlisten erstellt und für Penetrationstests…
 hashview/hashview
Ein Web-Frontend für Passwort-Cracking und Analysen
 mboatella25/metasploitable-pentest-lab
Kompletter Pentest auf Metasploitable: Recon mit nmap, Exploitation mit Metasploit (CVE-2007-2447), Extraktion und Cracking von Zugangsdaten,…
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Vollständiges Exploitation-Toolkit für CVE-2026-3180 - WordPress Contest Gallery SQL Injection vulnerability. Bietet automatisierte Datenextraktion,…
 yoguicr/cve-2024-21413-outlook-assessment
Detaillierter Schwachstellenbewertungs- und Ausnutzungsbericht für CVE-2024-21413 (Moniker Link) in Microsoft Outlook, einschließlich Angriffspfad,…
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 Unauthentifizierte REST-API-Offenlegung von Benutzerdaten über Stack-Trace-Argument-Leck | CVSS 7.5
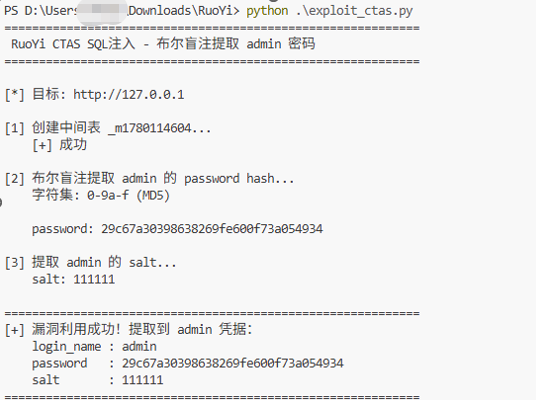 chinesespeople/cve-2026-52614
Im Backend von Ruoyi v4.8.3 besteht eine SQL-Injection-Schwachstelle.
 ivant7d3/cve-2025-44203
Exploit für CVE-2025-44203, der eine Race Condition in HotelDruid 3.0.0/3.0.7 ausnutzt, Administratoren-Anmeldedaten preisgibt und einen…
 sinfulz/justtryharder
Umfassender Penetrationstest-Spickzettel zur Vorbereitung auf die PWK/OSCP-Prüfung, der Privilegieneskalation, Passwortknacken, Payload-Erstellung,…