#1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 hotpotcookie/cve-2022-44877-white-box
Red Team Werkzeuge zum Einrichten von CWP CentOS 7 Payload & Reverse Shell (Red Team 9 - CW2023)
 dawnl3ss/cve-2023-32784
Master-Passwort einer Keepass-Datenbank <= 2.53.1 abrufen
 j-baines/even-you-brutus
Wörterbuch-Brute-Force der Mikrotik RouterOS 6.x Web-Oberfläche
 optiv/talon
Ein Passwort-Rate-Tool, das die Kerberos- und LDAP-Dienste in der Windows Active Directory-Umgebung angreift.
 synacktiv/rulesfinder
Machine-learned Passwort-Mangling-Regeln
 c3rrberu5/zerologon-to-shell
Automatisiertes Exploit-Skript, das CVE-2020-1472 (ZeroLogon) mit evil-winrm kombiniert, um eine Remote-Shell auf anfälligen…
 cduram/cve-2023-39144
CVE-2023-39144 Offenlegung: Klartext-Passwort-Exposition in den Admin-Seiten des Element55 Maketime-Geräts, die eine Privilegienausweitung über…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit für CVE-2023-23397 Outlook NTLM-Hash-Leck über bösartige Kalendereinladungen. Enthält PowerShell-Waffentechnik, Responder-Integration und…
 blunderbuss-wctf/wacker
Ein WPA3-Wörterbuch-Cracker
 blackarch/wordlistctl
Wortlistenarchive von Websites und Torrent-Peers abrufen, installieren und durchsuchen.
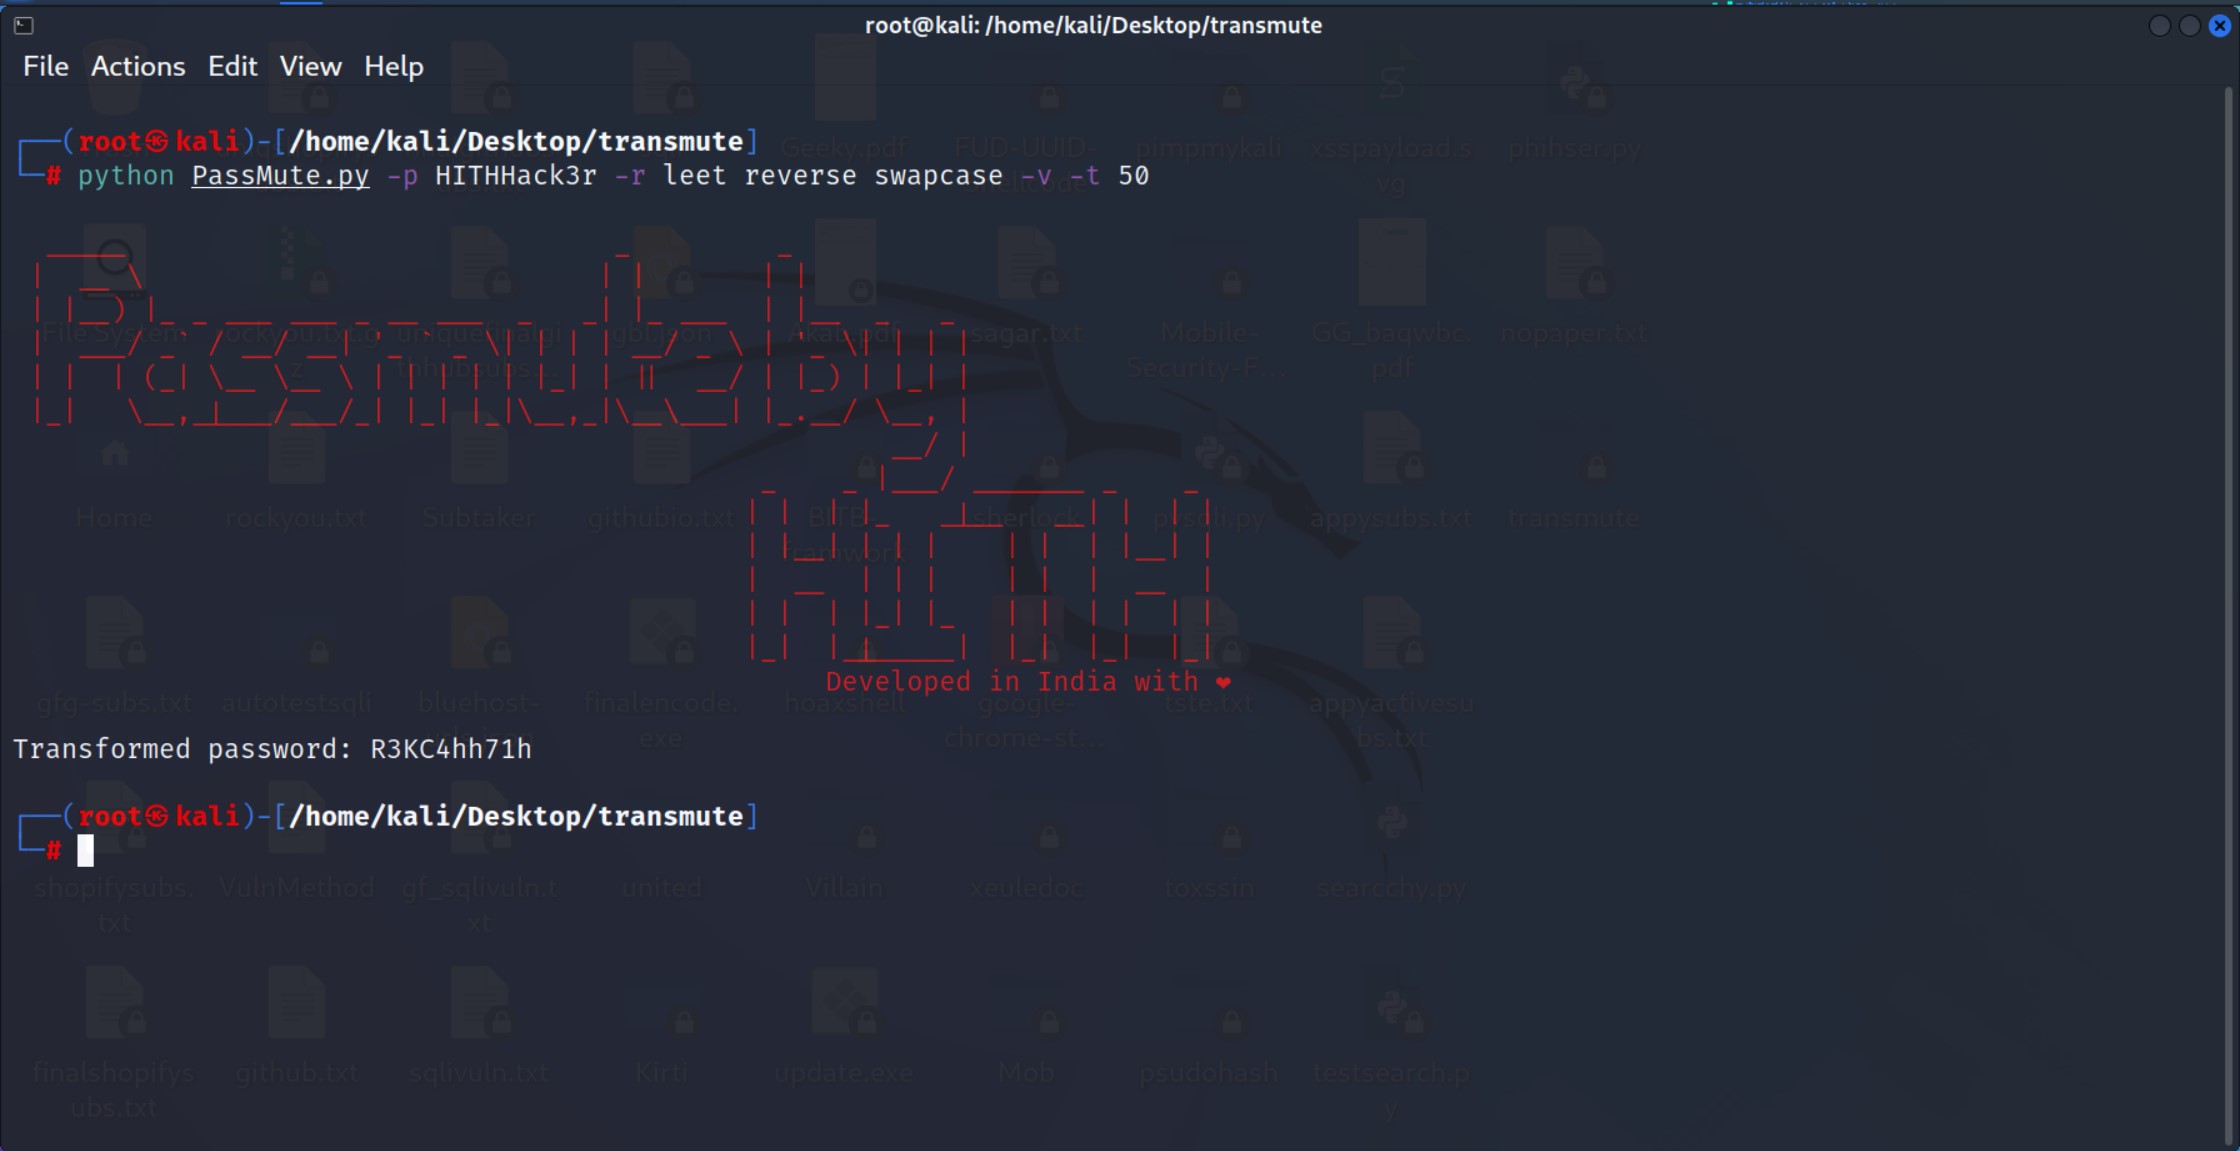 hackerinthehouse-official/passmute
CLI-Passwort-Mutations-Tool, das Transformationsregeln (Leet, Reverse, Case-Swap) anwendet, um Passwortvarianten für Sicherheitstests und…
 moscowchill/lstar-en
LSTAR - CobaltStrike ins Englische übersetzt
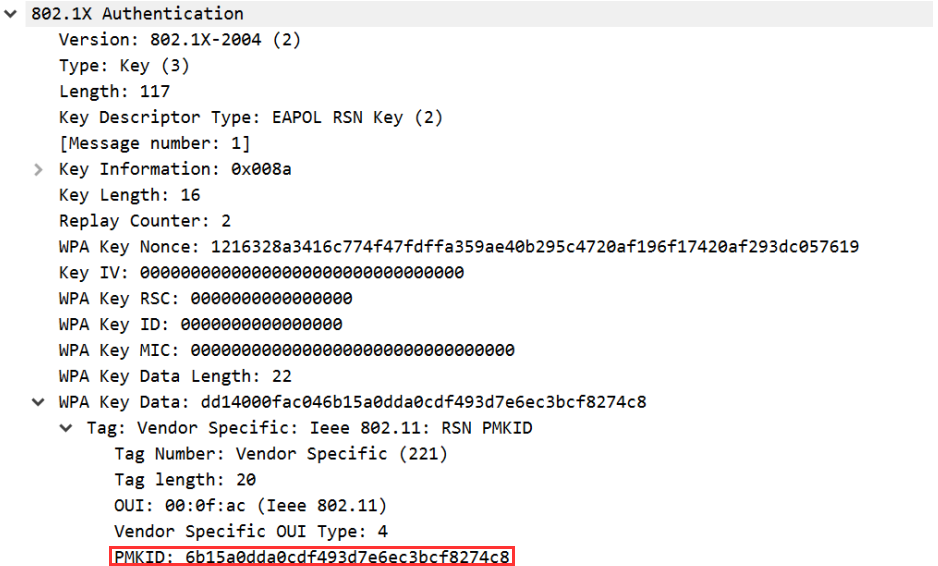 n0mi1k/pmkidcracker
Ein Werkzeug zum Knacken von WPA2-Passphrasen mit PMKID-Wert ohne Clients oder De-Authentifizierung
 arcaneiceman/kraken
Verteiltes Brute-Force-Passwortknack-System, das Wörterbuch- und Crunch-basierte Angriffe über mehrere Maschinen hinweg mittels Web- und…
 z-jxy/keepass_dump
KeePass 2.X Dumper (CVE-2023-32784)
 und3sc0n0c1d0/bruteforce-to-keepass
Dieses Skript ergänzt die mit dem Tool keepass-password-dumper erzielten Ergebnisse bei der Ausnutzung der KeePass betreffenden…
 4nner/cve-2019-9053
Python-3-Exploit für CVE-2019-9053, eine SQL-Injection-Schwachstelle in CMS Made Simple, die die Extraktion von Anmeldedaten über zeitbasierte blinde…