
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 yucaerin/cve-2024-55555
Laravel Crypto Killer Massenscanner (CVE-2024-55555)
 cspanias/rconfig_rce
Kombinierte PoCs für rConfig: SQL Injection (CVE-2020-10220) & Command Injection (CVE-2020-10879)
 sic4rio/grafana-decryptor-for-cve-2021-43798
Entschlüsselt Grafana-DataSource-Passwörter durch Ausnutzung der CVE-2021-43798 Directory Traversal, um Konfigurationsdateien abzurufen und…
 kalidas-7/cve-2019-9053
Nicht authentifizierter zeitbasierter Blind-SQL-Injection-Exploit für CMS Made Simple <= 2.2.9. Extrahiert Administrator-Anmeldedaten und knackt…
 incommatose/cve-2023-6063-poc
Ein Proof of Concept für CVE-2023-6063, eine zeitbasierte blinde SQL-Injection-Schwachstelle in WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - Nicht authentifizierte SQL-Injection. PoC.
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 mirchr/security-research
Sicherheitsforschung
 nu11secur1ty/complete-google-dorks
Kuratierte Sammlung von Google-Dork-Abfragen für erweiterte Suchmaschinen-Recherche zum Aufspüren offengelegter Datenbanken, Konfigurationsdateien,…
 kayes817/cve-2022-1257
Proof-of-Concept-Exploit für CVE-2022-1257, der gespeicherte Anmeldeinformationen aus der McAfee-Agent-Datenbank (ma.db) mithilfe von PowerShell…
 maikneysm/autopwn-titanic.htb
Dies ist ein automatisiertes Exploit-Skript für die Hack-The-Box-Maschine *Titanic*. Es extrahiert Gitea-Benutzer-Hashes über LFI, unterstützt beim…
 r4ygm/stegbrute
Schnelles Steganographie-Brute-Force-Tool, geschrieben in Rust, nützlich für CTFs
 f4dee-backup/cve-2025-24071
Exploit-Skript für CVE-2025-24071, das NTLM-Hashes von Windows leakt, indem eine präparierte ZIP/RAR-Datei extrahiert wird und die Verarbeitung von…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Offenlegung von NTLMv2-Hashes über .library-ms-Dateien
 zzzteph/kraker
Kraker ist ein verteiltes Passwort-Brute-Force-System, das auf einfache Bedienung ausgelegt ist.
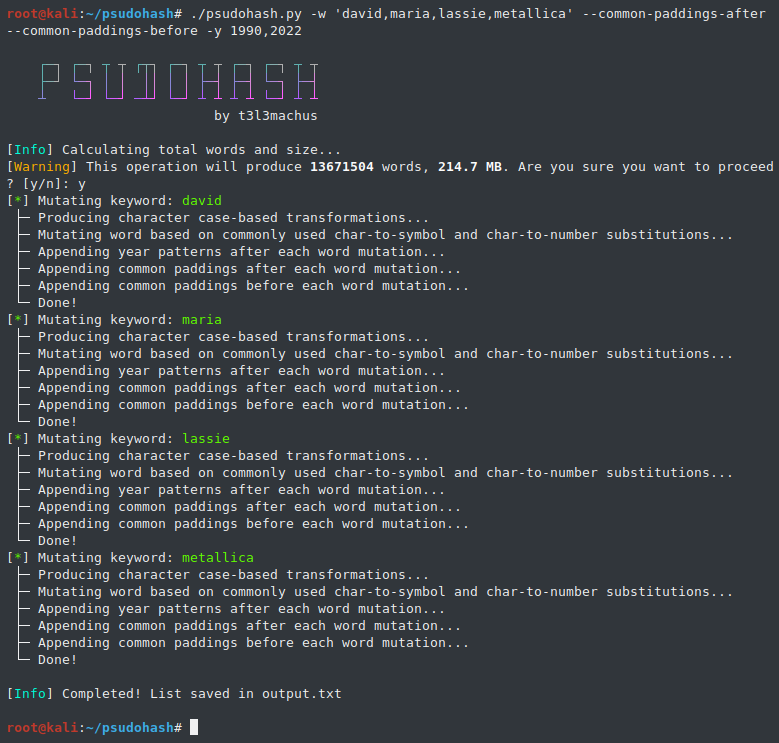 t3l3machus/psudohash
Erzeugt in Sekunden Millionen von schlüsselwortbasierten Passwortmutationen.
 sofianehamlaoui/pentest-bookmarkz
Eine Sammlung nützlicher Links für Pentester
 z1ph1us/milksad-mnemonic-generator
Dieses Tool generiert BIP-39-Mnemonic-Phrasen, die aus Unix-Zeitstempeln abgeleitet werden, und untersucht die Auswirkungen der 'Milk…








