
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 quantumcore/paradoxiarat
ParadoxiaRat : Natives Windows-Fernzugriffstool.
 entry33/aes256_passwd_store
AES-256-verschlüsselter Passwort-Manager mit scrypt/SHA256-Schlüsselableitung, der Vorgänge wie Erstellen, Bearbeiten, Abfragen und Ändern des…
 n0kovo/danish_phone_wordlist_generator
Erstelle Wortlisten dänischer Telefonnummern nach Region und/oder Nutzung (Mobil, Festnetz usw.). Nützlich für Passwort-Cracking oder Fuzzing…
 n0kovo/danish-wordlists
Sammlung von dänischen Basis-Wortlisten zum Knacken von dänischen Passwörtern (Hashcat, John the Ripper etc.)
 stealthsploit/oneruletorulethemstill
Eine überarbeitete und aktualisierte Version meiner ursprünglichen OneRuleToRuleThemAll hashcat Regel.
 joelgmsec/leaksearch
Durchsucht und analysiert Klartextpasswörter aus öffentlichen Datenbanken von Sicherheitsverletzungen (ProxyNova COMB) nach Schlüsselwörtern…
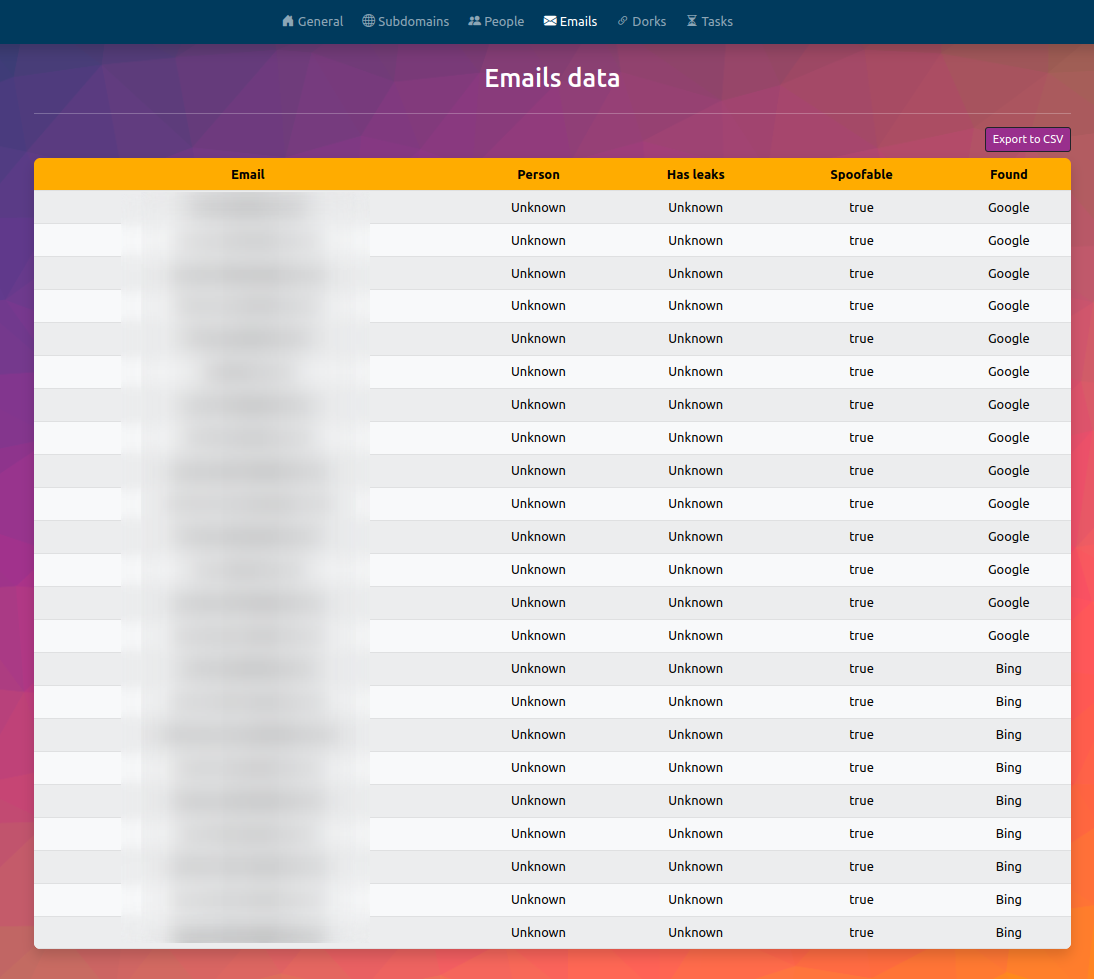 fundacio-i2cat/infohound
InfoHound ist ein OSINT-Tool, um eine große Menge an Daten aus einem Web-Domainnamen zu extrahieren.
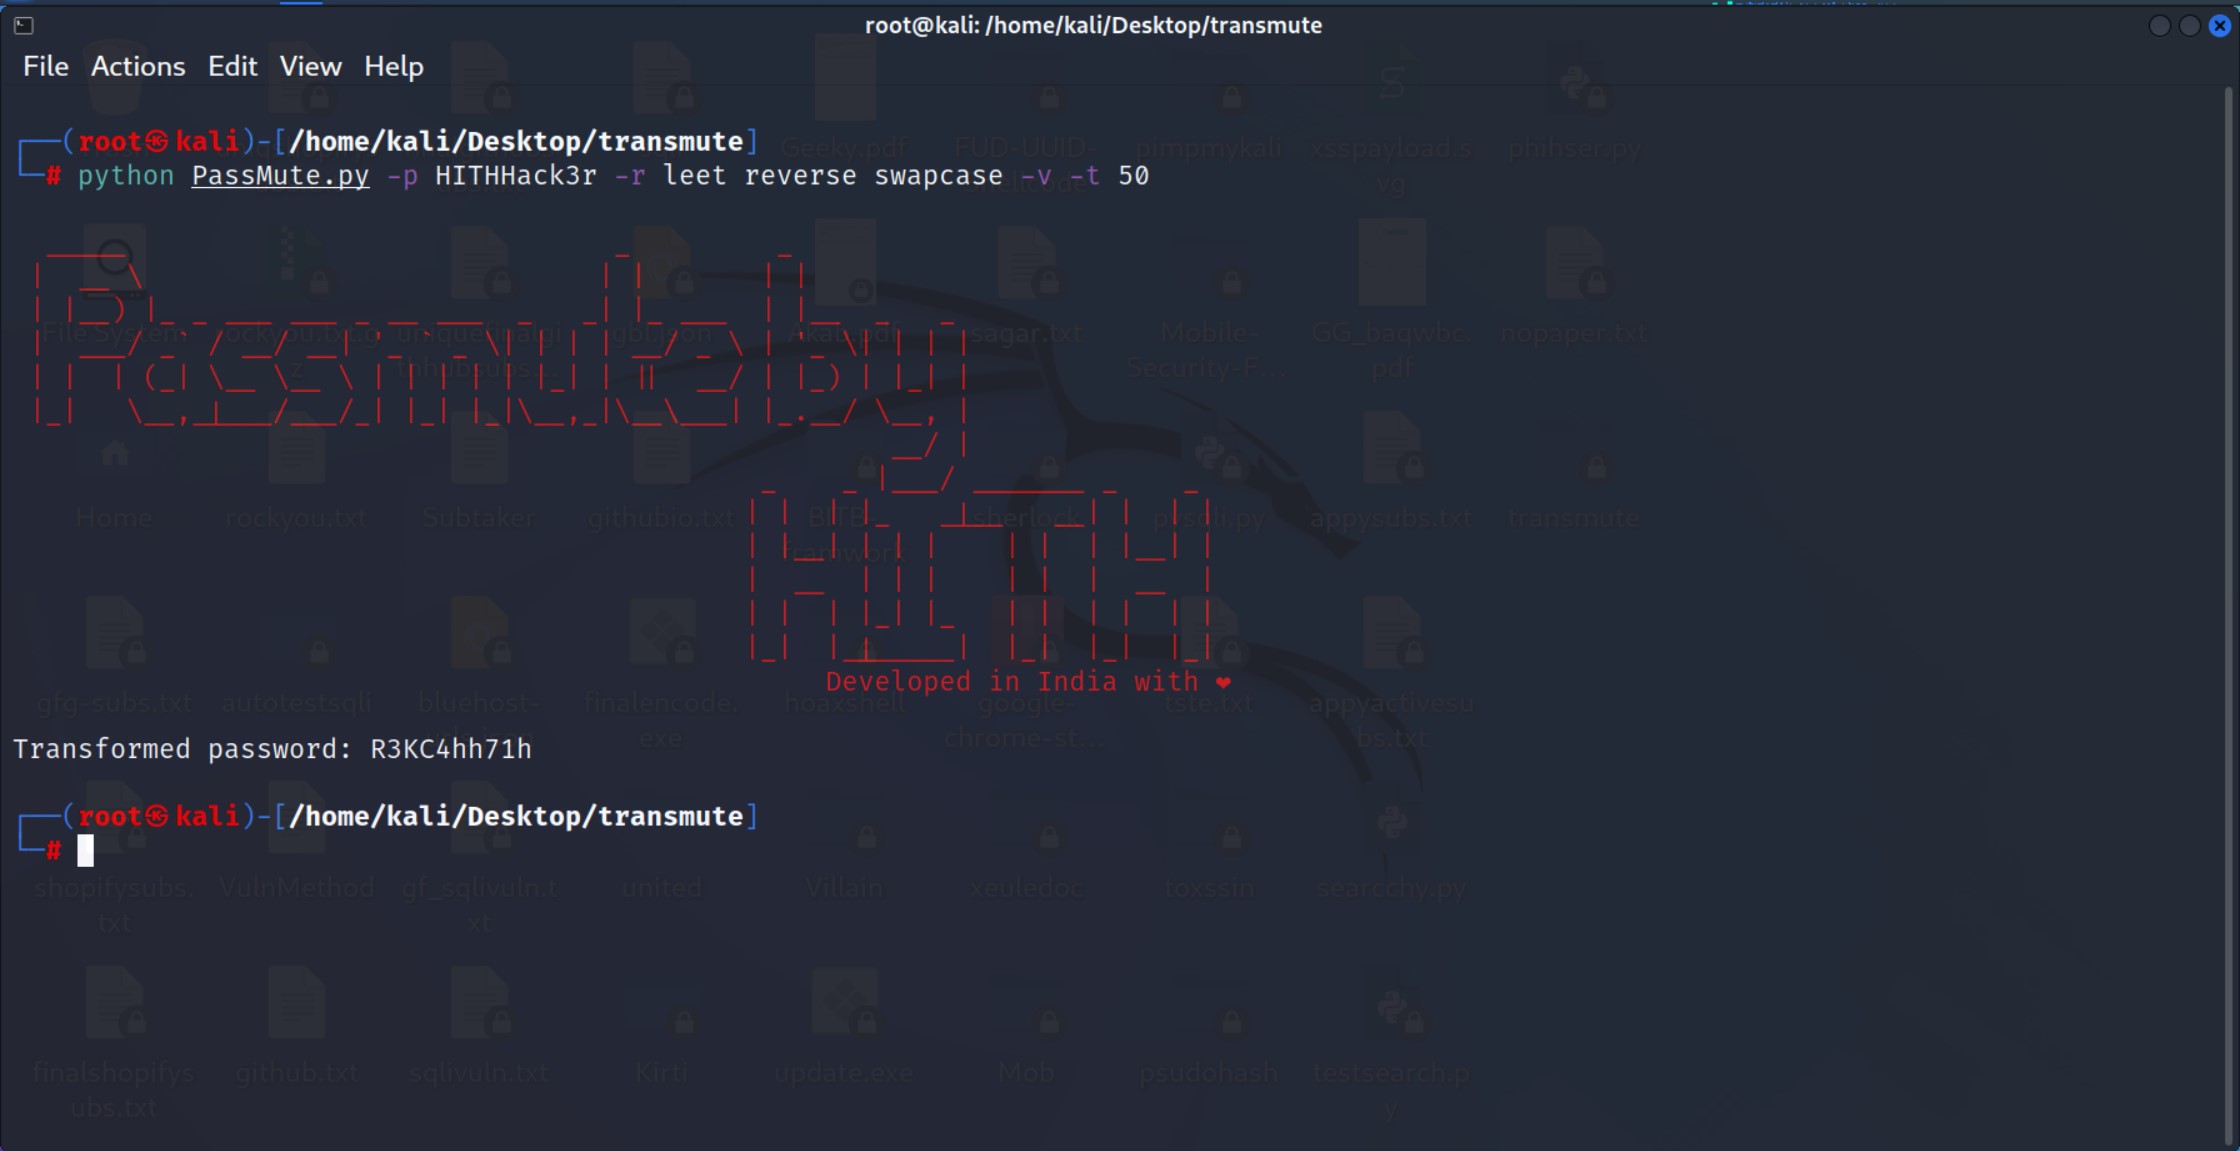 hackerinthehouse-official/passmute
CLI-Passwort-Mutations-Tool, das Transformationsregeln (Leet, Reverse, Case-Swap) anwendet, um Passwortvarianten für Sicherheitstests und…
 tyki6/myjwt
Ein CLI zum Knacken und Testen von Schwachstellen in JSON Web Token (JWT)
 jayy001/search-that-hash
🔎Durchsucht Hash-APIs, um deinen Hash schnell zu knacken🔎 Falls der Hash nicht gefunden wird, wird automatisch an HashCat⚡ weitergeleitet
 pushpenderindia/sinister
Sinister ist ein Windows/Linux-Keylogger-Generator, der Tastenanschläge per E-Mail zusammen mit anderen interessanten Zielinformationen sendet.
 n0kovo/awesome-password-cracking
Eine kuratierte Liste großartiger Werkzeuge, Forschung, Papers und anderer Projekte rund um Passwort-Knacken und Passwortsicherheit.
 brannondorsey/wifi-cracking
Knacken Sie WPA/WPA2-WLAN-Router mit Airodump-ng und Aircrack-ng/Hashcat
 flothesysadmin/vshg
Shell-Script-Addon für GnuPG, das die symmetrische Verschlüsselung mit Argon2 (speicherintensives KDF), SHA-384-Iterationen und kaskadierten…
 pinoywh1z/ssh-private-key-looting-wordlists
Kuratierte Wortlisten zum Brute-Forcen von SSH-Private-Key-Dateinamen, die Penetrationstestern helfen, Schlüssel via LFI oder Enumeration während der…
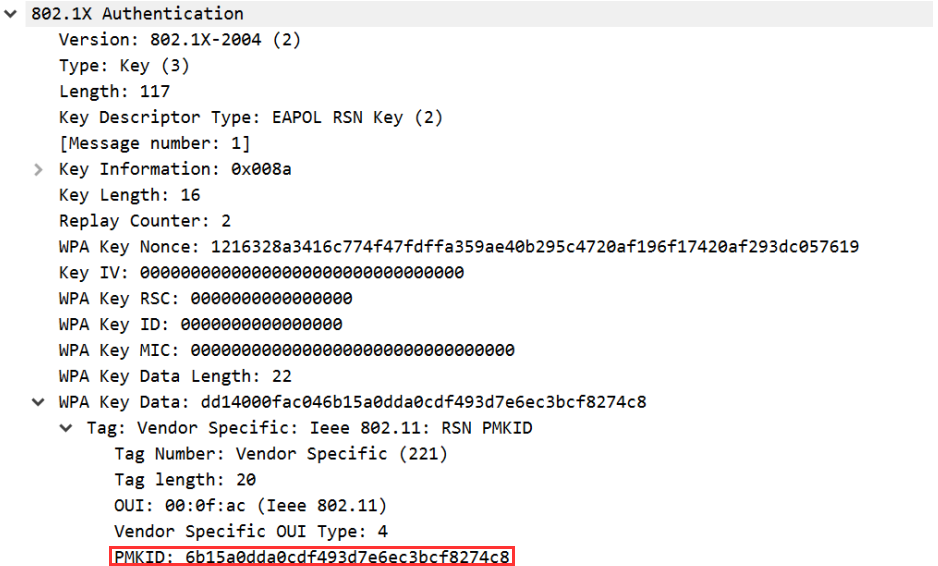 n0mi1k/pmkidcracker
Ein Werkzeug zum Knacken von WPA2-Passphrasen mit PMKID-Wert ohne Clients oder De-Authentifizierung
 jpg0mez/adcsync
Verwende ESC1, um einen provisorischen DCSync durchzuführen und Hashes zu extrahieren.
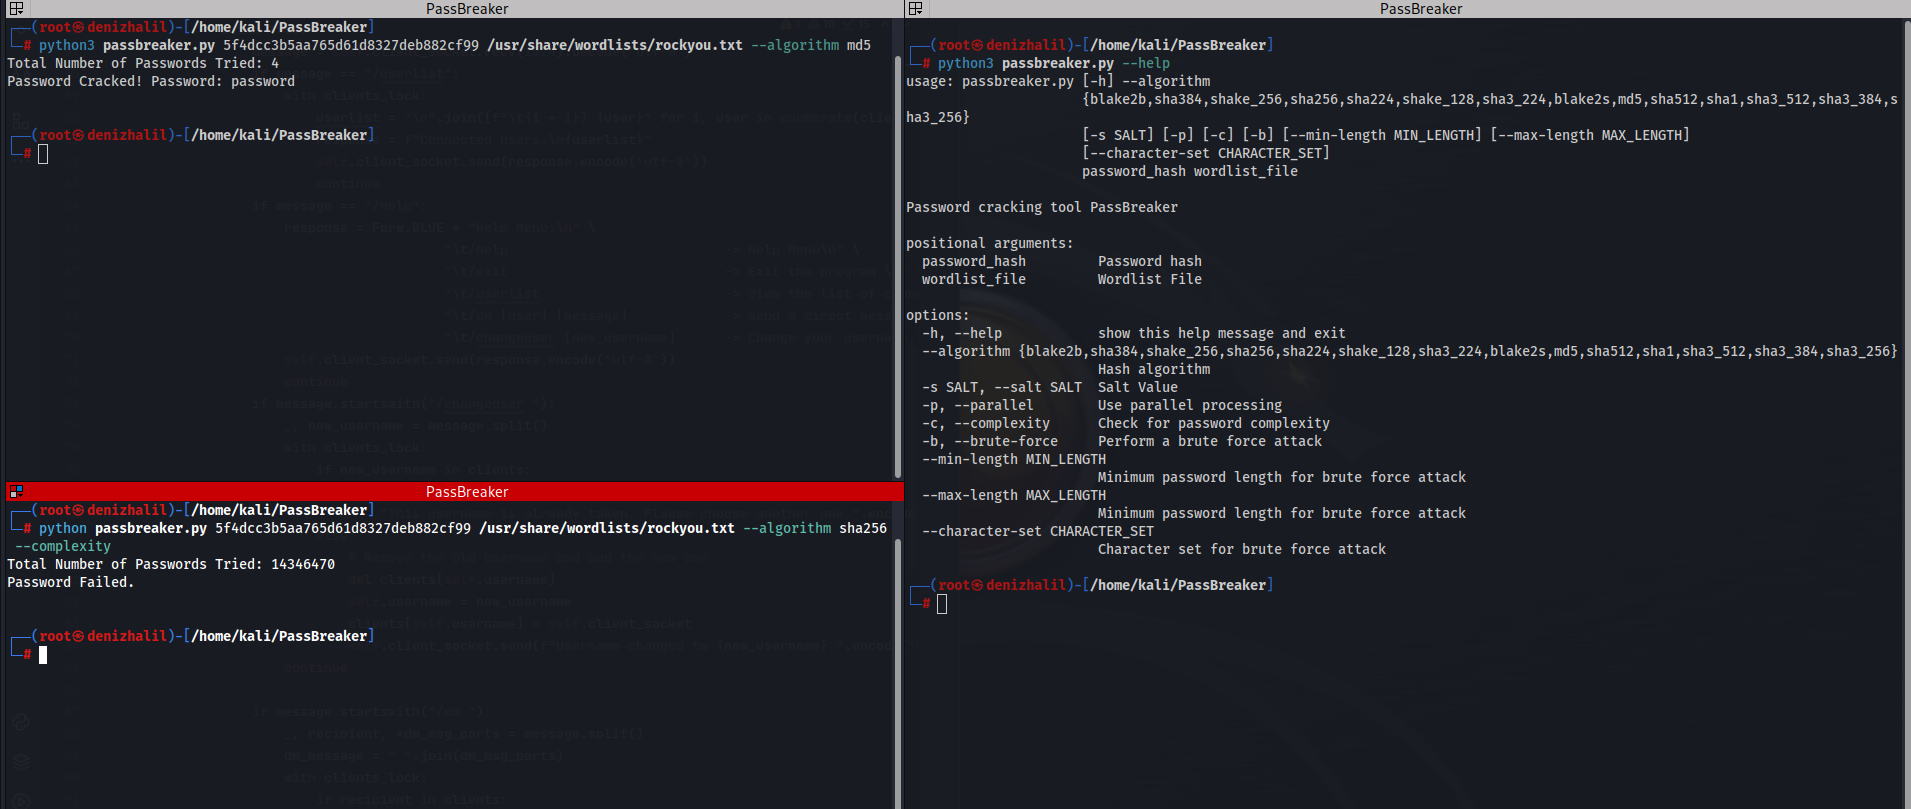 halildeniz/passbreaker
Python-basierter Passwort-Cracker mit Unterstützung für Wordlist- und Brute-Force-Angriffe, mehrere Hash-Algorithmen, Salt, parallele Verarbeitung…








