
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 bilalbaraz/passgen
Passwörter vom Terminal aus generieren
 ishaklaz/hash-eye
**HashEye** ist ein leistungsstarkes Python-CLI-Tool zur sofortigen Erkennung und Analyse von Hash-Typen. Es bietet detaillierte Informationen zu…
 creusvictor/keepassxc-fzf
Ein leichtgewichtiges CLI-Tool zum interaktiven Durchsuchen und Zugreifen auf Ihre KeePassXC-Datenbankeinträge mit fzf. Schnell, sicher und…
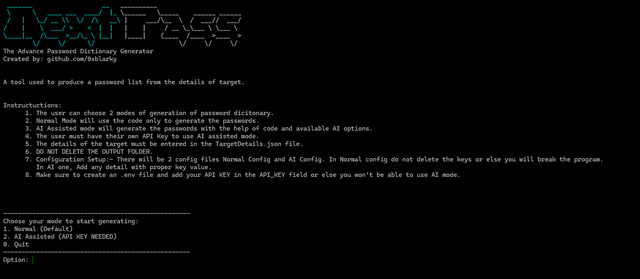 0xblarky/nextpass
Ein Tool, das verwendet werden kann, um eine Passwortliste oder ein Wörterbuch aus den Details des Ziels zu generieren.
 aaravmaloo/apm
Ein lokaler Passwort-Manager für alle
 ottoyrocky/phantom-brain
Tragbares intelligentes Erkennungsnetzwerk mit offline KI
 s1lkys/cve-2023-30367-mremoteng-password-dumper
Original-PoC für CVE-2023-30367
 rinaliyeva/metasploitable2-vsftpd-exploitation
Projekt: vsFTPd 2.3.4 Backdoor-Ausnutzung (CVE-2011-2523) auf Metasploitable 2
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Vollständiges Exploitation-Toolkit für CVE-2026-3180 - WordPress Contest Gallery SQL Injection vulnerability. Bietet automatisierte Datenextraktion,…
 bytehackr/keepass_poc
PoC für KeePass [CVE-2022-0725]
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3-Exploit für CVE-2019-9053, eine nicht authentifizierte SQL-Injection in CMS Made Simple 2.2.9, die Admin-Anmeldedaten extrahiert und…
 0ldev/politician
Moderne WiFi-Auditing-Bibliothek für ESP32 mit fortschrittlichen 802.11-Techniken. Erfasst WPA/WPA2/WPA3-Handshakes per PMKID-Extraktion und…
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor-Skript, das LNK- und Library-MS-Dateien ausnutzt, um SMB-NTLMv2-Hash-Offenlegung auszulösen, einschließlich…
 an00brektn/shirocrack
Einfacher Hash-Cracker für Apache Shiro-Hashes geschrieben in Golang. Nützlich zum Ausnutzen von CVE-2024-4956.
 abdelrahman0sayed/cve-2025-24071
Dies ist ein Python-PoC-Skript für CVE-2025-24071, eine Schwachstelle in Windows File Explorer, die unbefugten Zugriff auf vertrauliche Informationen…
 ac8999/cve-2025-24071
Python-Skript zur Ausführung von CVE-2025-24071
 4d000/tenda-f3-v4
Python-Skript zur Ausnutzung von CVE-2020-35391 auf Tenda F3 V3/V4-Routern, das unbefugten Download von Konfigurations-, Flash- und Syslog-Dateien…
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472 Tool-Sammlung








