
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen
 edoardottt/longtongue
Generieren Sie eine maßgeschneiderte Passwort-/Passphrase-Wortliste basierend auf Zielinformationen.
 jofpin/brutto
Einfaches Brute-Forcing für alles, was du willst - Jose Pino
 markuta/bw-dump
Ein Proof-of-Concept für (CVE-2023-38840), das Klartext-Master-Passwörter aus einem gesperrten Bitwarden-Tresor extrahiert.
 synacktiv/sharker
Ein einfacher, zuverlässiger und einigermaßen schneller Netzwerk-Capture-Analysator.

 z-jxy/keepass_dump
KeePass 2.X Dumper (CVE-2023-32784)
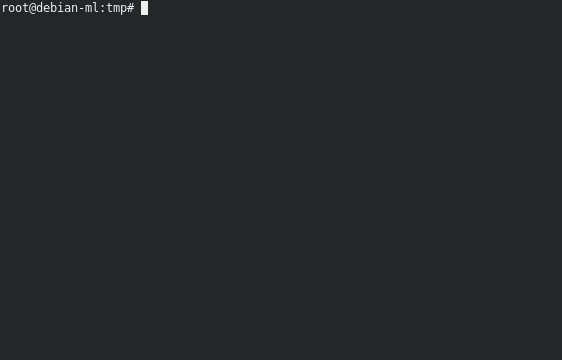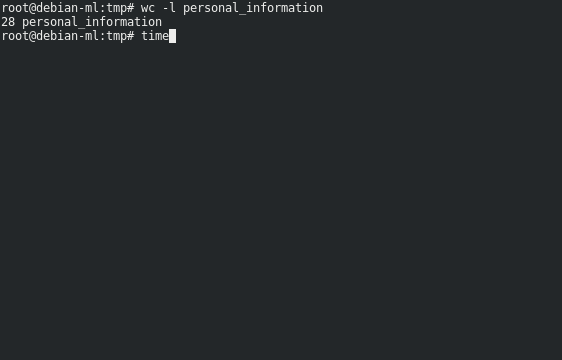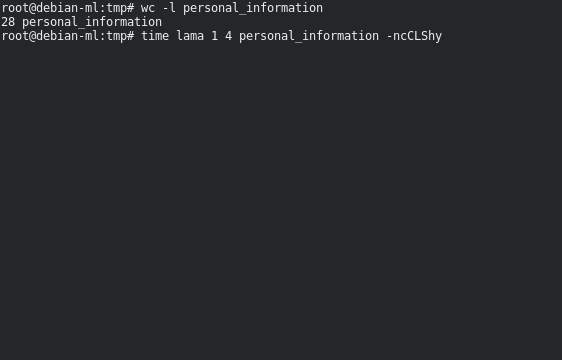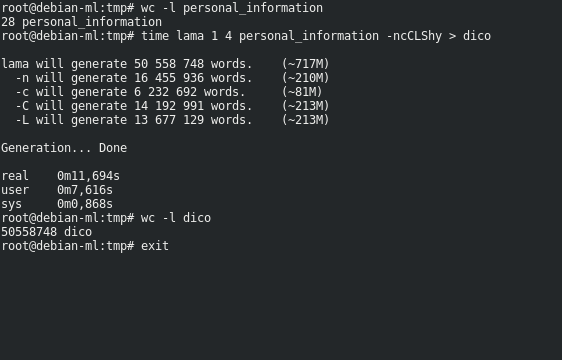 tatam/lama
Lama, die Anwendung, die diese Wörter nicht mache.
 ronf98/cve-2024-43451-poc
CVE-2024-43451 ist eine Windows-NTLM-Sicherheitslücke, die es einem Angreifer ermöglicht, Authentifizierung zu erzwingen und NTLM-Hashes mittels…
 jas502n/publiccms_decrypt
publiccms_decrypt
 al1ex/gpocrack
Active Directory Group Policy Preferences cpassword-Cracker/Entschlüsseler.
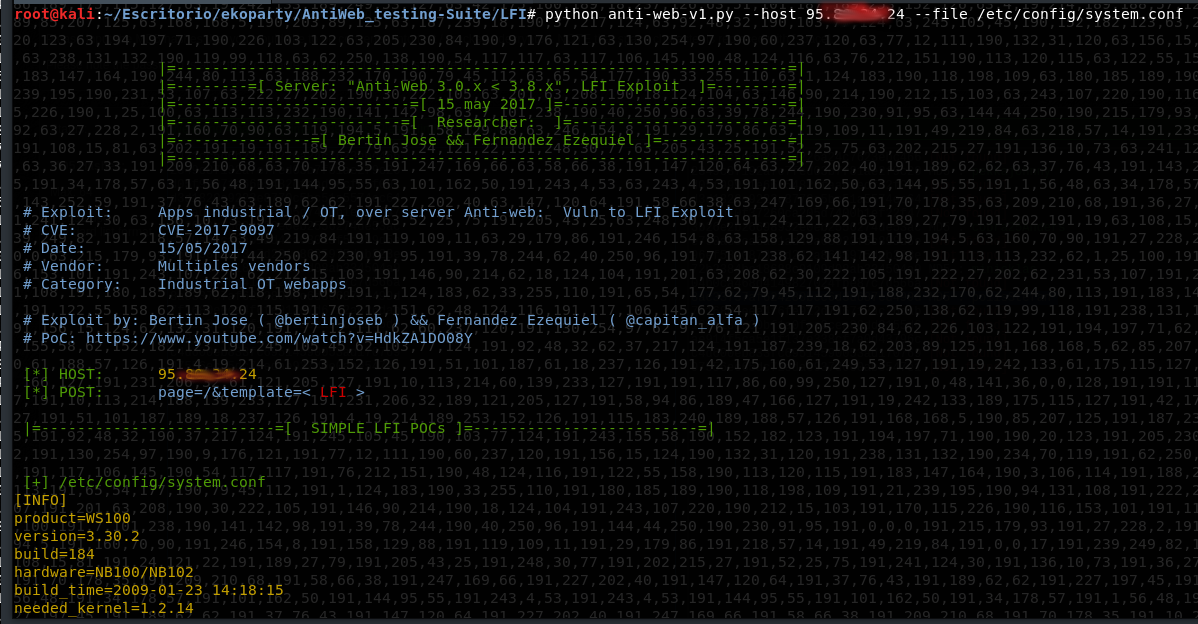 mdudek-ics/antiweb_testing-suite
Tool-Suite, die CVE-2017-9097 (+RCE) ausnutzt
 c4cnm/exploit_cve-2021-24762
Dieses Repo zeigt einen Exploit für CVE-2021-24762. Dies ist ein Blind SQLi Exploit, der bei Standardkonfiguration das Admin-Passwort grept.
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor-Skript, das LNK- und Library-MS-Dateien ausnutzt, um SMB-NTLMv2-Hash-Offenlegung auszulösen, einschließlich…
 kartheekkandalam99/svpt_cw_2
CVE-2024-21413 Setup für CW
 imperialx1104/simple-ctf-writeup
Professionelle TryHackMe Simple CTF-Komplettlösung, die Enumeration, CMS Made Simple SQL-Injection (CVE-2019-9053), Wiederherstellung von…
 ret2desync/cve-2024-38793-poc
Proof-of-Concept-Code zur Ausnutzung von CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - authentifizierte (Contributor+) SQL-Injection)
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl Maschinen-Writeup. Medium Linux-Box, die CVE-2025-49132 (Pterodactyl Panel RCE) und CVE-2025-6018/6019 (udisks2 Privilege…
 fbm31/audit-blackbox-web-to-root
Black-Box-Sicherheitsaudit eines Drupal-7-Servers. Demonstration einer vollständigen Kill Chain: SQL-Injection (CVE-2014-3704) ➔ RCE ➔ Reverse Shell…








