
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 lukasz-rybak/cve-2025-67876
Detaillierter Proof-of-Concept für CVE-2025-67876, der gespeichertes XSS in ChurchCRM-Gruppenrollennamen demonstriert, was zur Übernahme von…
 localh0ste/cve-2025-4138
Directory-Traversal-Schwachstelle im Tarfile-Modul ( mit Overflow gekreuztem Verzeichnis ) --> Führt zu Privilegieneskalation
 imohammed28/cve-2024-10220-test
Exploit für die Kubernetes-gitRepo-Volume-Schwachstelle (CVE-2024-10220) für kontrollierte HPC-Sicherheitsforschung, der beliebige Befehlsausführung…
 graypixel2121/cve-2025-61229
Technische Analyse und Proof-of-Concept-Exploit für CVE-2025-61229, eine lokale Privilegieneskalation in SuperDuper!, die die Ausführung beliebiger…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter lädt dynamisch externe Java-.jar-Dateien ohne Verifizierung oder Sandboxing. Wenn ein Angreifer die JAR-Datei…
 1numak1/cve-2025-31337
CVE-2025-31337 Sicherheitshinweis – Kritischer Pufferüberlauf im KI-Chatbot-Framework
 alimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc
Proof-of-Concept-Exploit für CVE-2026-27199, einen Werkzeug-safe_join()-Bypass für Windows-Gerätenamen, der Pfad-Traversal und stilles Verwerfen von…
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 ist eine kritische Path-Traversal-Schwachstelle in WinRAR 7.12
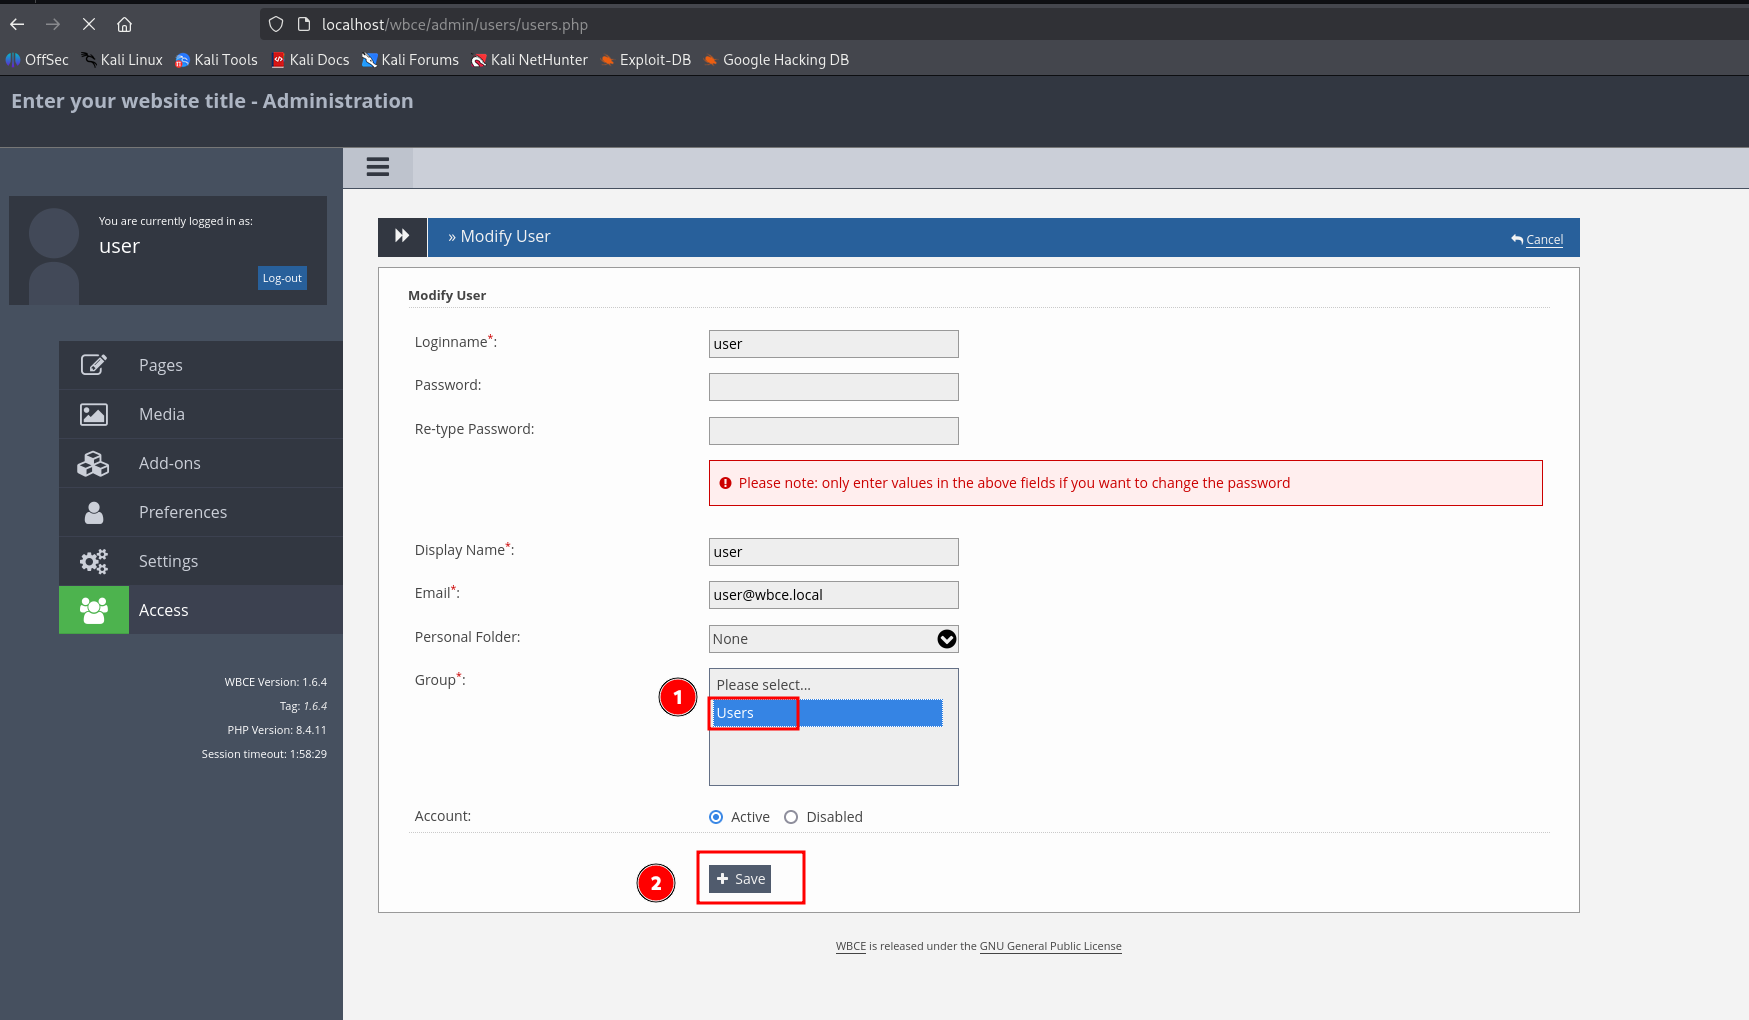 lukasz-rybak/cve-2025-65094
Proof-of-Concept für CVE-2025-65094: Privilegieneskalation durch IDOR in WBCE CMS. Demonstriert Gruppen-ID-Manipulation, um Admin-Zugriff zu…
 joakimbulow/cve-2026-24688
Proof-of-Concept-Exploit für CVE-2026-24688, eine Denial-of-Service-Schwachstelle in der Gliederungsanalyse von pypdf. Enthält einen Generator für…
 dotadrien/cve-2025-60654
Proof-of-concept für CVE-2025-60654: gespeichertes Cross-Site-Scripting (XSS) im Beschreibungsfeld der Script Pag-Anzeige. Demonstriert Filter-Bypass…
 gregk4sec/cve-2026-25854
# Original-Sicherheitsforschung und Proof-of-Concept für CVE-2026-25854, eine Open-Redirect-Schwachstelle in Apache-Tomcat-Clusterkonfigurationen,…
 iteride/cve-2025-29927
Tiefgehende Analyse und PoC für CVE-2025-29927, eine Next.js Middleware-Autorisierungsumgehung über den x-middleware-subrequest-Header. Enthält…
 snorlyd/https-nj.gov---cve-2020-11023
Schwachstellenbericht der offiziellen Website von New Jersey
 open-flaw/cve-2025-12758
Detaillierte Offenlegung von CVE-2025-12758 mit PoC, die eine Umgehung des Unicode-Variationsselektors in validator.js isLength() demonstriert,…
 klassiker/cve-2025-55182
CodeQL-basierte Analyse der Prototype-Pollution-Schwachstelle CVE-2025-55182 in React Server Components, mit Exploit-POC und statischen…
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 azu/msgpack-cve-2021-23410-test
Test-Repository, das ein Proof-of-Concept für CVE-2021-23410 in msgpack demonstriert und analysiert, ob die gemeldete Deserialisierungsschwachstelle…








