
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 eynaexp/copy-fail-cve-2026-31431-modernized
Proof-of-Concept-Exploit für CVE-2026-31431, modernisiert aus dem ursprünglichen Copy-Fail-PE-Exploit. Demonstriert die Schwachstelle zu…
 squeeze440/linux-entra-sso-poc
PoC — Ursprungsvalidierungsfehler ermöglicht die Exfiltration von Entra ID PRT SSO-Cookies in linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 squeeze440/code-graph-rag-poc
PoC — Symlink-Verfolgung zum beliebigen Lesen/Schreiben von Dateien außerhalb des Projekt-Roots in code-graph-rag (GHSA-85gg-2gfq-q95m,…
 oscerd/cve-2026-63621
Proof-of-Concept-Reproduktionen für Apache Camel camel-knative Structured-CloudEvent-Header-Injection (CVE-2026-63621), die Header-Injection über…
 vinukalana/dirtypipe-cve-2022-0847
Dieses Repository wurde entwickelt, um den DirtyPipe-Exploit CVE-2022-0847 zu analysieren und zu verstehen.
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Technische Analyse und Proof-of-Concept-Exploit für CVE-2025-59287, eine kritische RCE in Windows Server Update Services durch unsichere…
 01luyicheng/cve-2026-99999-exploit
CVE-2026-99999 funktionierender PoC — echte VM-Escape für den Linux-Kernel-csum_start-Bug (CVSS 9.3). Guest-to-Host-Heap-Leak. Siehe auch:…
 bombobombone/cve-2026-73312
# Proof-of-Concept und technische Dokumentation für CVE-2026-73312, eine OAuth2-Refresh-Token-Replay-Schwachstelle in XenForo vor 2.3.13. Enthält ein…
 oscerd/cve-2026-71300
Proof-of-Concept-Reproduktionscode für Apache Camel camel-atmosphere-websocket Dispatch-Header-Injection (CVE-2026-71300), der demonstriert, wie ein…
 oscerd/cve-2026-46590
Reproducer für CVE-2026-46590: Unsichere Deserialisierung des Schlüssellebenszyklus in Apache Camel camel-pqc (FileBasedKeyLifecycleManager…
 romain-deperne/cve-2026-34975
Proof-of-Concept und technische Analyse der CRLF-E-Mail-Header-Injection in Plunks roher MIME-Konstruktion, die Bcc-Injection und andere Vektoren mit…
 amnsecurity/litellm-command-injection-security-assessment
Professioneller Schwachstellenbewertungsbericht für das Risiko einer Befehlsinjektion in LiteLLM, einschließlich Management-Zusammenfassung,…
 itssixtyn3in/cve-2023-42222
Proof-of-concept-Exploit für CVE-2023-42222 in WebCatalog, der die Ausführung beliebiger URLs über Electron's shell.openExternal demonstriert, um…
 vudangducminh/cve-2022-0847
Proof-of-Concept-Exploit für CVE-2022-0847 (Dirty Pipe), eine Race Condition im Linux-Kernel, die unprivilegierte Schreibzugriffe auf…
 squeeze440/terrapod-poc
PoC — fehlende Autorisierung im plattformweiten GPG-Vertrauensanker-Speicher in Terrapod (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS 6.5).
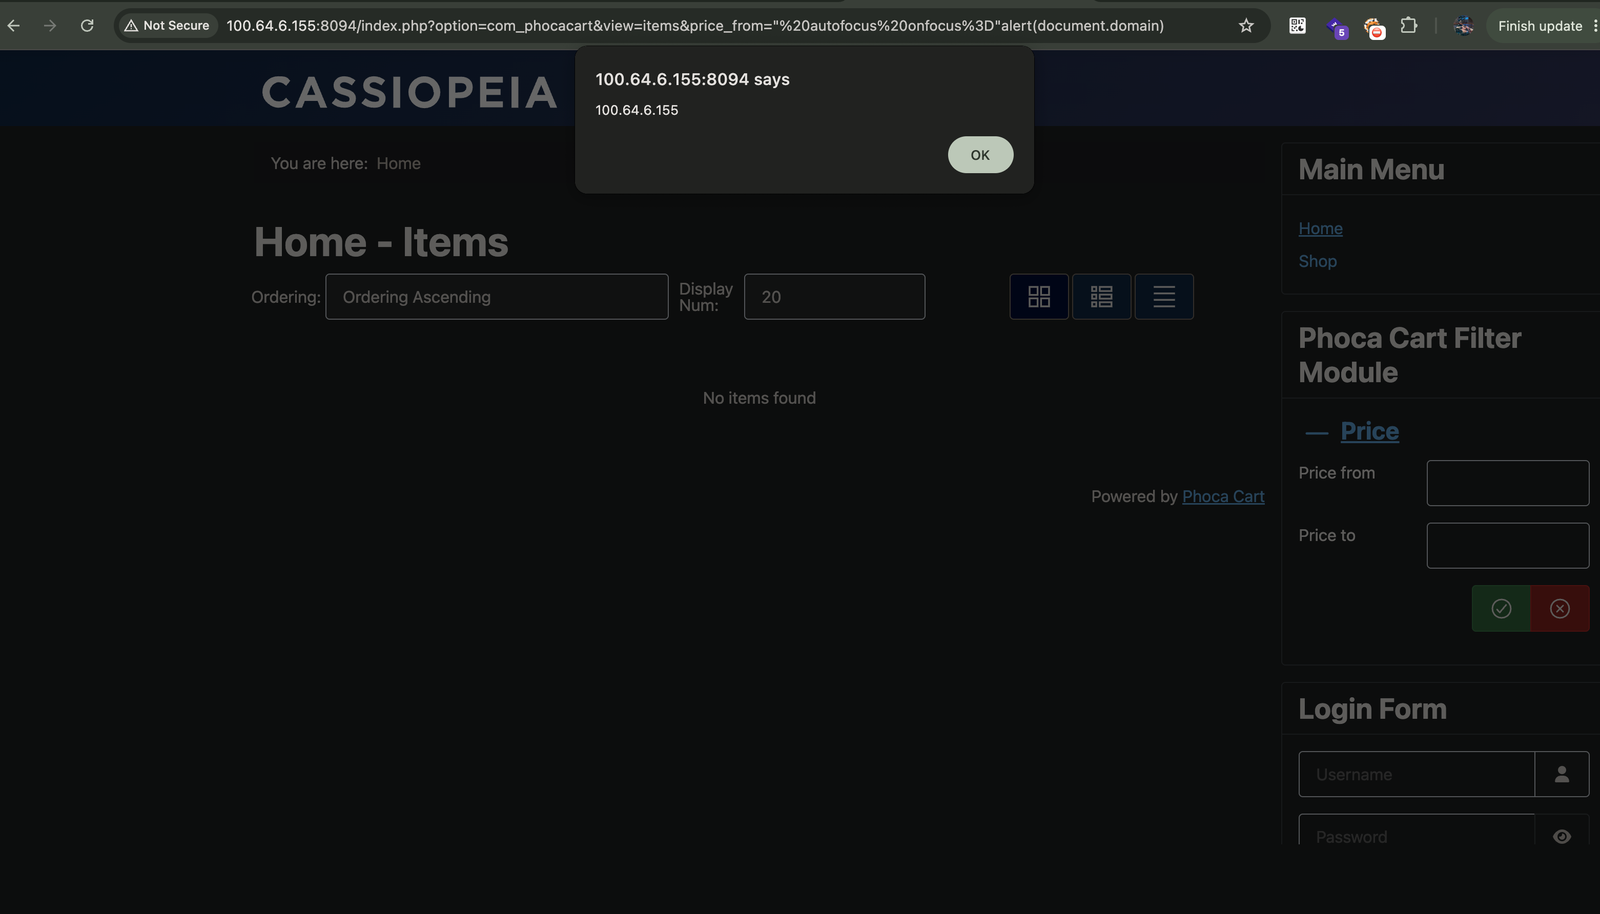 toanln-cov/cve-2026-76565
Reflektiertes XSS über die Filterparameter price_from und price_to in PhocaCart
 oscerd/cve-2026-46584
Reproducer für CVE-2026-46584: Apache Camel camel-mail mail.smtp.* Header-Injection, die den Diebstahl von Anmeldeinformationen durch…
 atsukisato/pgm-attack
Forschungscode für Poisoning-Angriffe auf den PGM-Index, der demonstriert, wie adversarial Daten erstellt werden, um die Leistung gelernter Indizes…








