
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 dshankle/vlc_cve-2021-25804_analysis
Detaillierte technische Analyse von CVE-2021-25804, einer Schwachstelle im VLC-AVI-Parser. Enthält Grundursache, Patch-Diff und Ausnutzungsprimitive…
 konoha279/2022-lpe-uaf
Proof-of-Concept-Exploit-Code für Use-after-Free-Schwachstellen im Linux-Kernel (CVE-2022-2585, CVE-2022-2586, CVE-2022-2588), die lokale…
 askyeye/2022-lpe-uaf
CVE-2022-2588
 xf1les/fsop-finder
Binary-Ninja-Plugin, das glibc libio nach FSOP-Codepfaden durchsucht, die die Kontrollfluss- und Stack-Zeiger-Hijacking ermöglichen und die…
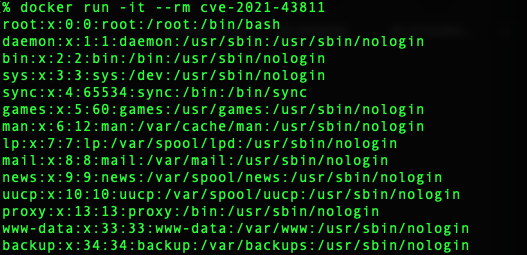 s-index/cve-2021-43811
awslabs/sockeye Code-Injection durch unsicheres YAML-Laden CVE-2021-43811
 francozappa/blur
BLURtooth: Ausnutzung der Schlüsselableitung über Transporte hinweg bei Bluetooth Classic und Bluetooth Low Energy [CVE-2020-15802] [CVE-2022-20361]
 cmaruti/reports
Kuratierte Schwachstellen-Offenlegungsberichte mit CVE-Zuordnungen, die SQLi, XSS, Authentifizierungs-Bypass und DoS in Webanwendungen und…
 maherazzouzi/cve-2022-36162
Dokumentation zu CVE-2022-36162: eine lokale Command-Injection-Schwachstelle im hovacui PDF-Viewer 1.1.0 über die HOME-Umgebungsvariable und die…
 antonlovesdnb/btv30
Blue Team Village 30 Talk Materials
 jprx/cve-2022-29968
Exploit PoC für CVE-2022-29968 von Joseph Ravichandran und Michael Wang
 vino-theva/cve-2019-6447
Dieses Papier behandelt die manuelle Ausnutzung einer offenen Android-Port-Schwachstelle, die im ES-Dateimanager gefunden wurde. Dieser offene…
 vino-theva/cve-2021-44228
Apache Log4j ist ein in Java geschriebenes Protokollierungstool. Dieser Artikel konzentriert sich darauf, was Log4j und die…
 cfandr-github/php-binary-bugs
PHP-Binär-Bugs-Advisory
 vulnmachines/cve-2021-22053
CVE-2021-22053: Spring Cloud Netflix Hystrix Dashboard Template-Auflösungsschwachstelle
 sbaresearch/amlsec
Automatisierte Sicherheitsrisikoidentifikation mittels AutomationML-basierter Ingenieurdaten
 saitamang/cve-2021-35475
# Writeup zu CVE-2021-35475; Gespeichertes Cross-Site-Scripting (XSS) in SAS® Environment Manager 2.5
 tagatac/libsafe-cve-2005-1125
Libsafe - Sicherheitscheck-Umgehungs-Schwachstelle (Proof-of-Concept-Exploit und Zeitrandomisierung zur Vereitelung)
 bkojusner/cve-2021-25461
Proof of Concept für CVE-2021-25461, eine Schwachstelle in Android-Unix-Domain-Sockets, die Exploitation-Techniken demonstriert und eine Analyse für…








