
 #1
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Ein Python2-Skript zur Verarbeitung einer PCAP-Datei, um C2-Datenverkehr zu entschlüsseln, der an das DOUBLEPULSAR-Implantat gesendet wurde.
 basil00/tallow
Tallow - Transparentes Tor für Windows
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 nccgroup/phantap
Phantom Tap (PhanTap) – ein „unsichtbarer“ Netzwerk-Tap, der auf Red Teams ausgerichtet ist
 eciavatta/caronte
Ein Werkzeug zur Analyse des Netzwerkverkehrs während Attack/Defence Capture the Flag Wettbewerben
 fenkohq/dnsmonster
Passives DNS-Capture- und Monitoring-Toolkit
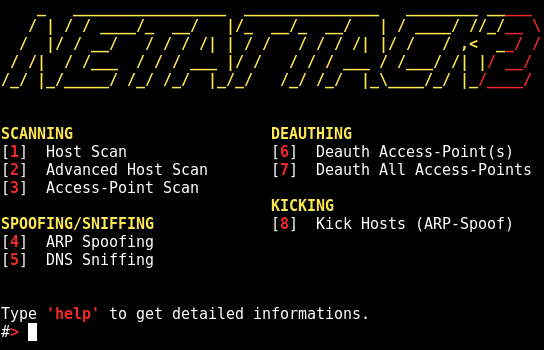 chrizator/netattack2
Ein fortschrittliches Netzwerkscan- und Angriffsskript basierend auf GUI. 2. Version des netattack ohne GUI.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py ist ein Python3-Skript, das entwickelt wurde, um Netzwerkpaketerfassungsdateien zu parsen und NTLMv2-Hashes in einem crackbaren…
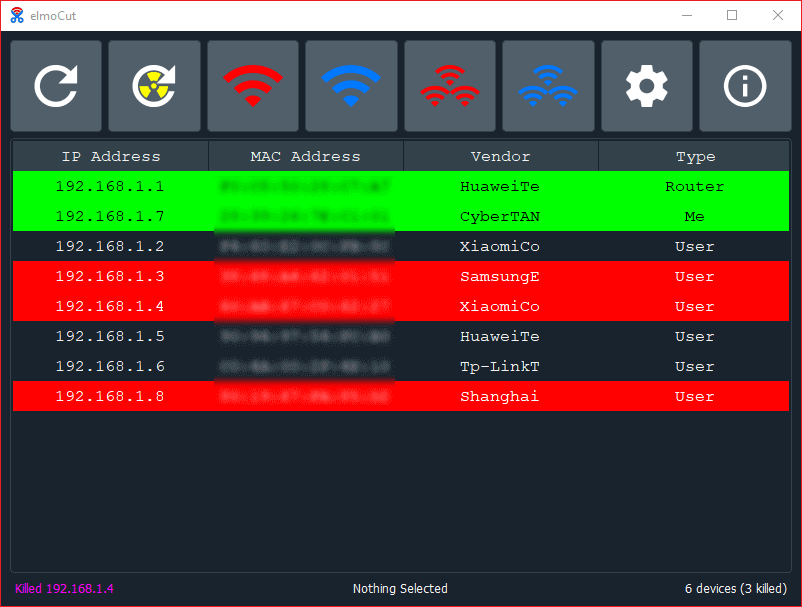 elmoiv/elmocut
Eye-Candy-ARP-Spoofer für Windows
 offensive-hub/black-widow
GUI-basiertes offensives Penetrationstest-Tool (Open Source)
 1ultimat3/pcapviz
Netzwerktopologien visualisieren und Graphenstatistiken basierend auf pcap-Dateien sammeln
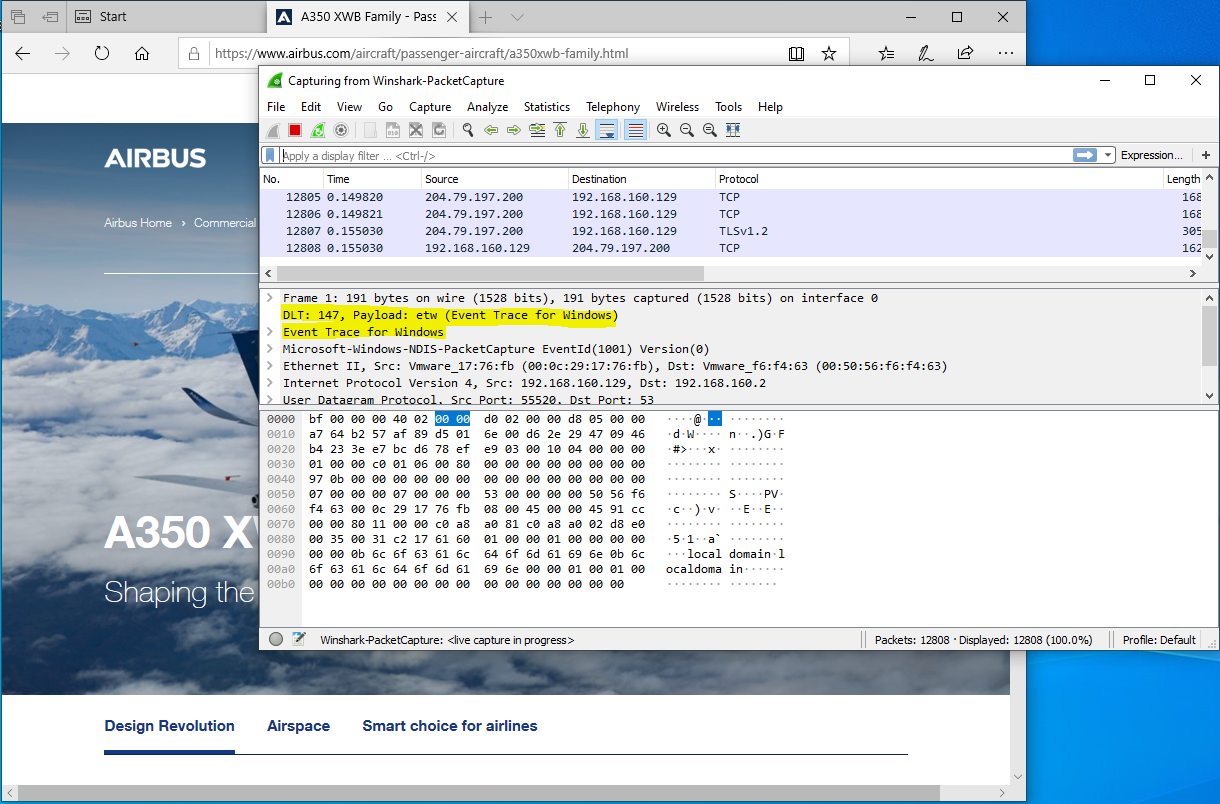 airbus-cert/winshark
Ein Wireshark-Plugin zur Instrumentierung von ETW
 sleinen/samplicator
Sendet Kopien von (UDP) Datagrammen an mehrere Empfänger, mit optionalem Sampling und Spoofing.
 libnet/nemesis
Ein Kommandozeilen-Tool zum Erstellen und Injizieren von Netzwerkpaketen.
 robertdavidgraham/isowall
Dies ist eine Mini-Firewall, die ein Zielgerät vollständig vom lokalen Netzwerk isoliert.
 shramos/polymorph
Polymorph ist ein Echtzeit-Framework zur Manipulation von Netzwerkpaketen mit Unterstützung für nahezu alle vorhandenen Protokolle.
 medpaf/hawk
Netzwerk-, Recon- und Offensive-Security-Tool für Linux.
 nccgroup/solitude
Solitude ist ein Datenschutz-Analysewerkzeug, das es jedem ermöglicht, eigene Datenschutzuntersuchungen durchzuführen. Ob neugieriger Anfänger oder…








