Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/eciavatta/caronte
Paket-Sniffing & AnalyseNetzwerkforensikForensikCTF
GitHubeciavatta/caronte

caronte

Ein Werkzeug zur Analyse des Netzwerkverkehrs während Attack/Defence Capture the Flag Wettbewerben

Repository anzeigen
6518860vor 4 JahrenVon Kitploit geprüft
Teilen

caronte$

Test Status Deploy Status codecov Codacy Badge GitHub release (latest by date) Language License

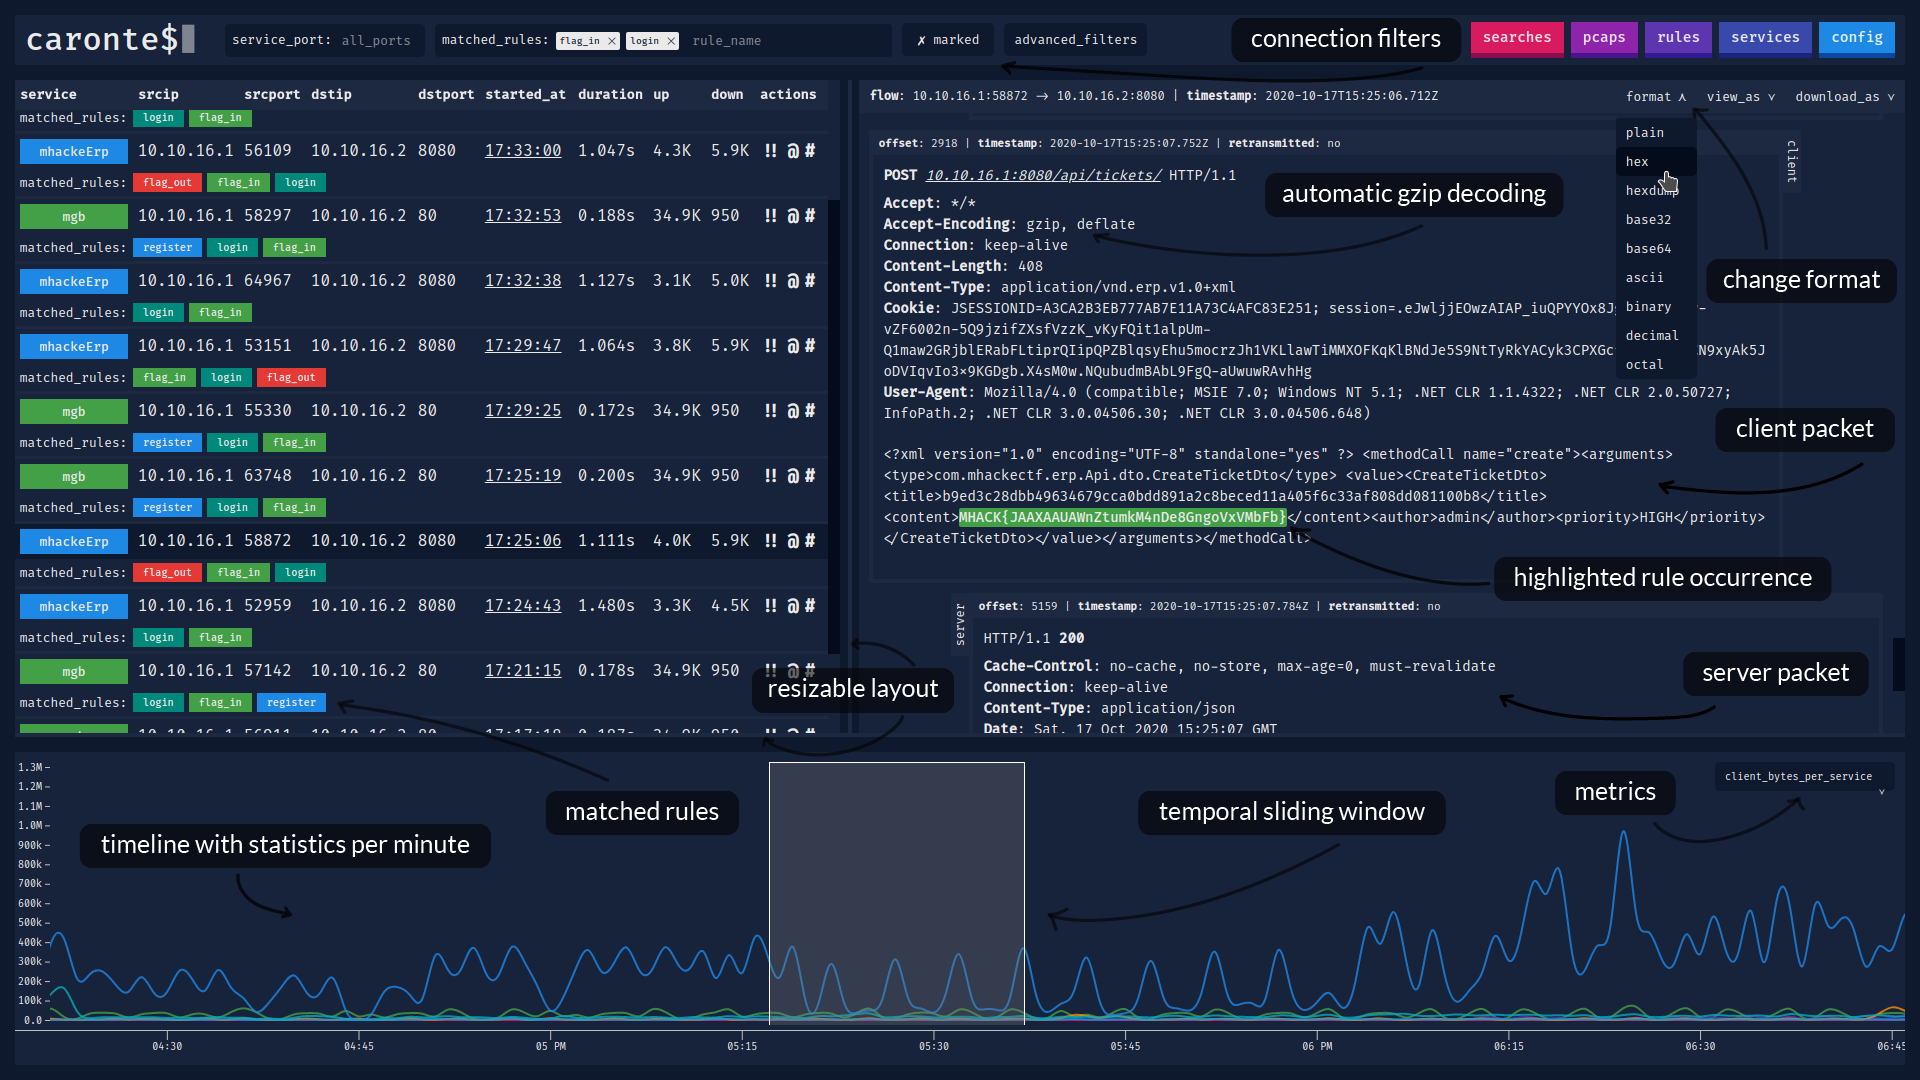
Caronte ist ein Werkzeug zur Analyse des Netzwerkverkehrs bei Capture-the-Flag-Events vom Typ Angriff/Verteidigung. Es setzt TCP-Pakete aus pcap-Dateien wieder zusammen, um TCP-Verbindungen zu rekonstruieren, und analysiert jede Verbindung, um benutzerdefinierte Muster zu finden. Die Muster können als Regex oder mit protokollspezifischen Regeln definiert werden. Die Verbindungsflüsse werden in einer Datenbank gespeichert und können mit der Webanwendung visualisiert werden. Es werden auch REST-APIs bereitgestellt.

Funktionen

  • sofortige Installation mit docker-compose
  • keine Konfigurationsdatei, Einstellungen können über GUI oder API geändert werden
  • zu analysierende pcaps können über curl (lokal oder remote) oder über die GUI geladen werden
    • es ist auch möglich, die pcaps von der GUI herunterzuladen und alle Analysestatistiken für jedes pcap zu sehen
  • Regeln können erstellt werden, um Verbindungen zu identifizieren, die bestimmte Zeichenfolgen enthalten
    • Mustererkennung erfolgt über reguläre Ausdrücke (Regex)
    • Regex im UTF-8- und Unicode-Format werden ebenfalls unterstützt
  • Verbindungen können nach Servicetyp gekennzeichnet werden, identifiziert durch die Portnummer
    • jedem Dienst kann eine andere Farbe zugewiesen werden
  • Möglichkeit, Verbindungen nach Adressen, Ports, Größen, Zeit, Dauer, übereinstimmenden Regeln zu filtern
  • eine Zeitleiste zeigt Statistiken mit verschiedenen Metriken, die pro Minute erfasst werden
    • einige dieser Metriken sind connections_per_service, client_bytes_per_service, server_bytes_per_service, duration_per_service, matched_rules
      • mit der Metrik matched_rules kann man die Beziehung zwischen flag_in und flag_out sehen
    • die Zeitleiste enthält ein gleitendes Fenster, mit dem nach Verbindungen in einem bestimmten Zeitintervall gesucht werden kann
  • erweiterte Suche nach Begriff, negiertem Begriff, genauer Phrase, Regex, negiertem Regex
    • die durchgeführten Suchen werden gespeichert, um sie später sofort wiederholen zu können
  • die erkannten HTTP-Verbindungen werden automatisch rekonstruiert
    • HTTP-Anfragen können über curl, fetch und python requests repliziert werden
    • komprimierte HTTP-Antworten (gzip/deflate) werden automatisch dekomprimiert
  • Möglichkeit, den Inhalt von Verbindungen in verschiedenen Formaten zu exportieren und anzuzeigen, einschließlich Hex und Base64
  • JSON-Inhalt wird in einem JSON-Baum-Viewer angezeigt, HTML-Code kann in einem separaten Fenster gerendert werden
  • Vorkommen von übereinstimmenden Regeln werden in der Verbindungsinhaltsansicht hervorgehoben
  • unterstützt sowohl IPv4- als auch IPv6-Adressen
    • wenn der zu verteidigenden verwundbaren Maschine mehrere Adressen zugewiesen sind, kann eine CIDR-Adresse verwendet werden

Installation

Es gibt zwei Möglichkeiten, Caronte zu installieren:

  • mit Docker und docker-compose, der schnellste und einfachste Weg
  • manuelle Installation der Abhängigkeiten und Kompilieren des Projekts

Ausführung mit Docker

Die einzigen Dinge, die zu tun sind:

  • das Repo klonen mit git clone https://github.com/eciavatta/caronte.git
  • im caronte-Ordner docker-compose up -d ausführen
  • warten, bis das Image kompiliert ist, und Browser unter http://localhost:3333 öffnen

Manuelle Installation

Als Erstes müssen die Abhängigkeiten installiert werden:

  • go >= 1.14 https://golang.org/doc/install
  • node >= v12 https://nodejs.org/it/download/
  • yarnpkg https://classic.yarnpkg.com/en/docs/install/
  • hyperscan >= v5 https://www.hyperscan.io/downloads/

Als nächstes müssen Sie das Projekt kompilieren, das aus zwei Teilen besteht:

  • das Backend, das mit go mod download && go build kompiliert werden kann
  • das Frontend, das mit cd frontend && yarn install && yarn build kompiliert werden kann

Bevor Sie Caronte ausführen, starten Sie eine MongoDB-Instanz https://docs.mongodb.com/manual/administration/install-community/, die keine Authentifizierung hat. Achten Sie darauf, den MongoDB-Port nicht auf der öffentlichen Schnittstelle freizugeben.

Führen Sie die Binärdatei mit ./caronte aus. Die verfügbaren Konfigurationsoptionen sind:

-bind-address    address where server is bind (default "0.0.0.0")
-bind-port       port where server is bind (default 3333)
-db-name         name of database to use (default "caronte")
-mongo-host      address of MongoDB (default "localhost")
-mongo-port      port of MongoDB (default 27017)

Konfiguration

Die Konfiguration erfolgt zur Laufzeit beim ersten Start über die grafische Oberfläche oder per API. Es ist notwendig, Folgendes einzurichten:

  • die server_address: die IP-Adresse der verwundbaren Maschine. Muss die Zieladresse aller Verbindungen in den pcaps sein. Wenn jeder verwundbare Dienst eine eigene IP hat, akzeptiert dieser Parameter auch eine CIDR-Adresse. Die Adresse kann entweder IPv4 oder IPv6 sein.
  • die flag_regex: der reguläre Ausdruck, der auf eine Flagge passt. Normalerweise auf der Wettbewerbsregelseite angegeben.
  • auth_required: wenn true, wird eine Basisauthentifizierung aktiviert, um den Analysator zu schützen.
  • ein optionales accounts-Array, das die Anmeldeinformationen autorisierter Benutzer enthält.

Dokumentation

Das Backend, geschrieben in Go, ist als Dienst konzipiert. Es stellt REST-APIs bereit, die vom mit React geschriebenen Frontend verwendet werden. Die Liste der verfügbaren APIs mit ihrer Erklärung ist hier verfügbar: https://app.swaggerhub.com/apis-docs/eciavatta/caronte/WIP

Screenshots

Im Folgenden finden Sie einige Screenshots, die die Hauptfunktionen des Tools zeigen.

Hauptfenster mit Verbindungsliste und Stream-Inhalt

Verbindungsinhalt

Hauptfenster mit erweiterter Zeitleiste

Verbindungsinhalt

Ansicht Regeln und Dienste

Verbindungsinhalt

Ansicht Suchen und pcaps

Verbindungsinhalt

Lizenz

caronte wurde erstellt von Emiliano Ciavatta und ist lizenziert unter der GPL-3.0-Lizenz.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →