
 #1
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen
 sahilmgandhi/iotshark
IotShark - Überwachen und Analysieren von IoT-Datenverkehr
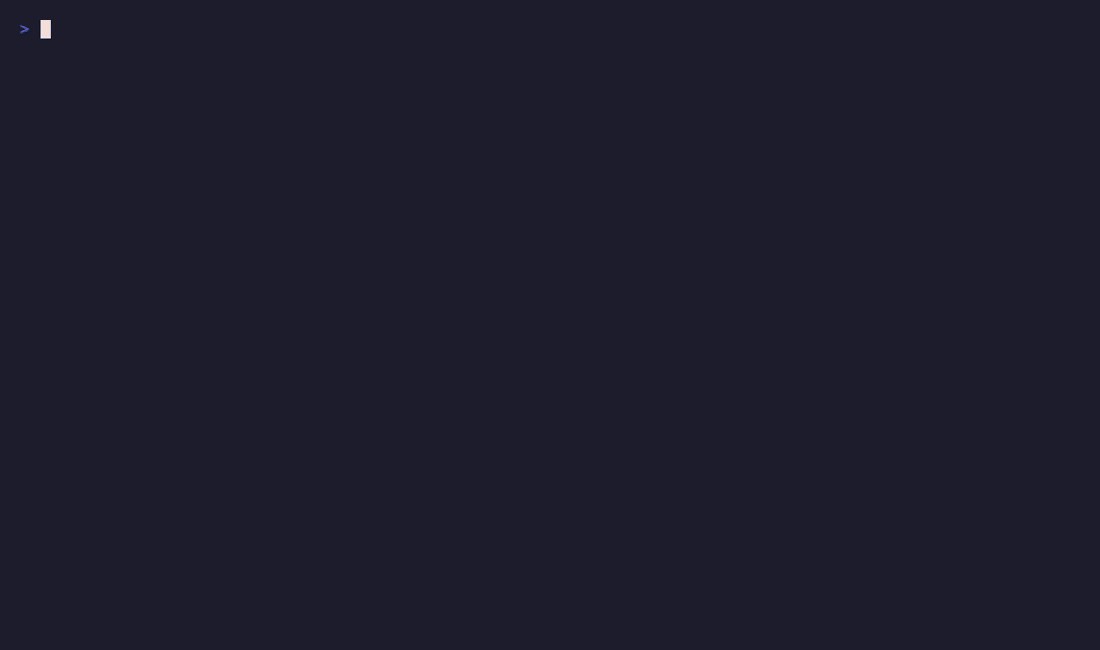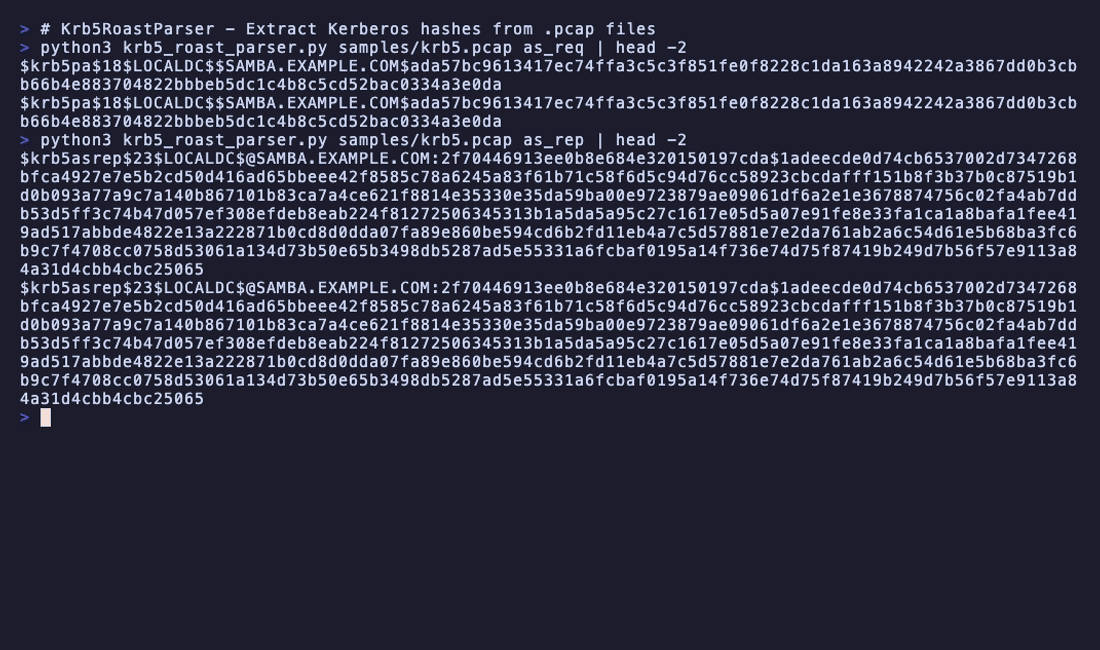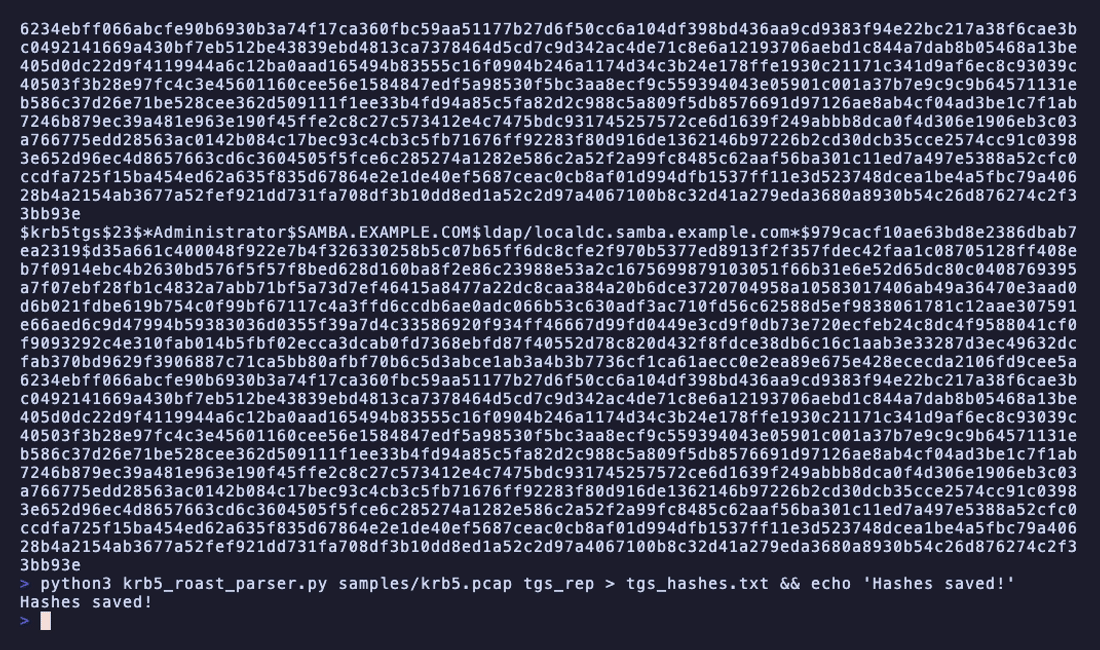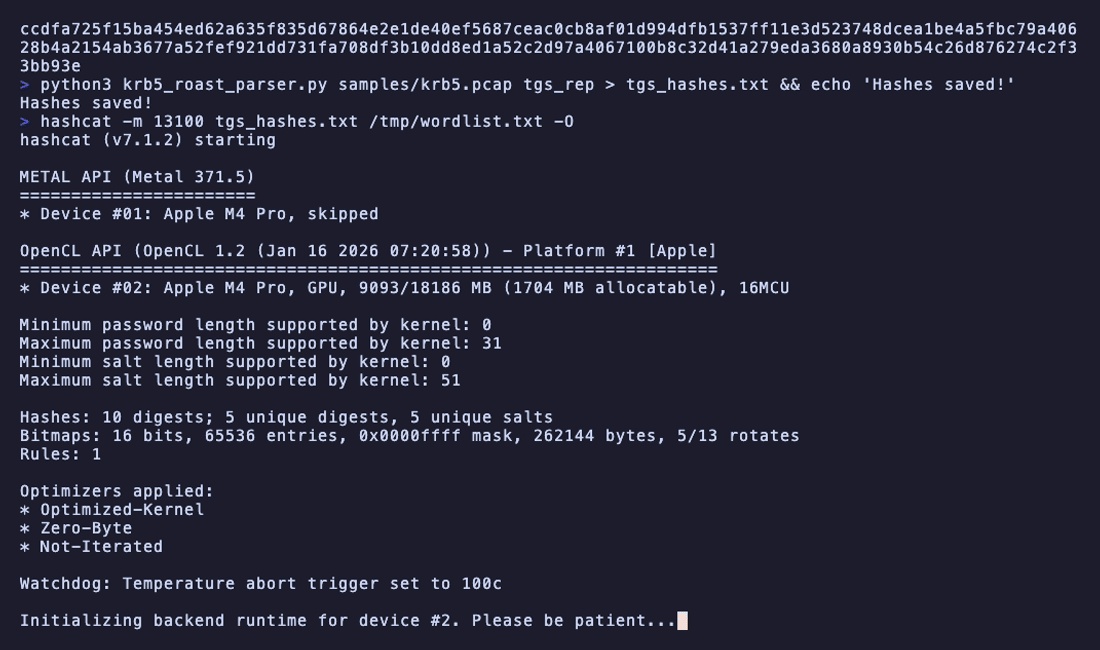 jalvarezz13/krb5roastparser
KrbRoastParser ist ein Werkzeug zum Parsen von Kerberos-Paketen aus pcap-Dateien, um AS-REQ-, AS-REP- und TGS-REP-Hashes zu extrahieren
 pkb1s/sharprelay
C#-Tool, das den WinDivert-Treiber nutzt, um den Windows-Port-445-Verkehr für NTLM-Relay-Angriffe über Cobalt Strike abzufangen und umzuleiten, was…
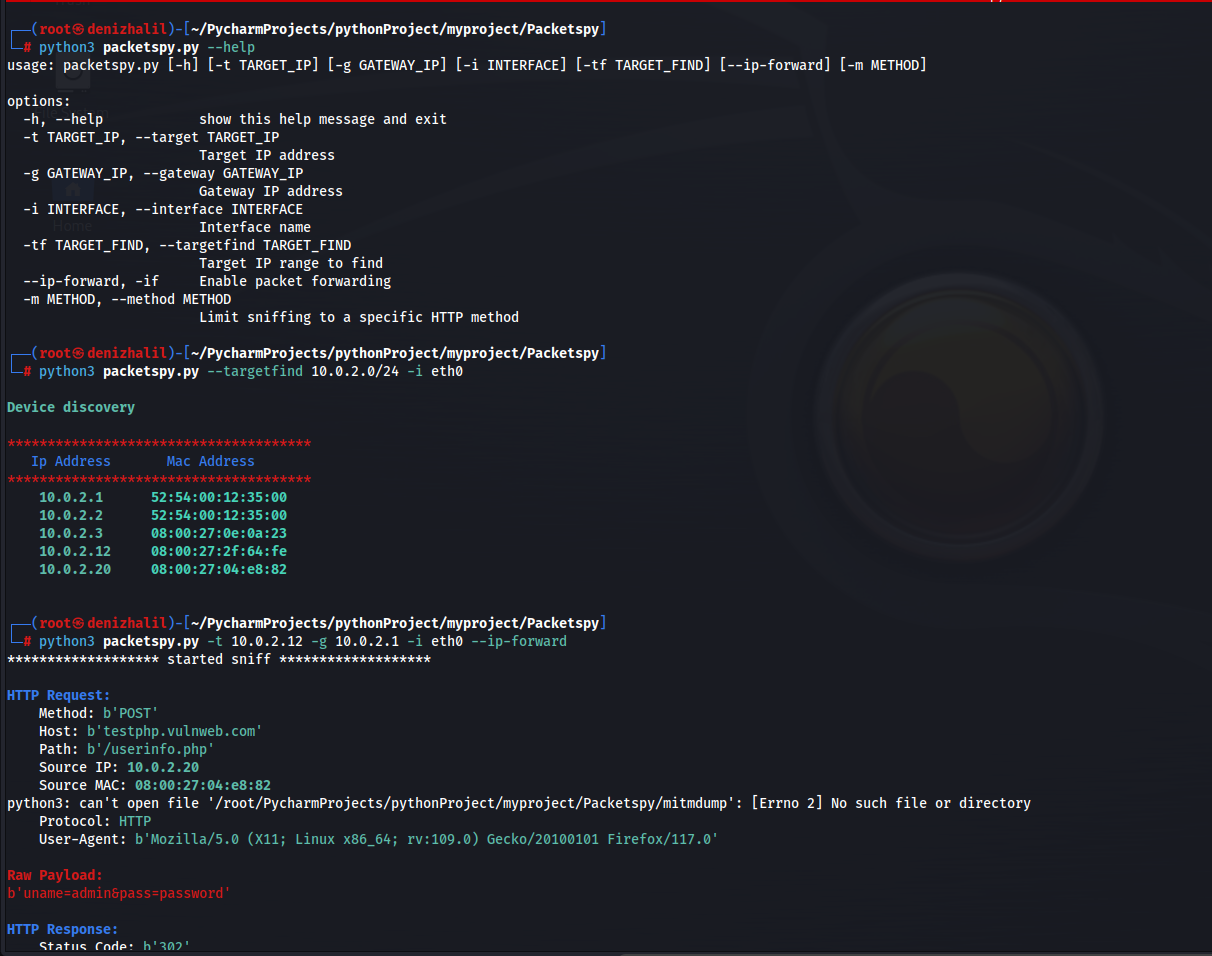 halildeniz/packetspy
Netzwerk-Paketsniffer für Echtzeit-Datenverkehrserfassung, HTTP-Inspektion, Roh-Payload-Analyse und Geräteerkennung mit integrierten…
 codepr/creak
Vergiften, Zurücksetzen, Spoofen, Umleiten – MITM-Skript
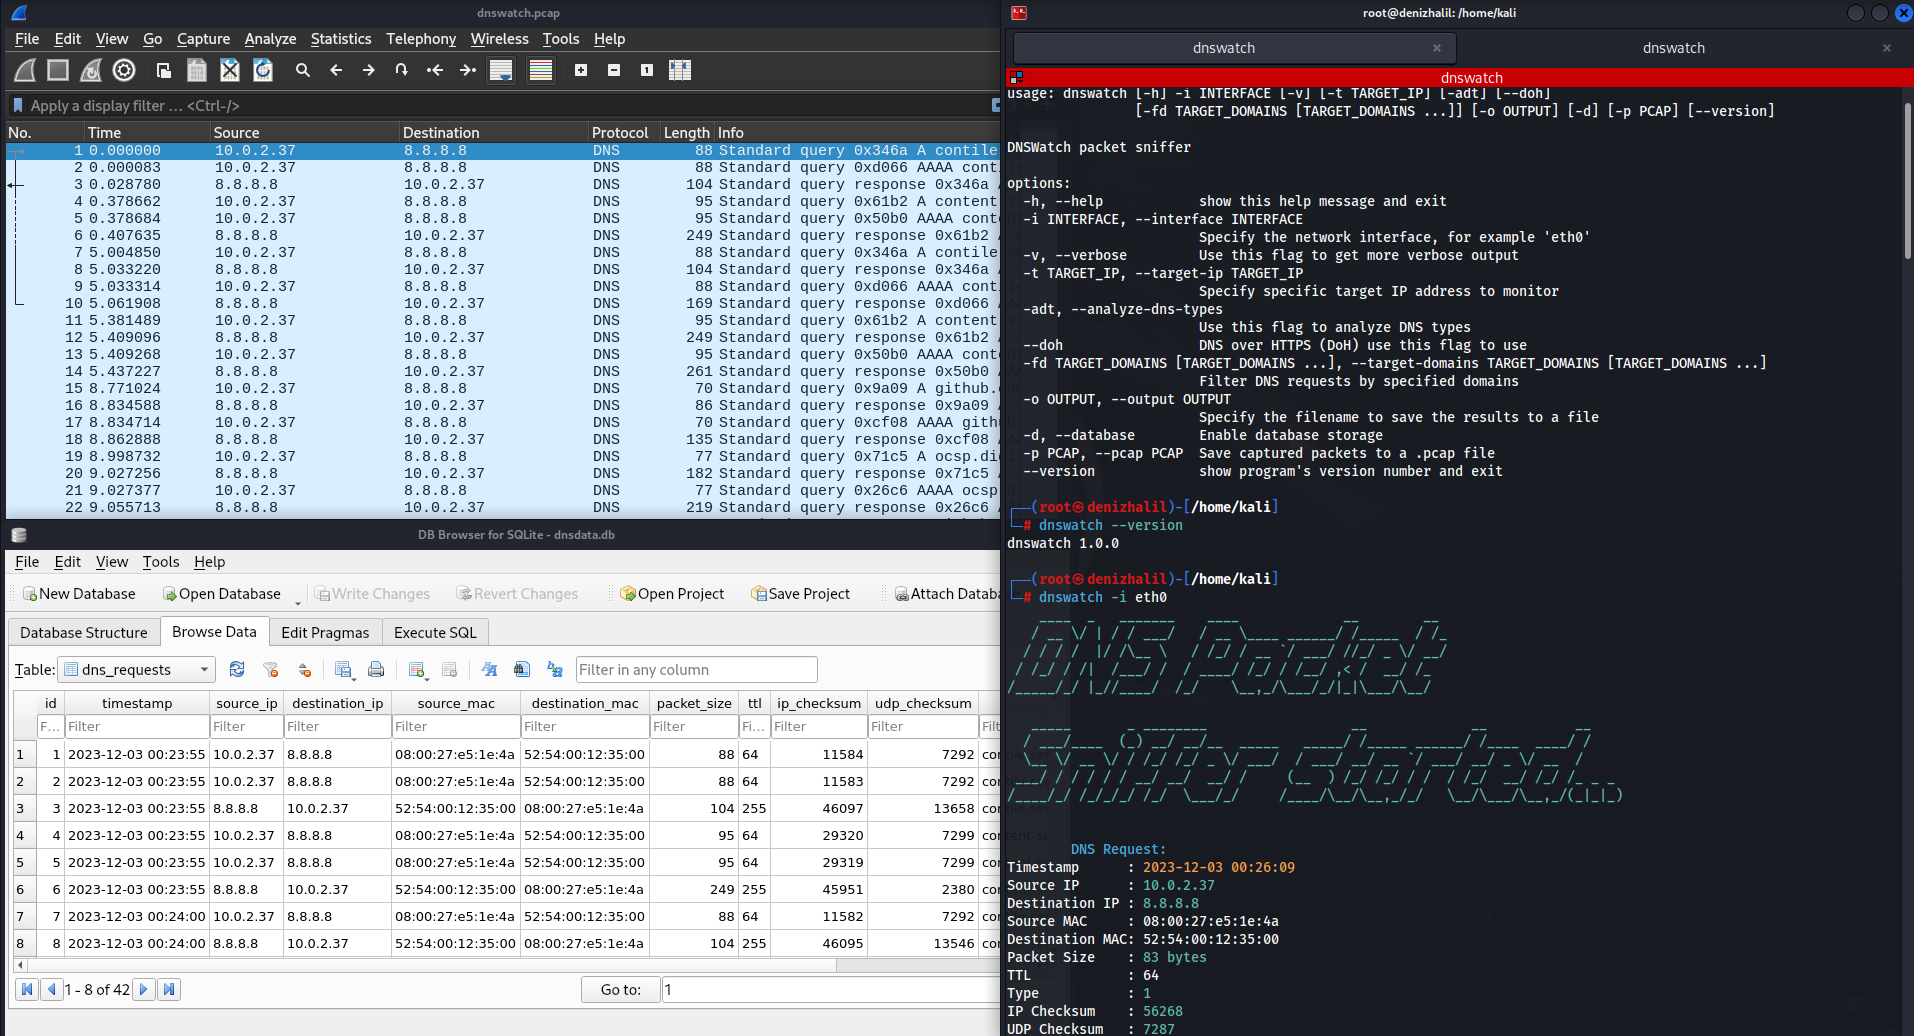 halildeniz/dnswatch
DNS-Traffic-Sniffer und -Analyzer zur Überwachung, Filterung und Erkennung von Anomalien in DNS-Abfragen. Zu den Funktionen gehören PCAP-Export,…
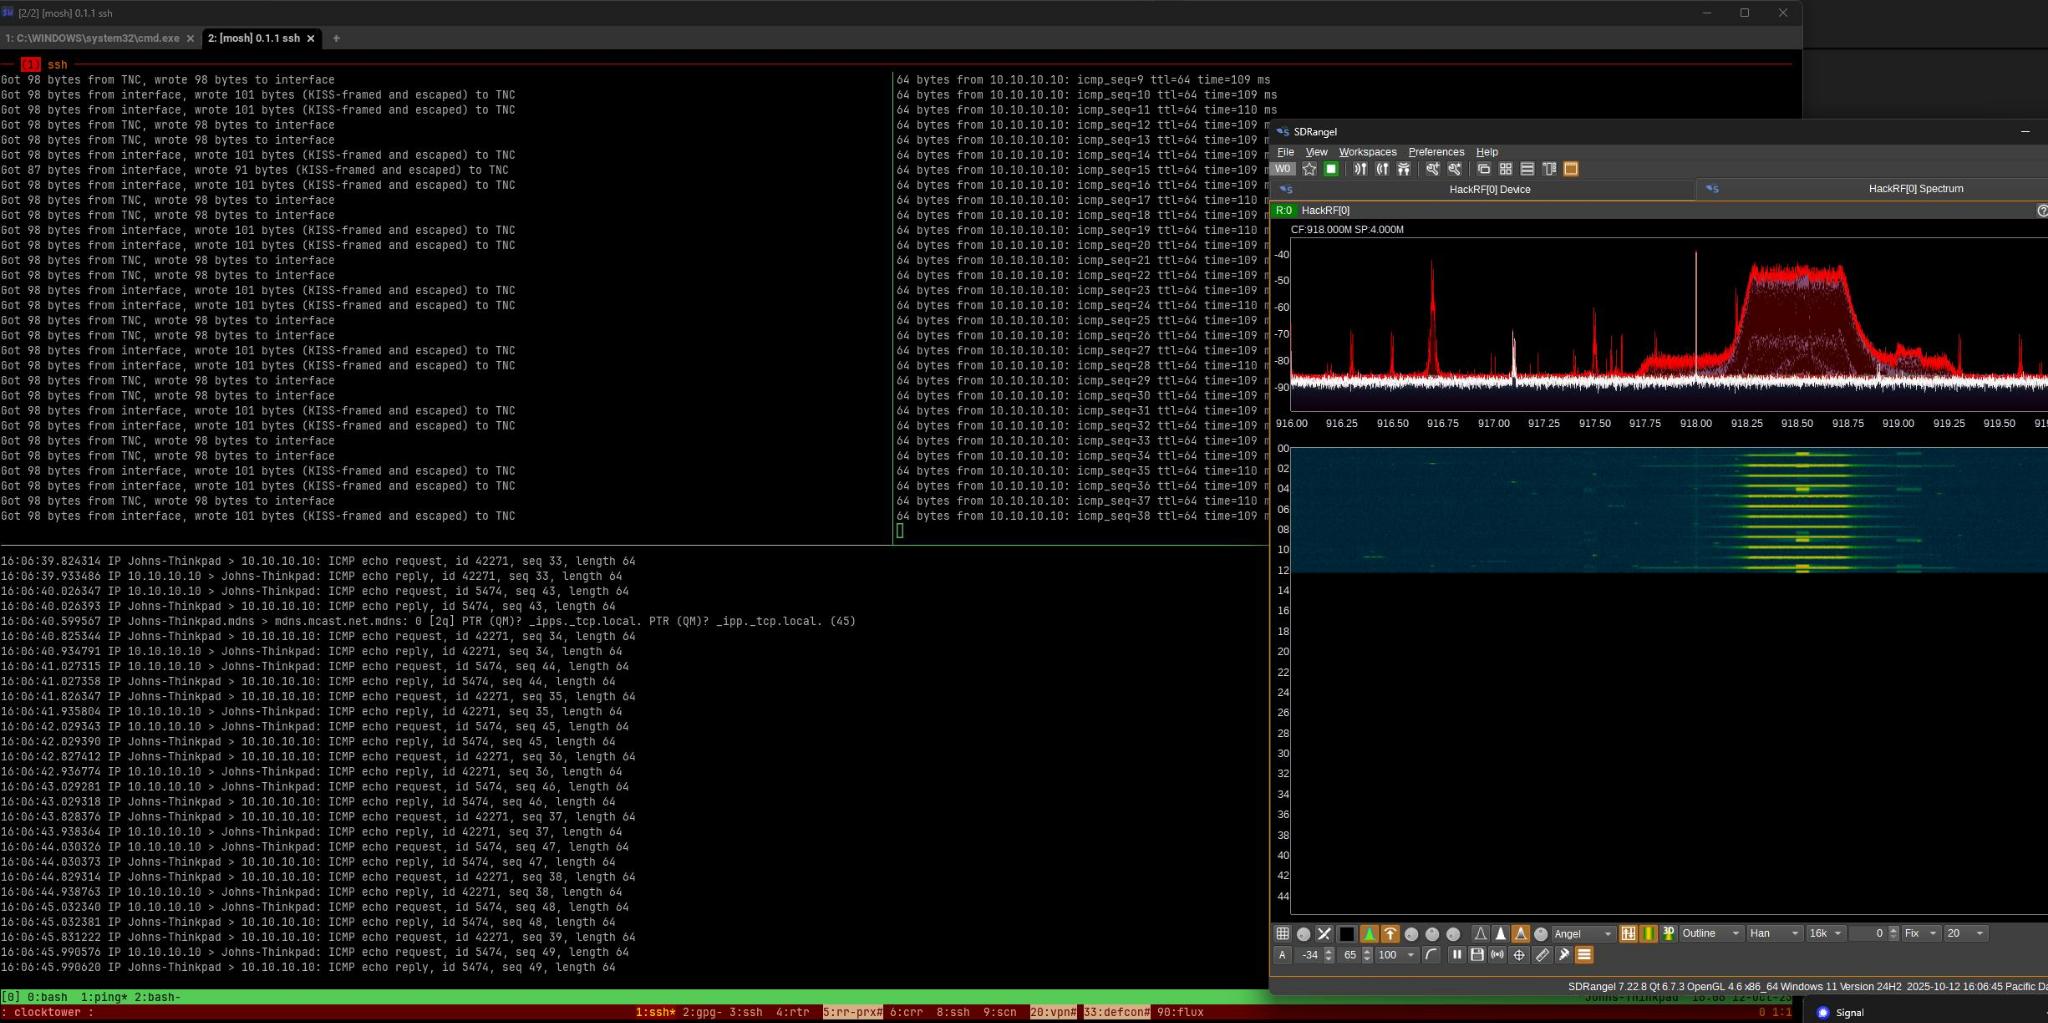 datapartyjs/meshtnc
Firmware zur Umwandlung von handelsüblichen LoRa-Funkgeräten in KISS-TNC-Modems mit seriellem CLI, BLE-Paketsniffing und APRS/AX.25-Kompatibilität…
 asaotomo/hx0-hawkeye
Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern,…
 nccgroup/pcap-burp
Pcap-Importer für Burp
 quarkslab/peetch
eBPF-basiertes Toolkit zum Sniffen von Netzwerkverkehr, Extrahieren von OpenSSL-TLS-Schlüsseln und Abfangen/Entschlüsseln von TLS 1.2-Verbindungen in…
 azizaltuntas/network-analysis-tools
Pcap-(Capture-Datei)-Analyse-Toolkit (v.1)
 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
 nccgroup/ebpf
eBPF - erweiterte Berkeley Packet Filter-Tooling
 mcp-shark/mcp-shark
Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und…
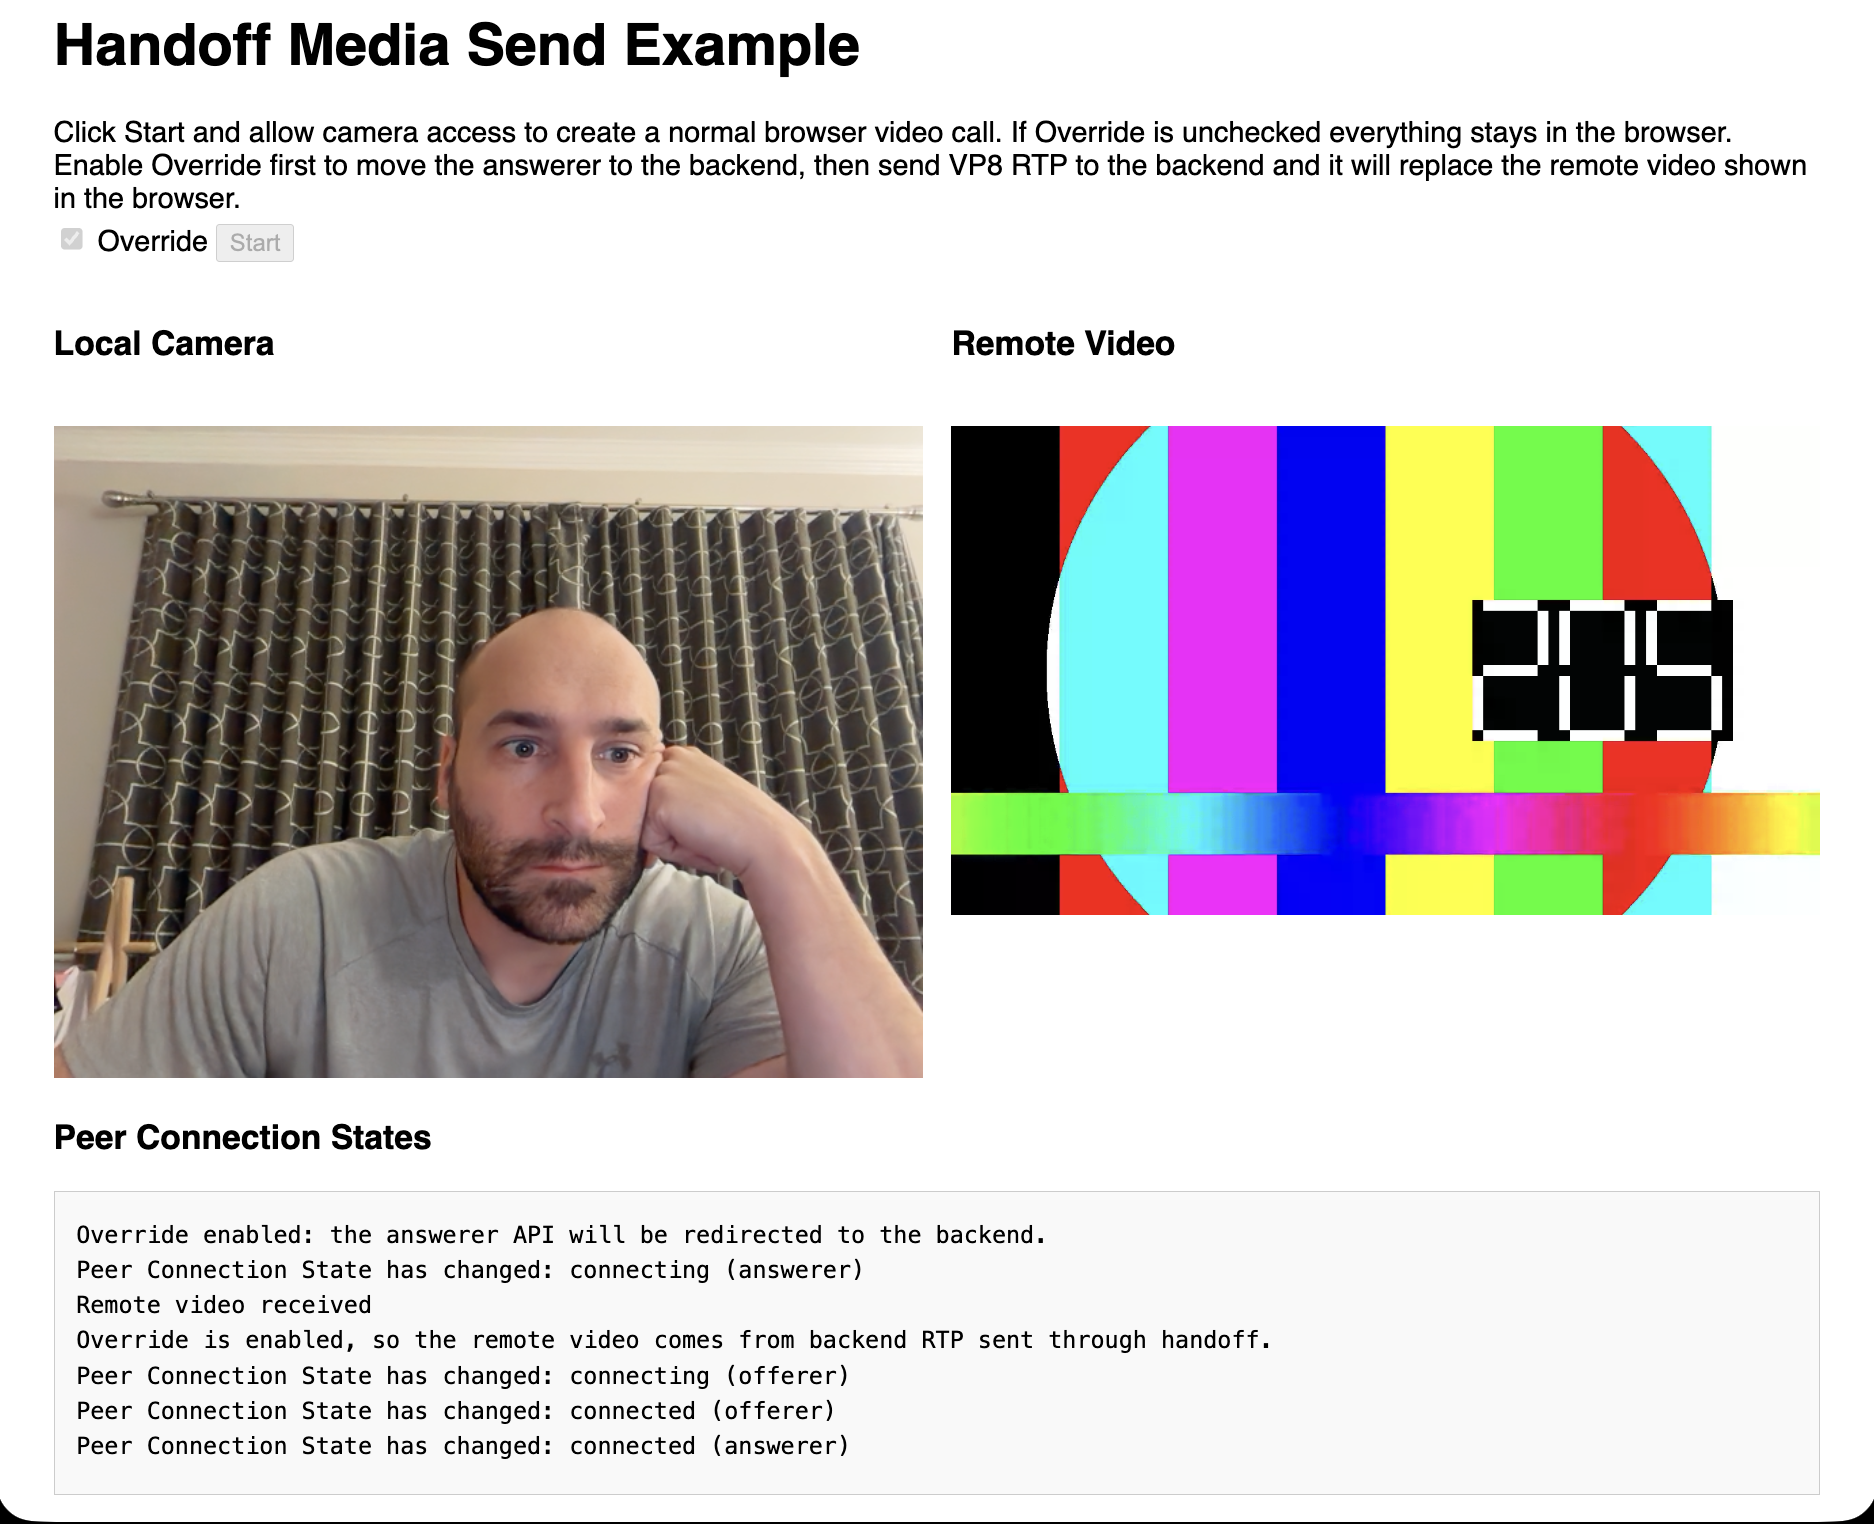 pion/handoff
Starte WebRTC im Browser — führe es woanders aus.
 iamckn/mousejack_transmit
Drahtloser Maus/Tastatur-Angriff mit Replay/Transmit PoC
 marcrowproject/bramble
Bramble ist eine Open-Source-Hacking-Suite.
 phillipmartin/gopassivedns
Netzwerkbasierter passiver DNS-Logger, der DNS-Abfragen aus Live-Datenverkehr oder Pcap-Dateien erfasst und protokolliert und JSON für die…








