
 #1
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen
 decrypto-org/rupture
Ein Framework für BREACH und andere kompressionsbasierte Krypto-Angriffe.
 clausing/scripts
Sammlung von Python- und Perl-Skripten für digitale Forensik, Incident Response und Netzwerkanalyse, einschließlich Hash-Signatur-Tools und…
 vignesh07/babyshark
Flows-first PCAP TUI (Fall-Dateien, wunderschönes UX). Do do do do.
 hari-prasaanth/thick-client-pentest-checklist
Ein OWASP-basierter Leitfaden mit über 80 Testfällen
 awakecoding/wireshark-rdp
Wireshark RDP-Ressourcen
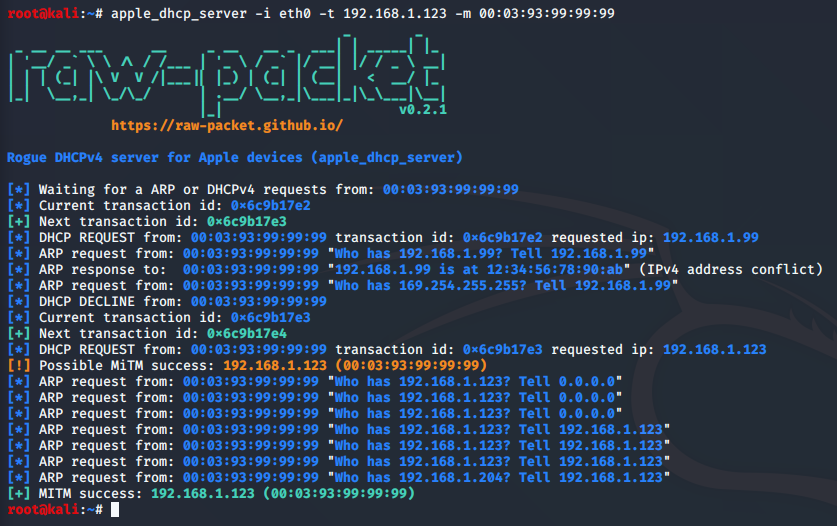 raw-packet/raw-packet
Raw-packet Project
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' ist ein Werkzeug, das Dateien aus Paketmitschnitt-Dateien findet und extrahiert.
 niloofarkheirkhah/nili
Nili ist ein Werkzeug für Netzwerkscan, Man-in-the-Middle, Protokoll Reverse Engineering und Fuzzing.
 androguide/dsploit
dSploit – Das umfassendste und fortschrittlichste IT-Sicherheits-Toolkit für Android.
 davidhavoc/ayaflow
Ein leistungsstarker, eBPF-basierter Netzwerkverkehrsanalysator, geschrieben in Rust.
 rjbhide/wireshark-forensics-plugin
Wireshark-Plugin, das Netzwerkverkehr mit Bedrohungsintelligenz, Asset-Tags und Schwachstellendaten korreliert, um die forensische Analyse von…
 galkan/flashlight
Pentester verbringen zu viel Zeit in der Phase der Informationssammlung. Flashlight (Fener) bietet Dienste zum schnellen Scannen von Netzwerken/Ports…
 ntrippar/arpwner
ARP-Spoofing- und Netzwerkpaket-Manipulationstool für Man-in-the-Middle-Angriffe, Datenverkehrsabfang und LAN-Aufklärung mit Python und pcap.
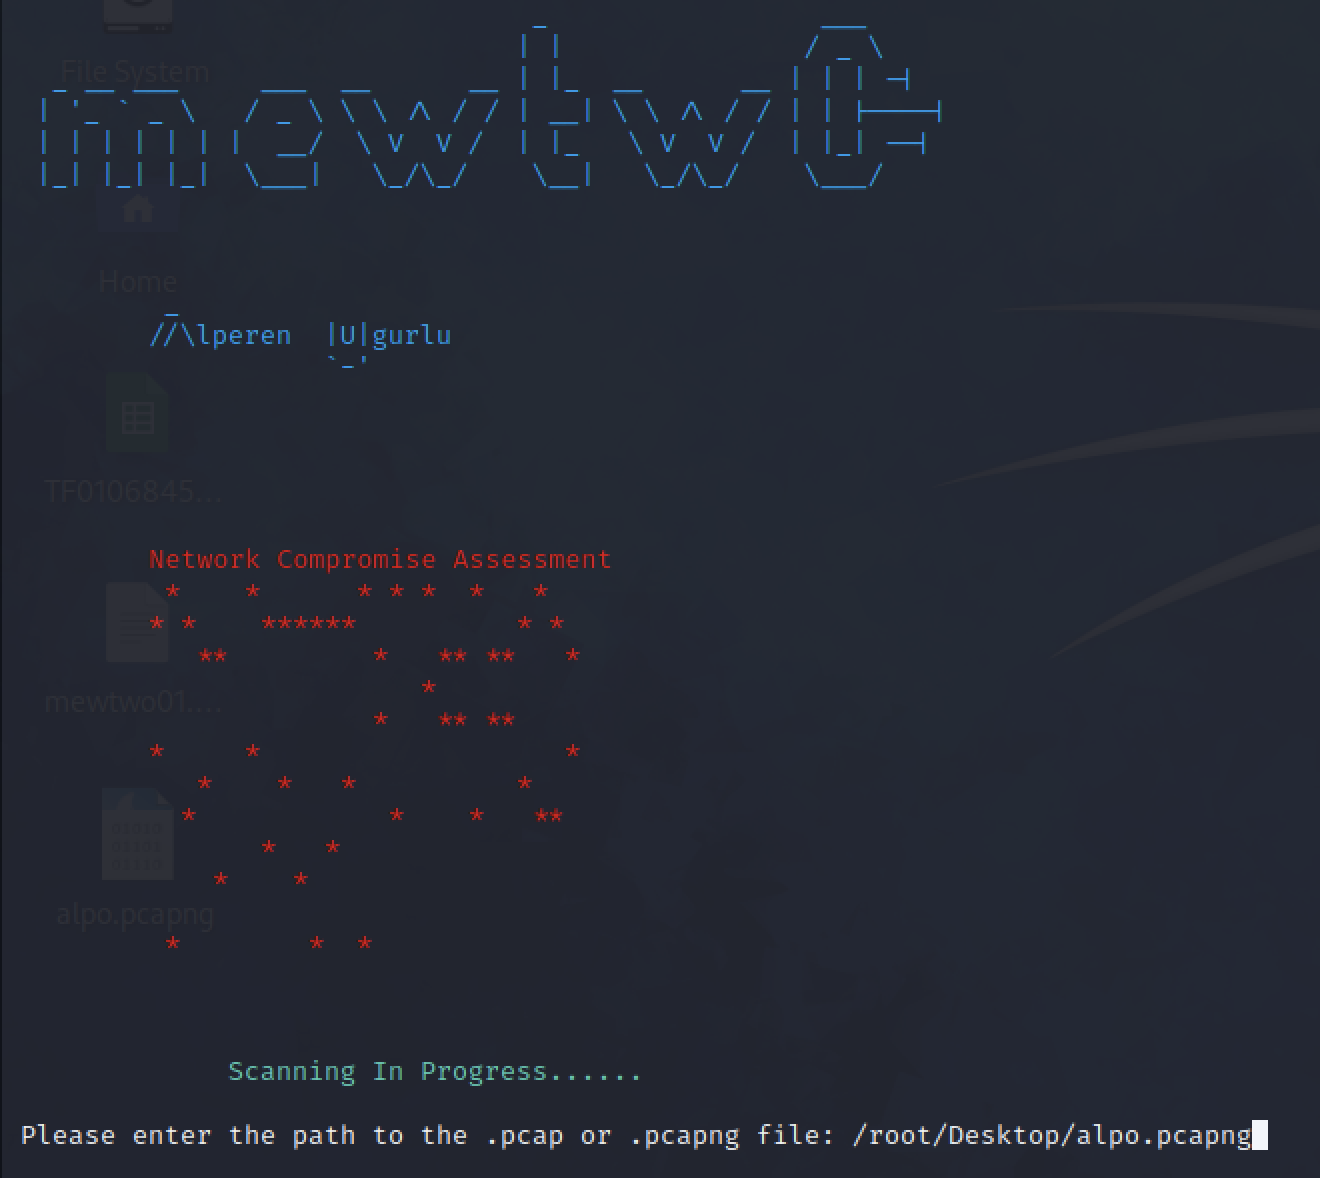 alperenugurlu/network_assessment
Mit Wireshark oder Tcpdump können Sie feststellen, ob schädliche Aktivitäten in Ihrem Netzwerkverkehr vorhanden sind, den Sie im von Ihnen…
 mhils/honeyproxy
Dieses Projekt ist jetzt Teil von @mitmproxy.
 mspicer/pcapinator
Ein Tool zur Verarbeitung vieler pcaps mit tshark
 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks
 puniaze/portdog
Netzwerk-Anomaliedetektor, der Rohpakete überwacht, um Portscan-Aktivitäten in Echtzeit zu identifizieren, mit flexiblen Steuerungsmöglichkeiten für…








