
 #1
Tools zur Analyse von Netzwerkverkehr und Kommunikationsprotokollen zur Untersuchung von Sicherheitsvorfällen.
Kitploit empfohlen
 aelshimony-cloud/openwire-cve-2023-46604-investigation
# Incident-Response-Walkthrough zur Analyse der CVE-2023-46604-Ausnutzung von Apache ActiveMQ über OpenWire, einschließlich PCAP-Analyse,…
 stevehenderson/lab_xz_backdoor
Einige Labore untersuchen die xz-Hintertür-Sicherheitslücke (CVE-2024-3094)
 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> Steganografie --> DBATLOADER/GULOADER-artige Malware
 magentabear/cve-2019-11043-vulnerability
Praktisches Labor zur Reproduktion von CVE-2019-11043 PHP-FPM RCE hinter nginx, das Reverse-Tunnel-Persistenz, Speicherforensik und…
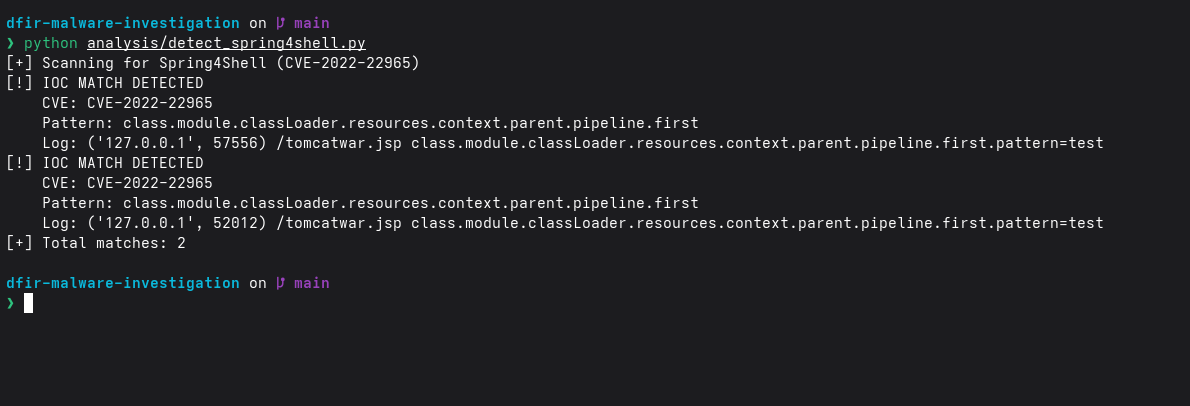 suyash-r-k/dfir-malware-investigation
Spring4Shell (CVE-2022-22965) DFIR-Lab mit Exploit-Simulation, Python-WAF, IOC-basierter Erkennung und PCAP-Analyse.
 abdom.seada/security-checks
Linux-Sicherheitsprüfungen
 camp0/aiengine
AIEngine ist ein interaktives/programmierbares NIDS (Netzwerk-Intrusion-Detection-System) der nächsten Generation für Python/Ruby/Java/Lua und Go.
 gilberto47831/network-filesystem-forensics
Berichte über Post-Exploitation auf einem Honeypot, der eine verwundbare wu-ftpd ausnutzt (CVE-2001-0550)
 microlaser/dns_watchdog_windows2
PowerShell-Skript, das Windows-DNS-Verkehr über pktmon überwacht, um Poisoning, Spoofing, Antworten von rogue Resolvern und Gateway-MAC-Änderungen zu…
 hasamba/dfir-companion
DFIR-Forensik-Begleitserver + Capture-Erweiterung
 prox0959/omnitriage
Abhängigkeitsfreie, sekundenschnelle Windows-Live-DFIR-Triage-Engine (Digital Forensics & Incident Response) für USB-Responder.
 security-onion-solutions/security-onion
Security Onion 16.04 - Linux-Distribution für Bedrohungssuche (Threat Hunting), Unternehmens-Sicherheitsüberwachung und Log-Management
 deepfence/packetstreamer
⭐ ⭐ Verteiltes tcpdump für Cloud-native Umgebungen ⭐ ⭐
 google/stenographer
Stenographer ist eine Paketerfassungslösung (Packet-Capture-Lösung), die darauf abzielt, alle Pakete schnell auf die Festplatte zu spoolen und…









