
 #1
Tools zur Bewertung, zum Testen und zum Ausnutzen mobiler Anwendungen und Geräte (Android, iOS).
Kitploit empfohlen
 happy0717/cve-2023-27703
CVE-2023-27703 Schwachstelle in der Android-Version von pikpak Version V1.29.2: Offenlegung der Element-Debugging-Schnittstelle
 b0b0505/cve-2016-0846-poc
Proof-of-concept-Exploit für CVE-2016-0846, eine Android-Privilegienausweitungs-Schwachstelle, der Exploitationstechniken für Sicherheitsforschung…
 hasan-al-hussein/android-workprofile-exploit
Kontrollierte defensive Analyse der Work-Profile-Bereitstellung von CVE-2025-22442, des Policy-Timings und der Enterprise-Isolation.
 lewason/mhl-off-hook-writeup
Writeup und Exploit-Artefakte für die Android-Challenge „Off-Hook“ von Mobile Hacking Lab, die DOM-XSS, Path Traversal und ein bösartiges Plugin…
 skorpion96/cve-2026-40000
Ein PoC für eine Schwachstelle im ZTE File Manager (zte.com.cn.filer), die das Lesen beliebiger Dateien aus anderen Apps mit den Rechten dieses…
 lienby/pssroot
One-Click-Root-Programm basierend auf CVE-2016-5195, das auf den alten 'PlayStation Certified' Android-Geräten funktioniert.
 brodsbytes/cyberpup
Eine kostenlose, quelloffene Cybersicherheits-App für nicht technisch versierte Personen.
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
Python-Simulation von CVE-2026-22012, die zeigt, wie eine fehlende Final-Unit-Indication in Diameter Credit-Control unbegrenzte Quoten und…
 imeiplus/galaxy-a37-root
CVE-2026-43499 Exploit-Payload für Samsung Galaxy A37 (A376BXXS4AZG4, Kernel 6.1.138-android14-11)
 miapatsune/cve-2026-43499
Kernel-Exploit für Redmi Pad Pro (dizi) / POCO Pad 5G mit browserbasierter Upload- und Ausführungsschnittstelle, Admin-Panel für Protokollverwaltung…
 darioi/droidcarve
Android Reverse Engineering Framework
 gimminse/firmware-analysis
CVE-2020-25279 wiederentdeckt, eine kritische Schwachstelle im Shannon-Basisband, das in Samsung-Exynos-Chipsätzen verwendet wird.
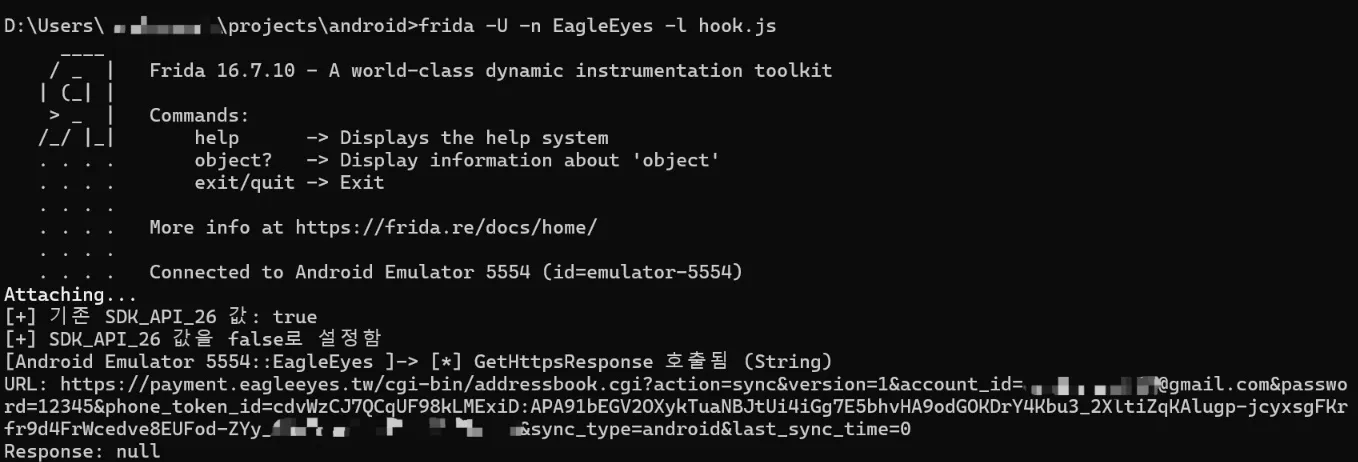 shinycolumn/cve-2025-46408
Fehlerhafte Hostname-Verifizierung in der Android-Anwendung EagleEyes Lite
 sgswzglwlx/vivo-root-build
Baut einen Root-Exploit für vivo/iQOO-Geräte, der auf CVE-2026-43499 abzielt und Kernel-Techniken wie KASLR-Bypass und CFI-Manipulation nutzt, um…
 nictjh/threatdemos
Umfassende Android-Sicherheits-Schwachstellendemonstrationen mit CVE-2017-13156 (Janus), Ausnutzung von Broadcast-Receivern, Bedrohungen durch…
 gmh5225/frida-vmprotect-bypass
Frida-Skript, das die VMProtect-Laufzeitschutzmechanismen auf mobilen Plattformen umgeht und dynamische Instrumentierung und Analyse geschützter…
 fredevsec/cve-2026-0073
0-Klick RCE Android ADB TLS Drahtloses Debugging
 ariyanpegu/ghostlock-app
GhostLock One-Tap-Execution-App (CVE-2026-43499)








