
 #1
Tools zur Bewertung, zum Testen und zum Ausnutzen mobiler Anwendungen und Geräte (Android, iOS).
Kitploit empfohlen

 agg23/cve-2024-31317
Detaillierte Diskussion der Zygote-Sicherheitslücke CVE-2024-31317
 alwentiu/covidsafe-cve-2020-12856
Eine Bluetooth-bezogene Sicherheitslücke in einigen Kontaktnachverfolgungs-Apps
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF- und AOP-Coprozessor-Panik in IOHIDEventServiceFastPathUserClient. Keine Entitlements erforderlich, aus der App-Sandbox erreichbar.
 vichhka-git/magisk-renef
Magisk-Modul, das automatisch renef_server (dynamische Instrumentierung für Android) paketiert.
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
Dateien im Zusammenhang mit dem Pwn2Own Toronto 2023 Exploit gegen das Xiaomi 13 Pro.
 advancedhacker101/android-c-sharp-rat-server
Dies ist ein Plugin für den c# R.A.T Server, das eine Erweiterung für android-basierte Telefonsysteme bietet.
 abbbe/sslcaudit
Automatisiertes Tool für SSL/TLS-Client-Sicherheitstests zur Erkennung von MITM-Schwachstellen in Fat Clients, mobilen Apps und Netzwerkgeräten.
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP-Dispatch-Map, AMFI-Diff, Ghidra-Workflow.
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 tamirzb/cve-2019-14040
PoC-Code für CVE-2019-14040
 scramblr/rf-chaos
RF CHAOS ist eine Android-App, die entwickelt wurde, um Chaos über alle möglichen RF-Adapter zu verursachen – Viel Spaß!
 cipher-attack/chimera
Payload-Injektor und HID-Emulator für Android wie Hak5 und Rubber Ducky
 isec-tugraz/file-notification-attacks
Forschungsartefakte für Datei-Benachrichtigungs-Seitenkanalangriffe auf Linux, Windows und macOS, die inotify/FSEvents-Leckage, Tastenanschlag-Timing…
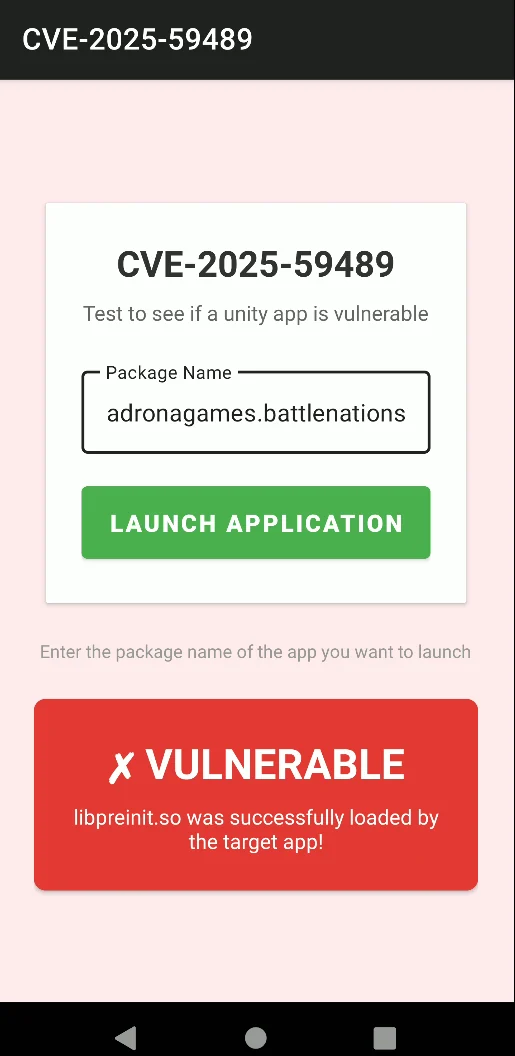 githubkillsmyopsec/cve-2025-59489-poc
Proof Of Concept für CVE-2025-59489. Betrifft Unity-Spiele, die auf Android laufen.
 feliam/cve-2014-4378
Exploit-Analyse für CVE-2014-4378: Informationspreisgabe in Apple CoreGraphics durch manipulierte PDF, die ein Speicherlayout-Leck und die Umgehung…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock Root-Exploit für Chromecast mit Google TV (sabrina)
 nccgroup/dapr
Treiber-Angriffsplattform für Linux
 tc4dy/cve-2026-0073-poc-exploit
Zero-Click-Authentifizierungs-Bypass-Exploit für Android ADB Wireless Debugging (CVE-2026-0073). Bietet interaktive Shell, Befehlsausführung und…








