
 #1
Plattformübergreifende Tools und Methoden für umfassende Sicherheitstests von mobilen Anwendungen.
Kitploit empfohlen
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
 mpast/mobileaudit
Django-Anwendung, die SAST und Malware-Analyse für Android-APKs durchführt.
 vighnesh91/omnisec-hex
Browser-lokales Security-Monorepo mit sechs Modulen für mobile APK/IPA-Triage, clientseitiges DAST-Fuzzing, OSINT-Verzeichnisse,…
 zhubaohe123/ghostlock-kit
Ein-Klick-Root-Kit für vivo iQOO Neo9S Pro (MT6989), das CVE-2026-43499 Futex-PI-UAF über den MCAST-Transport ausnutzt, mit Skripten und…
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 traitimtrongvag/android-imgui-template
Ein vollständiges Android-ImGui-Menü-Template-Projekt.
 reverserid/jurig
ein vollständig autonomer KI-Agent für Reverse Engineering
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow
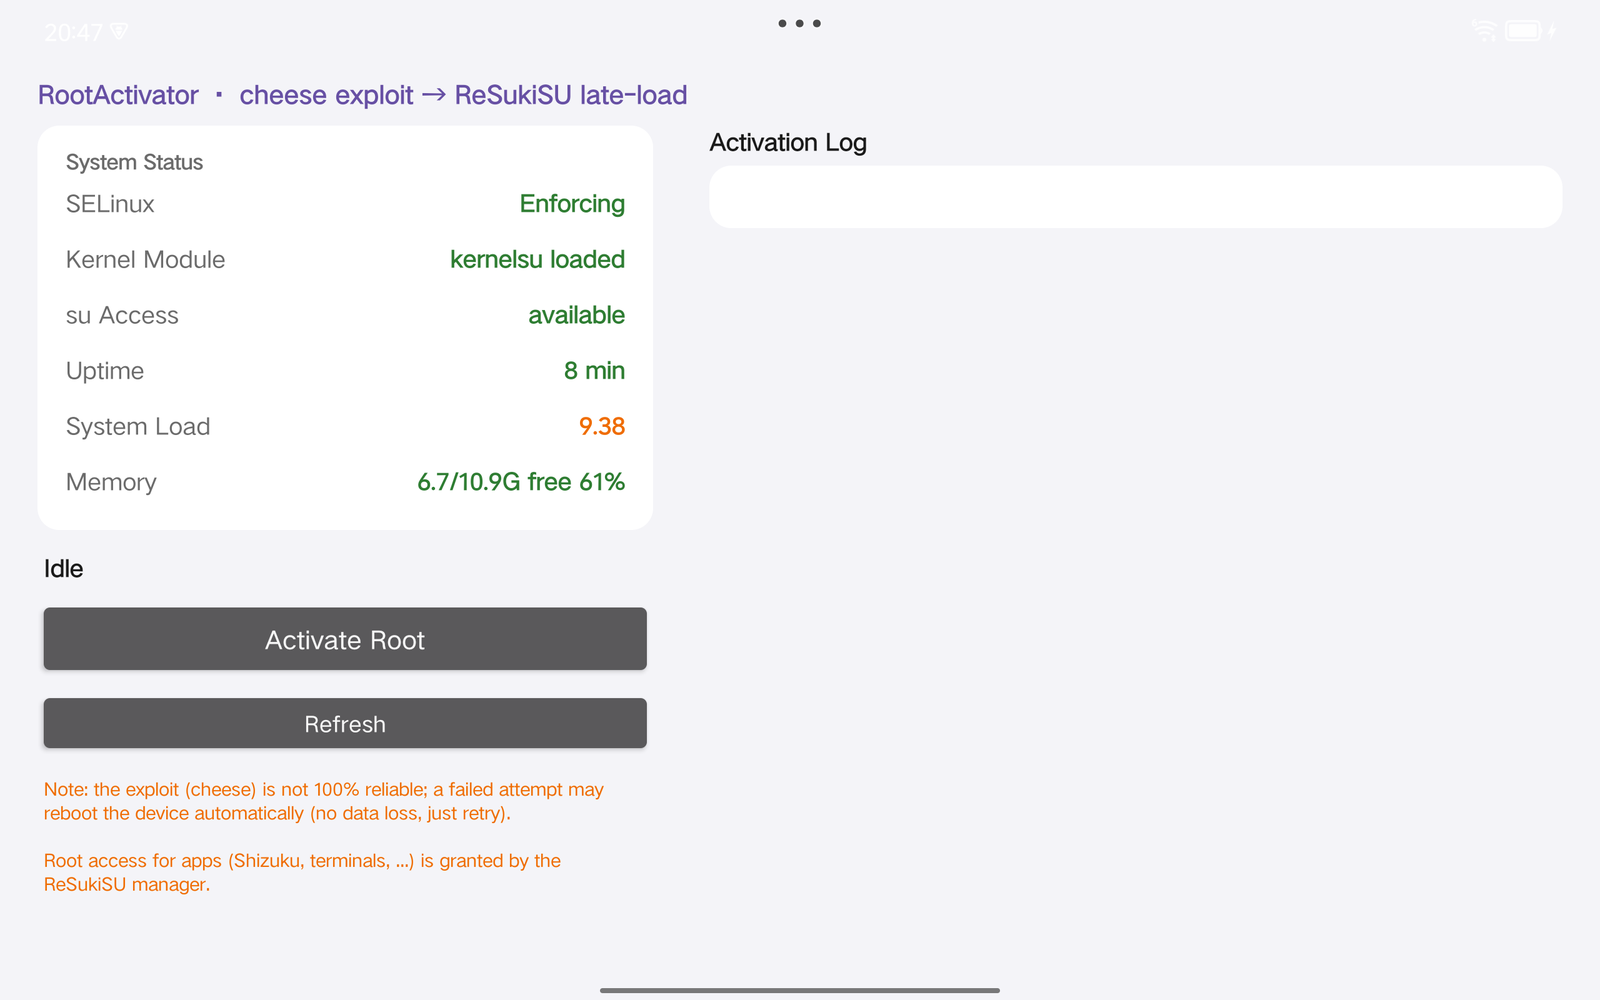 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
 sensepost/objection
Frida-betriebenes Runtime-Mobile-Exploration-Toolkit zur Überprüfung der Sicherheit von iOS- und Android-Apps. SSL Pinning umgehen, Keychains…
 ernw/androtickler
Penetrationstest- und Audit-Toolkit für Android-Apps.
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporäres Root-Tool (CVE-2026-64560) – geräteverifizierter Port mit korrigierter bootidParent-Adresse
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 ultrasina/androidreverse
Android Reverse Engineering komplett auf dem Gerät. Radare2 Binäranalyse, 8 Java-Dekompilierer, Flutter & Unity il2cpp Unterstützung.
 openbba0/bba
Android-App-Cloning-Sandbox mit einer Frida-ähnlichen CLI, die geklonte Apps startet oder sich an sie anhängt und QuickJS-Skripte über Gum…
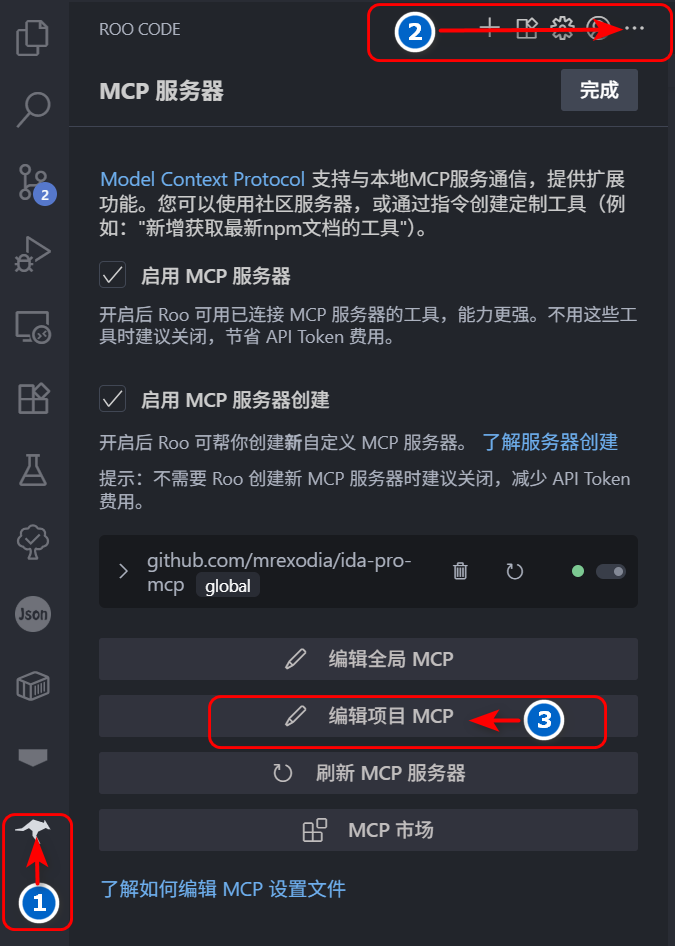 flankerhqd/jebmcp
MCP-Server-Plugin für JEB Pro, das KI-gestützte Dekompilierung, Methoden-/Feld-Inspektion und automatische Umbenennung beim Reverse Engineering von…
 a-yatta/amdh
Härtung von Android-Mobilgeräten
 bronils/aotopsy
Statischer Analysator für Flutter/Dart-AOT-Snapshots — rekonstruiert Funktionsnamen, Klassenhierarchien, Aufrufgraphen und Verhaltenssignale aus…







