
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 ynwarcs/cve-2025-21298
Proof of Concept & Details für CVE-2025-21298
 therealdreg/hcon2026hwctf
Hardware Hacking CTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) Exploiting von @b1n4ri0 @antoniovazquezblanco & @therealdreg
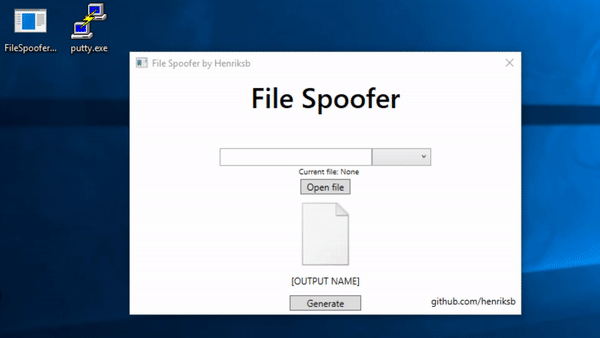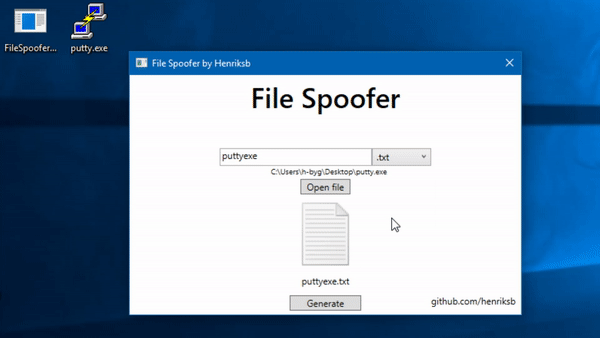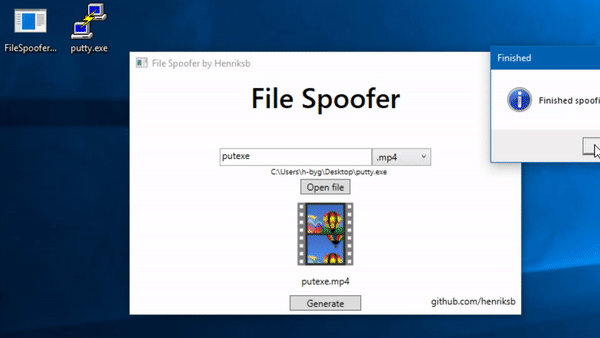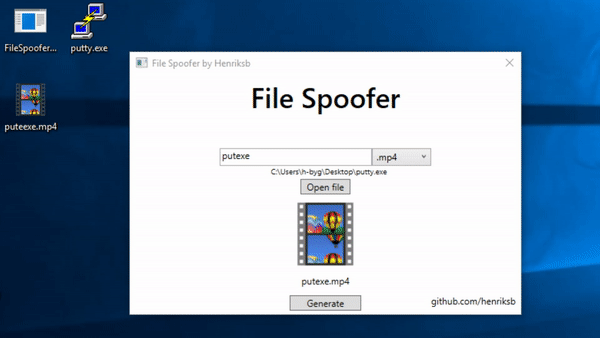 henriksb/extensionspoofer
Täuschen Sie Dateisymbole und -erweiterungen in Windows vor
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack und Triofox vollständiger Poc/Exploit
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
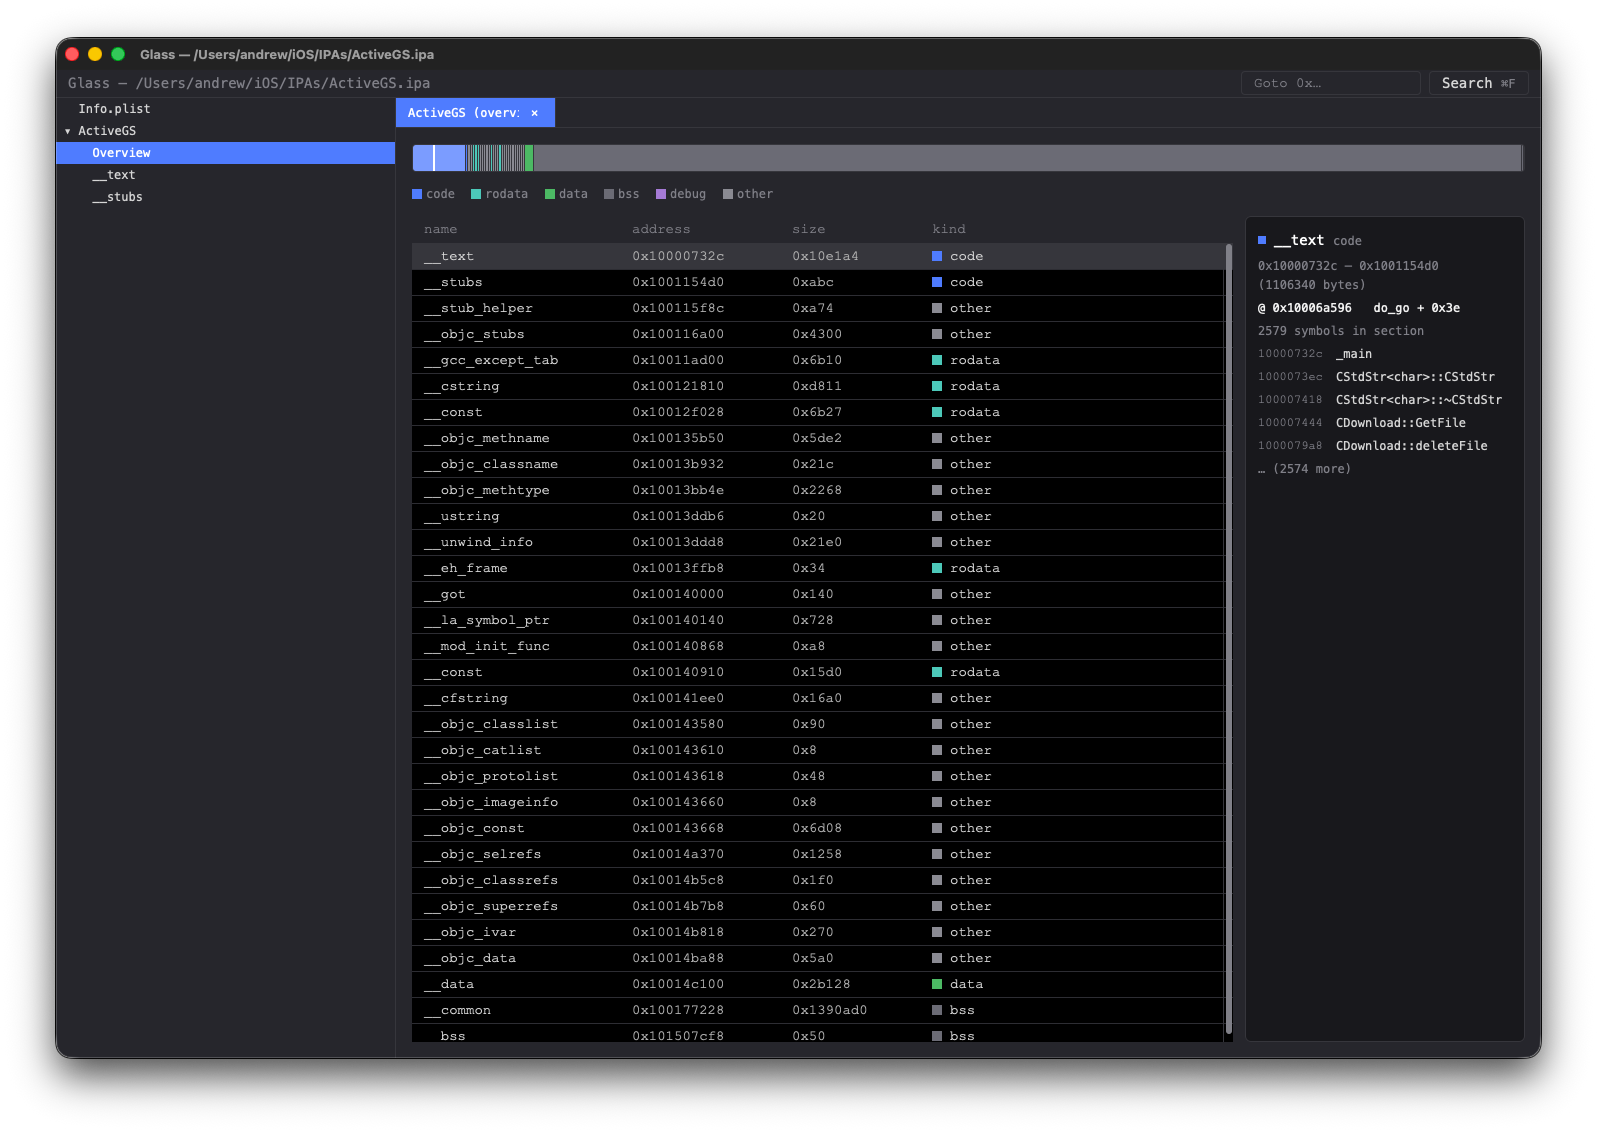 azw413/glass
Glass - eine schnelle und kostenlose IDA-Pro-Alternative
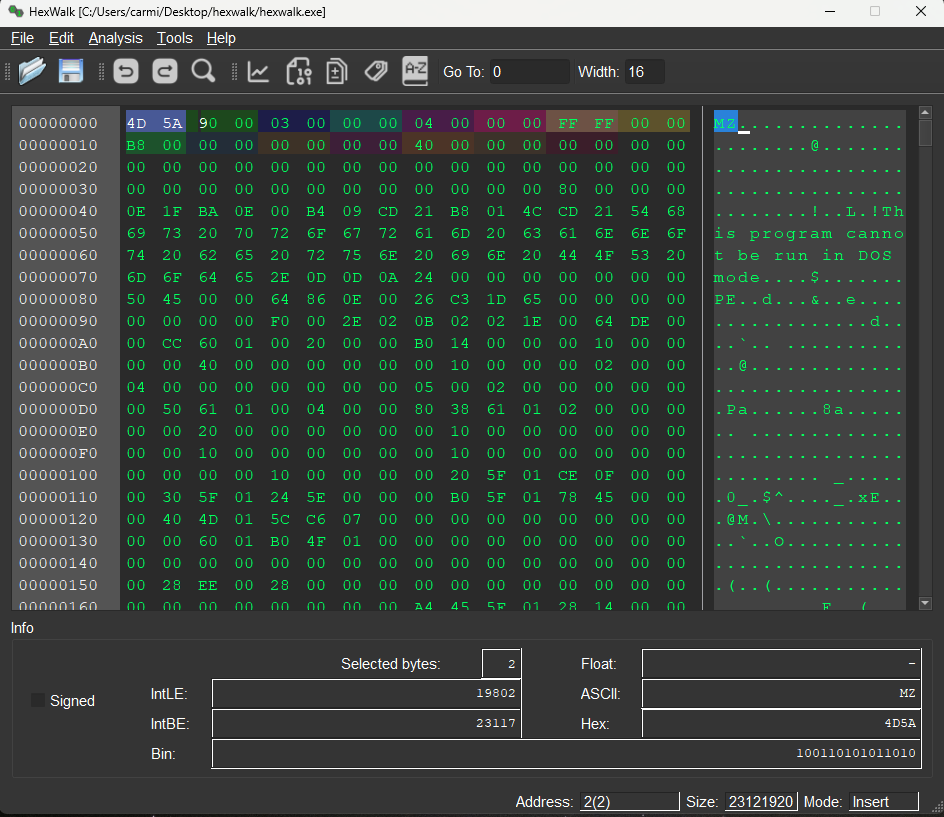 gcarmix/hexwalk
Hex Viewer/Editor/Analyzer kompatibel mit Linux/Windows/MacOS
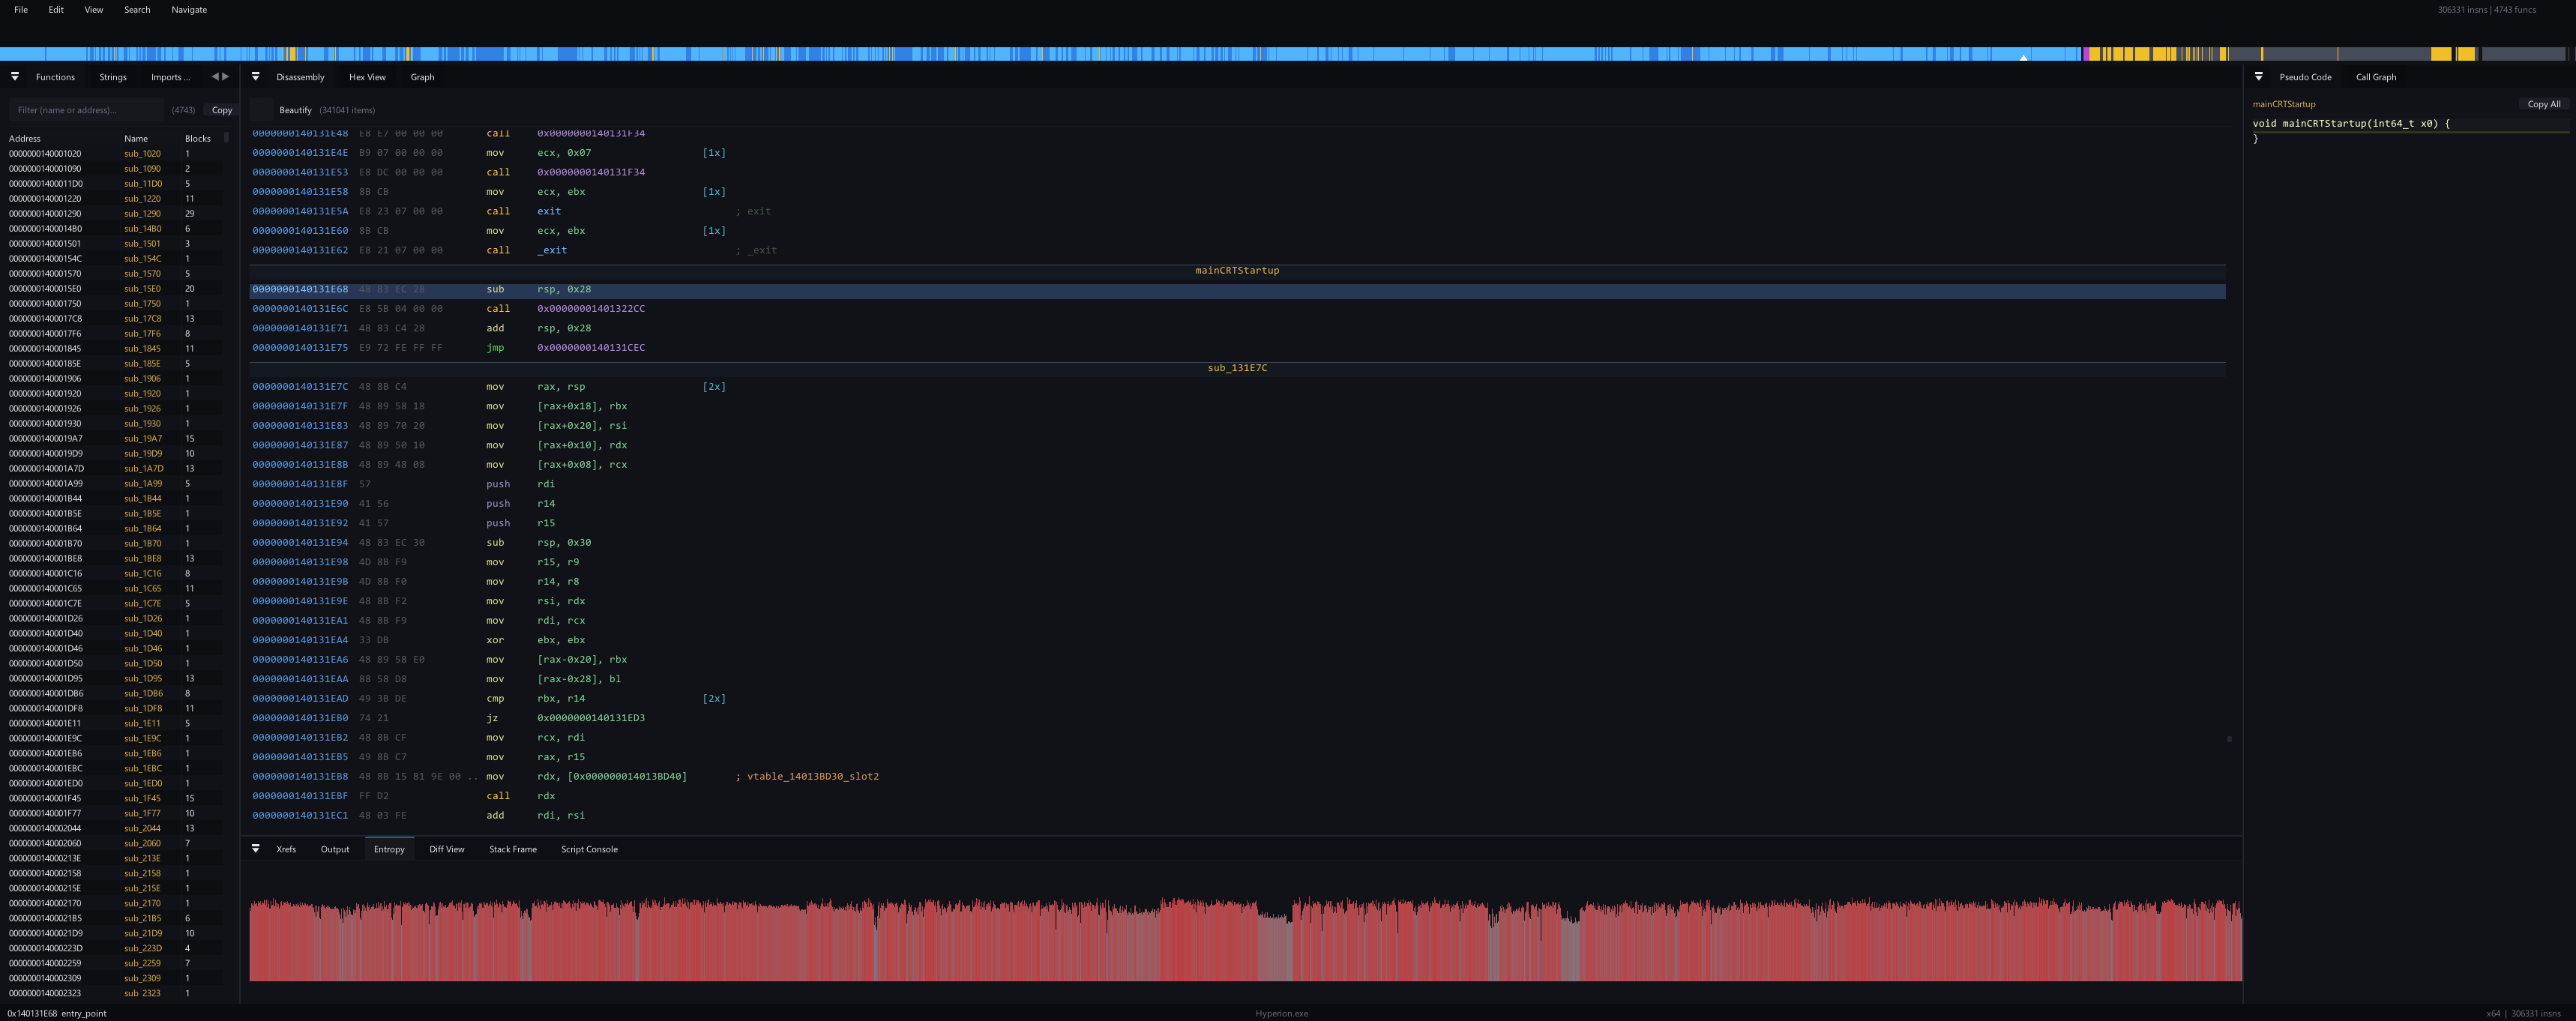 sidenai/hyperion-disassembler
Nativer Multi-Arch-Disassembler und -Decompiler – PE/ELF/Mach-O, x86/x64/ARM64, Lua-Scripting, RTTI-Wiederherstellung
 creeeeger/cve-2024-56426
Ein PoC der Schwachstelle CVE-2024-56426.
 synlace/ferret
Die kollaborative Web-App-Pentest-Suite
 d7ead/mkpivm
Generiere polymorphe, positionsunabhängige virtuelle Maschinen (PIVMs) aus beliebigem x86/x64-Shellcode.
 raj3shp/persisthunt
Linux-Persistenzerkennungs-, Jagd- und Artefaktsammlungsskript
 jacklosingheart/cve-2024-51132-poc
Proof-of-Concept-Exploit für CVE-2024-51132, eine XML External Entity (XXE) Injection-Schwachstelle in den HAPI FHIR Core-Bibliotheken, die SSRF und…
 destiny-creates/goxlr-malware-family
Malware-Analyse von der Domain goxlr.net
 gherardofiori/maliciousbrowserextensions
Dieses Repository wurde nach meiner eigenen Forschung zu bösartigen Browsererweiterungen erstellt, indem die Arbeit vieler anderer und…
 netomize/http-basma
Im Bereich der Cybersicherheit ist die präzise Identifizierung und Charakterisierung von Webservern entscheidend für die Bedrohungserkennung,…
 foxvr-sudo/bug-bounty-arsenal-v.3
Vollständige Plattform für autorisierte Sicherheitsscans von Webanwendungen mit einer detektorbasierten Engine, asynchronen Celery-Workern und einem…
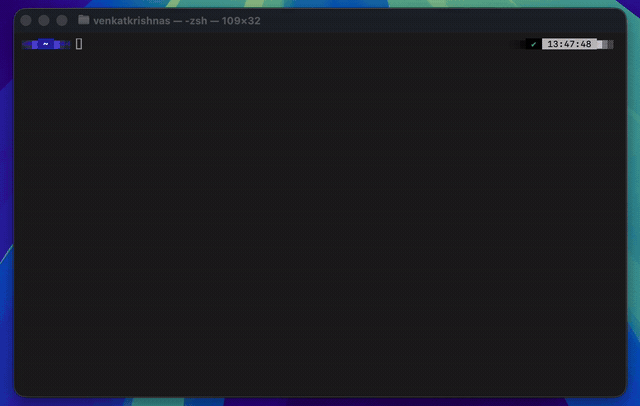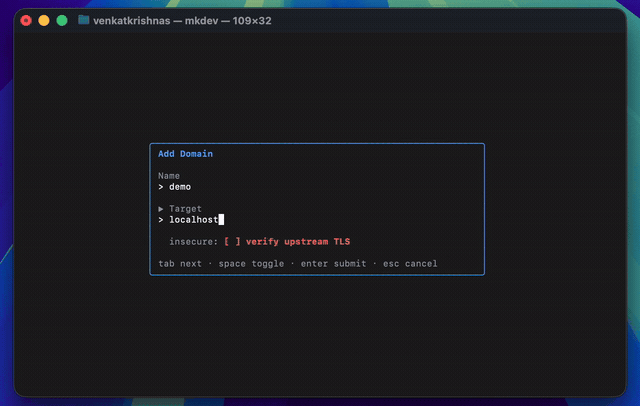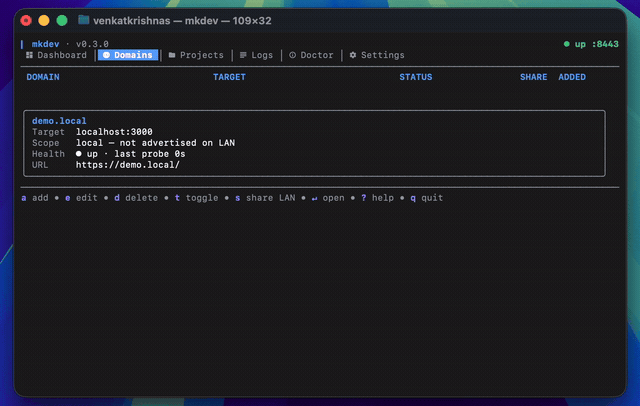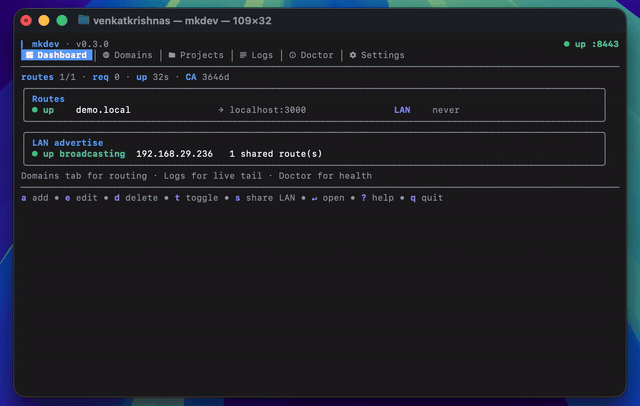 venkatkrishna07/mkdev
Vertrauenswürdiges lokales HTTPS — lokale CA, /etc/hosts, mDNS-LAN-Freigabe, Reverse-Proxy. Mappt https://name.local → localhost:port








