
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen

 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 majd/ipatool
Kommandozeilen-Tool, mit dem du im App Store nach iOS-, iPadOS-, tvOS-, watchOS-, visionOS- und macOS-Apps suchen und .ipa- oder…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 javascript-obfuscator/javascript-obfuscator
Verschleiert JavaScript- und Node.js-Code durch Umbenennung von Variablen, Verschlüsselung von Zeichenfolgen, Abflachung des Kontrollflusses und…
 huhusmang/awesome-llms-for-vulnerability-detection
Die umfassendste, kontinuierlich aktualisierte Sammlung der Community zu Forschung über Large Language Models zur Erkennung von…
 sheeki03/tirith
Terminalsicherheit für Entwickler und KI-Agenten. Fängt homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration und…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 googleprojectzero/p0tools
Sammlung von Google Project Zero Schwachstellenforschungsdokumenten und kleinen eigenständigen Sicherheitstools, einschließlich Exploitation- und…
 0x4m4/hexstrike-ai
Ein MCP-Server, der es KI-Agenten ermöglicht, autonom 150+ Cybersicherheitstools für automatisierte Penetrationstests, Schwachstellenerkennung,…
 mobsf/mobile-security-framework-mobsf
Automatisiertes Framework für Sicherheitstests mobiler Anwendungen für Android, iOS und Windows. Führt statische und dynamische Analyse,…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 blackarch/blackarch
Eine auf ArchLinux basierende Distribution für Penetrationstester und Sicherheitsforscher.
 theqmaks/phantom-frida
Erstelle einen Anti-Erkennungs-Frida-Server aus dem Quellcode. ~90 Patches, die 16 Erkennungsvektoren abdecken, wöchentliche automatische Builds mit…
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 upx/upx
UPX - der ultimative Packer für ausführbare Dateien
 yaklang/yakit
All-in-one-Plattform für Penetrationstests mit MITM-Proxy, Web-Fuzzer, Reverse-Connection-Handler und Plugin-System für automatisierte…
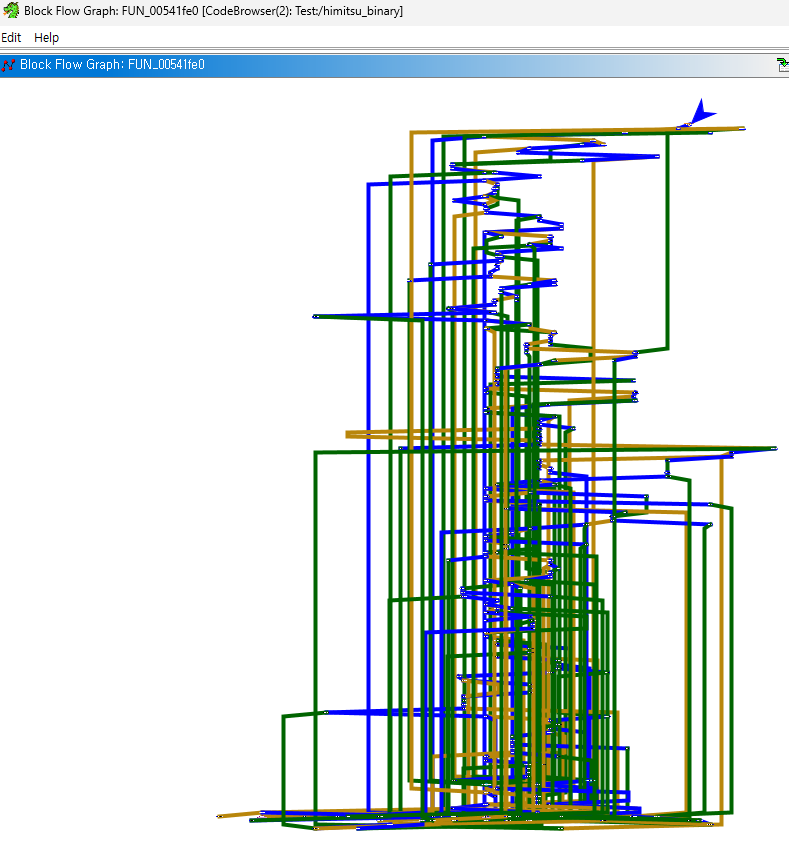 himitsushell/himitsushell
Shell-Skript-Schutz (Obfuskation, eingebetteter Interpreter, DRM) – unsichtbar für Kernel-Tracing








