
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI-Tool zum Erstellen bösartiger RAR-Archive, die CVE-2025-8088 Path-Traversal-Schwachstelle ausnutzt. Verwendet NTFS-ADS-Tarnung und…
 ccordeiro/cve-2021-1675
C#- und Impacket-Implementierung von PrintNightmare CVE-2021-1675/CVE-2021-34527
 edsonjt81/cve-2021-1675
Impacket-basierter Exploit für PrintNightmare (CVE-2021-1675/34527), der die Remote- oder lokale DLL-Ausführung gegen Windows-Druckspoolerdienste…
 ptter23/cve-2021-1675
CVE-2021-1675: ZERO-DAY-SCHWACHSTELLE IM WINDOWS-DRUCKERDIENST MIT EINEM IN ALLEN BETRIEBSSYSTEMVERSIONEN VERFÜGBAREN EXPLOIT
 ianxtianxt/ssocks-0.0.14
SOCKS-Proxy für Portweiterleitung und RDP-Tunneling, der Lateral Movement und Fernzugriff in Penetrationstest-Szenarien ermöglicht.
 p1rat3r00t/why-so-serious-sam
PoC-Schadsoftware, die den Exploit CVE-2021-36934 (falsche ACLs auf Schattenkopien) unter Verwendung einer dateilosen Red-Team-Methode auf Windows…
 hxlxmj/cve-2025-26264
CVE-2025-26264 – GeoVision GV-ASWeb mit der Version 6.1.2.0 oder niedriger enthält eine Schwachstelle zur Remote-Codeausführung (RCE) in der Funktion…
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
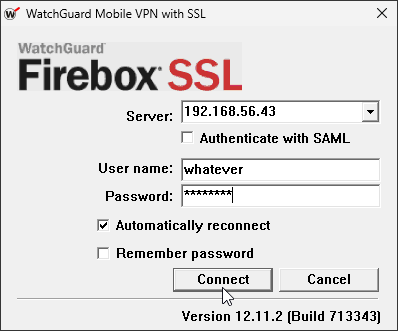 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Proof-of-Concept zur Ausnutzung von CVE-2025-1910, einer lokalen Privilegieneskalation im Mobile VPN with SSL-Client von Watchguard.
 fengzhouc/cve-2021-21300
Proof-of-Concept-Exploit für CVE-2021-21300, der Remote-Codeausführung durch Klonen eines bösartigen Git-Repositorys mit Symlink- und…
 ptrstr/cve-2025-47810
PunkBuster LPI zu NT AUTHORITY\SYSTEM
 sarpantkeltiek/cve-2024-37010
Exploit für CVE-2024-37010: Zugriff auf den externen Speicher anderer Benutzer & Lateral Movement
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Missbrauch von UNC-Pfaden in Windows-Umgebungen in Apache Solr
 corelight/petitpotam-notest
Zeek-Paket zur Erkennung von PetitPotam-NTLM-Relay-Angriffen über EFS DCERPC auf unverschlüsseltem SMB, das zwischen erfolgreichen und erfolglosen…
 whippet0/cve-2020-1472
CVE-2020-1472
 z50913/cve-2020-27955
Proof-of-Concept-Exploit für CVE-2020-27955 in Git-LFS, das Remote-Codeausführung über einen manipulierten git clone-Vorgang demonstriert, um eine…
 galoget/printnightmare-cve-2021-1675-cve-2021-34527
CVE-2021-1675 / CVE-2021-34527 - PrintNightmare Python, C# und PowerShell Exploit-Implementierungen (LPE & RCE)
 cwjchoi01/cve-2024-57394
Proof-of-Concept-Exploit für CVE-2024-57394: Wiederherstellung von Dateien mit niedrigen Berechtigungen in System32, die DLL-Hijacking und lokale…








