
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen

 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 squidsec/bloodbash
Offline-AD/Entra-Angriffspfad-Analysator für SharpHound/AzureHound-JSON. Deckt priorisierte Privilegieneskalations-, Credential- und…
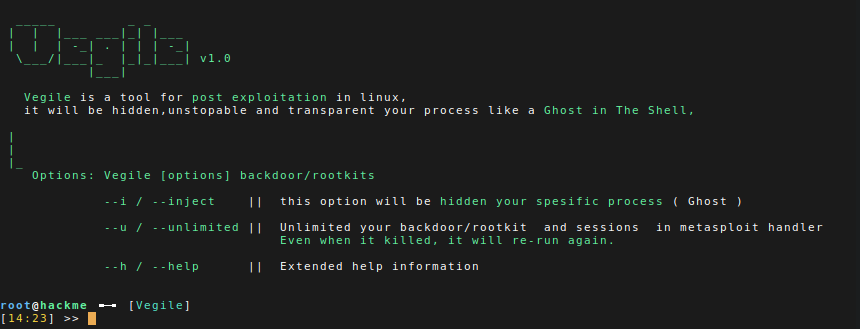 screetsec/vegile
Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre…

 wattocyber/oscp-notes-2026
OSCP-Notiz-Vault + Prüfungs-Cockpit-Dashboard: zusammengeführte Techniknotizen, befehlsfertige Kommando-Decks mit Variablen, Maschinen, Zugangsdaten…
 b3rt1ng/koi
Multi-Session-Reverse-Shell-Handler mit PTY-Upgrade, Post-Exploitation-Modulen, Layer-3-Tunneling, Payload-Obfuskation zur EDR-Umgehung,…
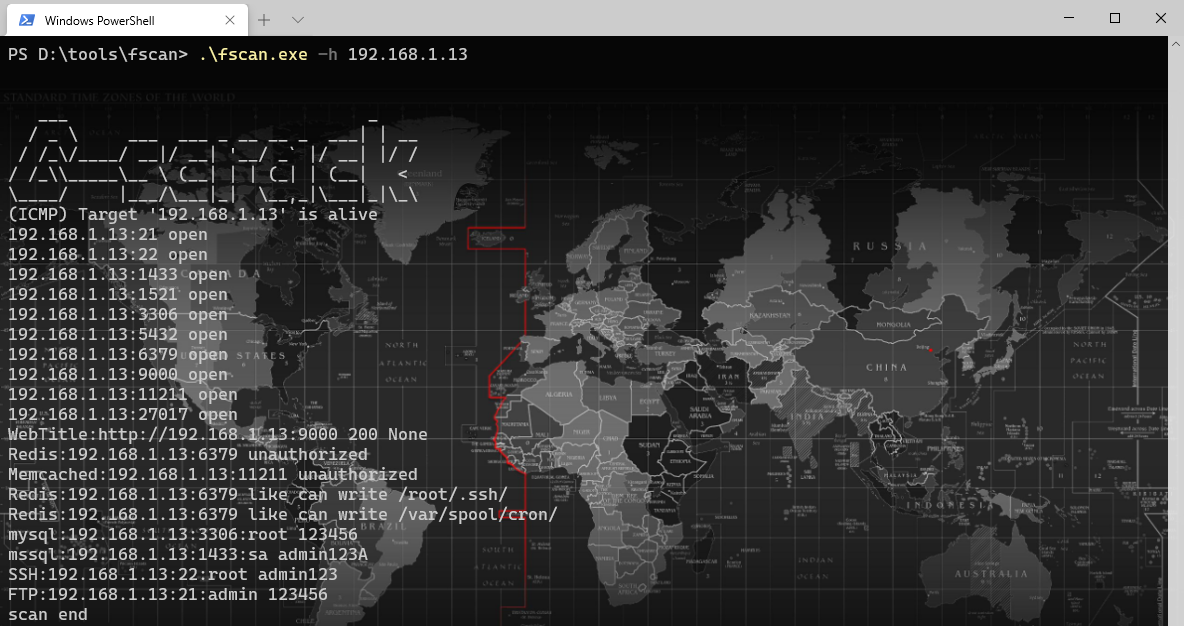 shadow1ng/fscan
Ein umfassendes Intranet-Scan-Tool, das eine automatische und umfassende Schwachstellenprüfung mit einem Klick ermöglicht. (Ein umfassendes…
 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 owasp/owasp-cstg
Anbieterneutraler Cloud-Sicherheitstest-Leitfaden mit strukturierten Phasen für Enumeration, Privilegieneskalation, laterale Bewegung und…
 sp00kyskelet0n/py-rdp-patcher
Python-Skript, das die termsrv.dll-Datei unter Windows patcht, um mehrere gleichzeitige RDP-Sitzungen zu ermöglichen, und Windows 10 Versionen 1703…
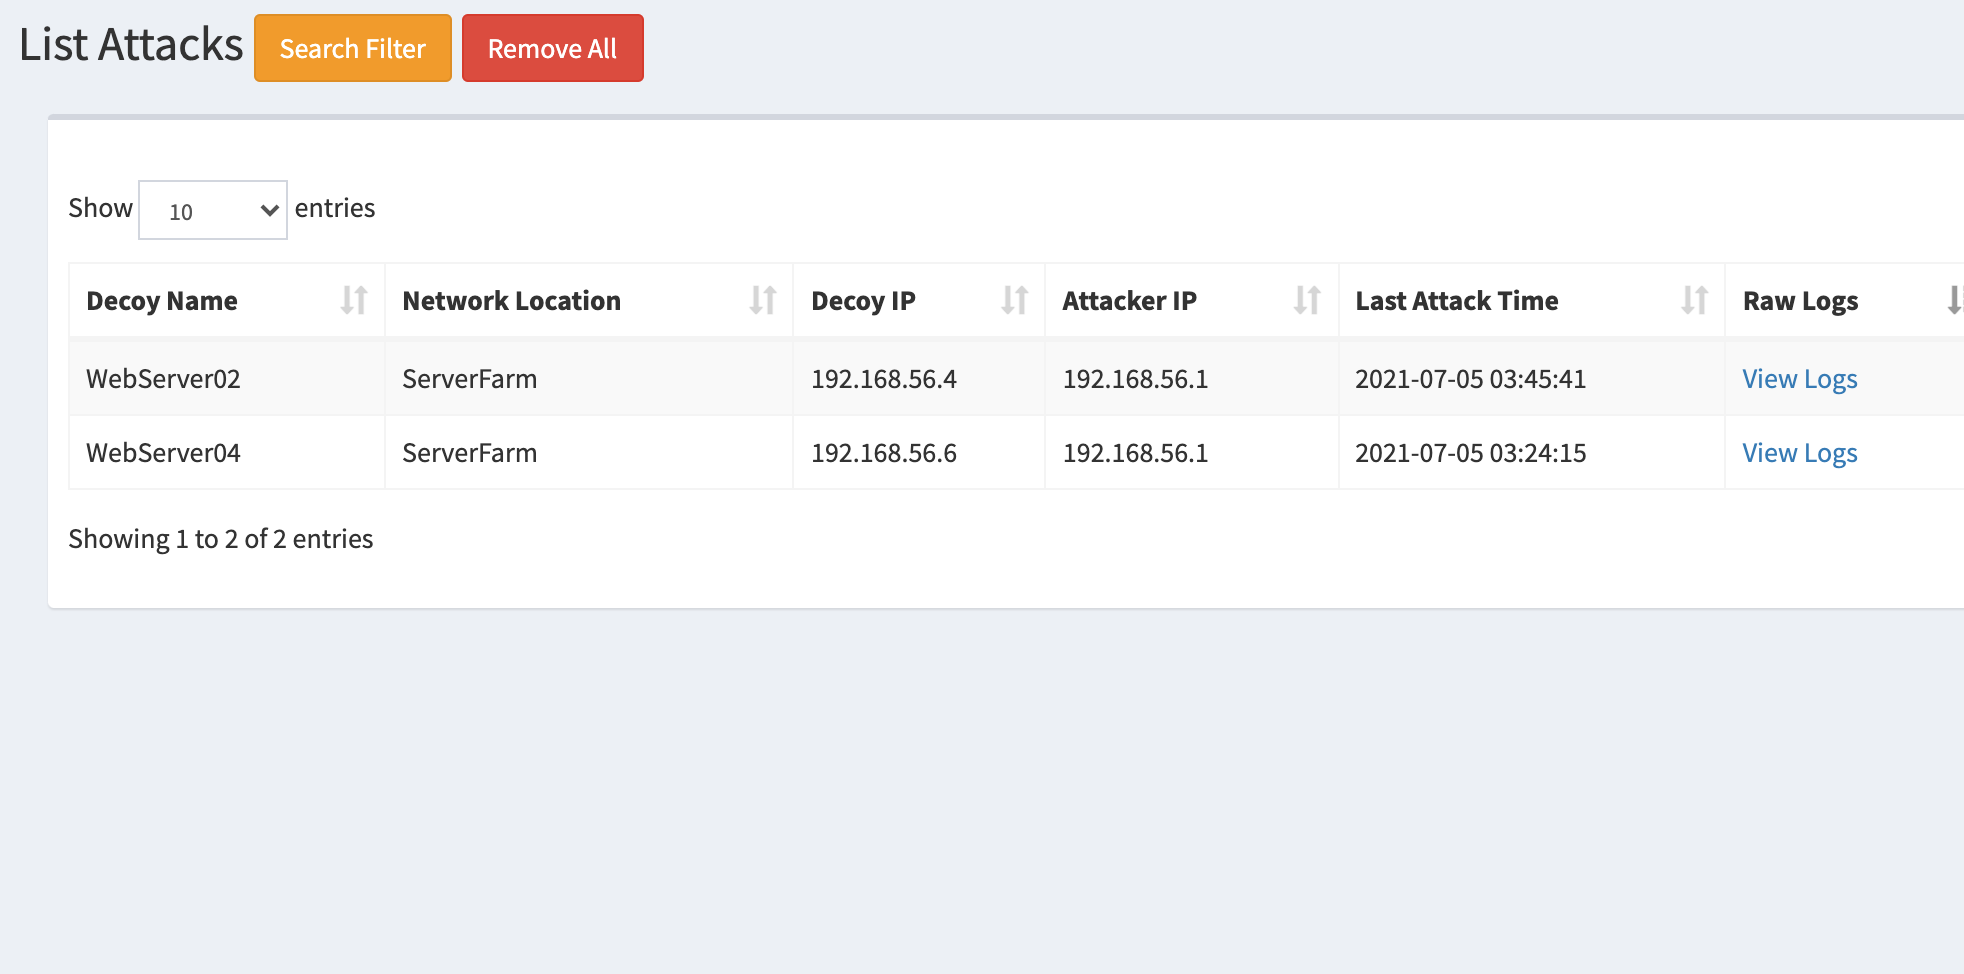 bhdresh/dejavu
DejaVU - Open-Source-Täuschungsframework
 ghostpack/rubeus
Versuch, den dreiköpfigen Hund zu zähmen.
 jm33-m0/emp3r0r
Selbstheilendes Gossip Mesh C2 mit assistierter Peer-Erkennung, plattformübergreifender BOF-Ausführung und skriptfähigen Agenten.
 bishopfox/cloudfox
Automatisierung des Situationsbewusstseins für Cloud-Penetrationstests.
 kamalx06/tornadoc2
Pull-basiertes C2-Framework mit zehn nativen Transportwegen, gleichzeitigen Multi-Profil-Handlern, ECDSA-signiertem Tasking und einem…
 stillbigjosh/kube-reaper
Scannt Kubernetes-Cluster aus jeder Identität, markiert gefährliche Berechtigungen und verkettet sie zu mehrstufigen Eskalationspfaden bis zur…
 infosecn1nja/red-teaming-toolkit
Dieses Repository enthält hochmoderne Open-Source-Sicherheitstools (OST) für Red Teamer und Threat Hunter.
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.







