
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 cross-samuel1/soc-analyst-hub
Kostenloser, offline SOC-Analyst-Hub für Tier 1 — IR-Checklisten, Playbooks zur Alert-Triage, Threat-Hunting-Abfragen und Onboarding für Analysten.…
 liquid-sec/variatype.htb-cve-2025-66034
Python-Exploit-Skript für CVE-2025-66034 in der HackTheBox-Maschine Variatype, das Befehlsausführung und Reverse-Shell-Payloads für den Erstzugriff…
 anasrami12/cve-2025-5548
Methodik für Schwachstellenanalyse und Exploit-Entwicklung, die statische/dynamische Analyse, Fuzzing, Patch-Diffing und 0-Day-Forschung mit…
 javyan05/cve-2025-5548
Umgebung und Ausnutzung der Schwachstelle CVE-2025-5548
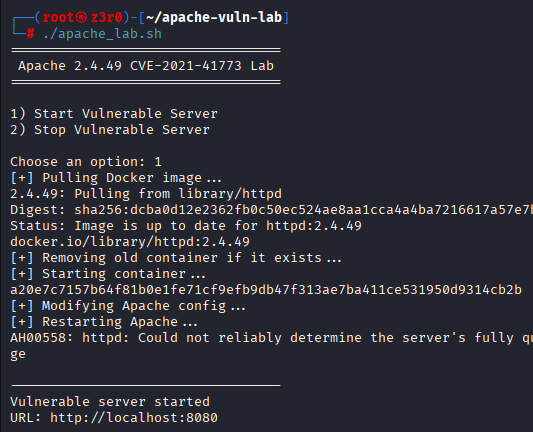 zubairahm3d/apache-cve-2021-41773-lab
Verwundbares Docker-Lab und Exploit für die Apache HTTP Server 2.4.49 Schwachstelle bei Pfad-Traversierung (CVE‑2021‑41773)
 experience-rookie/struts-s2-052-deserialization-rce-lab
Proof-of-Concept-Exploit für Apache Struts S2-052 (CVE-2017-9805) XML-Deserialisierung Remote Code Execution. Erstellt beim Lösen des INE eWPTX…
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Technische Analyse, Vorbereitung der Laborumgebung und Entwicklung eines Exploits (RCE) für die Schwachstelle CVE-2025-5548 im FreeFloat FTP-Server.
 sid6224/cve-2025-60012-poc
Ein POC für die Apache Livy Unauthorized File Access Vunerability
 sid6224/cve-2025-66249-poc
Ein POC für Apache Livy Path Traversal Whitelist Bypass Vulnerability
 keyframe-bytes/cve-2025-5844
Technische Analyse und funktionaler Proof of Concept für CVE-2025-5548, eine Pufferüberlauf-Sicherheitslücke in FreeFloat FTP Server v1.0,…
 cappricio-securities/camjacking-templates
camjacking-Vorlagen
 codepumpking/log4shell-poc
POC für die log4shll Sicherheitslücke (CVE-2021-44228)
 sepkascurty-cpu/php-exploit_cve-2022-31630
Proof-of-Concept-Exploit für CVE-2022-31630, eine Out-of-Bounds-Read-Schwachstelle in der GD-Erweiterung von PHP. Demonstriert Absturz und…
 ignitetechnologies/mssql-pentest-cheatsheet
Praktischer MSSQL-Penetrationstest-Spickzettel mit Enumeration, Linked-Server-Pivoting, Privilege-Escalation, Persistenz und Befehlsausführung über…
 ignitetechnologies/privilege-escalation
Dieser Spickzettel richtet sich an CTF-Spieler und Einsteiger, um ihnen die Grundlagen der Privilege Escalation anhand von Beispielen zu vermitteln.
 lorenzoporrasduque/cve-2025-5548-poc
Bildungslabor, das einen Stack-basierten Pufferüberlauf (CVE-2025-5548) im FreeFloat FTP Server demonstriert. Behandelt die vollständige…
 extracoding-dozen/cve-2024-3094
Forschung zur CVE-2024-3094-Schwachstelle.
 zeynepglygt/apache-cve-2021-42013-rce
Docker-basiertes Penetrationstestlabor, das die CVE-2021-42013-Sicherheitslücke (Path Traversal & RCE) auf dem Apache HTTP Server (2.4.49) simuliert.








