
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Schritt-für-Schritt-Anleitung zur Ausnutzung der MS17-010 EternalBlue-Schwachstelle auf Windows Server 2008 R2, einschließlich Aufklärung,…
 eqstlab/cve-2024-34102
Adobe Commerce XXE-Exploit
 eqstlab/cve-2024-46538
PfSense Stored XSS führt zu Arbitrary Code Execution exploit
 eqstlab/cve-2025-1302
JSONPath-plus: Remotecodeausführung
 eqstlab/cve-2025-3248
Langflow Remote Code Execution
 renewablehacking/cve-2020-7598
Bildungslabor, das CVE-2020-7598 Prototype Pollution in minimist mit einer angreifbaren Node.js/Express-App, einem Exploit-Payload und einer…
 liusec/wp-cve-2016-10033
Docker-basierte Laborumgebung für WordPress <= 4.6 Remote-Code-Ausführung via PHPMailer (CVE-2016-10033), einschließlich PoC, Webshell-Upload und…
 jackey0/opencast-cve-2021-43821-env
opencast cve-2021-43821-Schwachstellenumgebung für die Offenlegung sensibler Informationen
 zhangxvx/log4j-rec-cve-2021-44228
Apache Log4j CVE-2021-44228 Schwachstellen-Reproduktion
 mintimate/log4j2-bugmaker
Demo von CVE-2021-44228 Log4Shell.
 yan5ui/env-cve-2020-8036
Artefakte der Docker-Umgebung von CVE-2020-8036
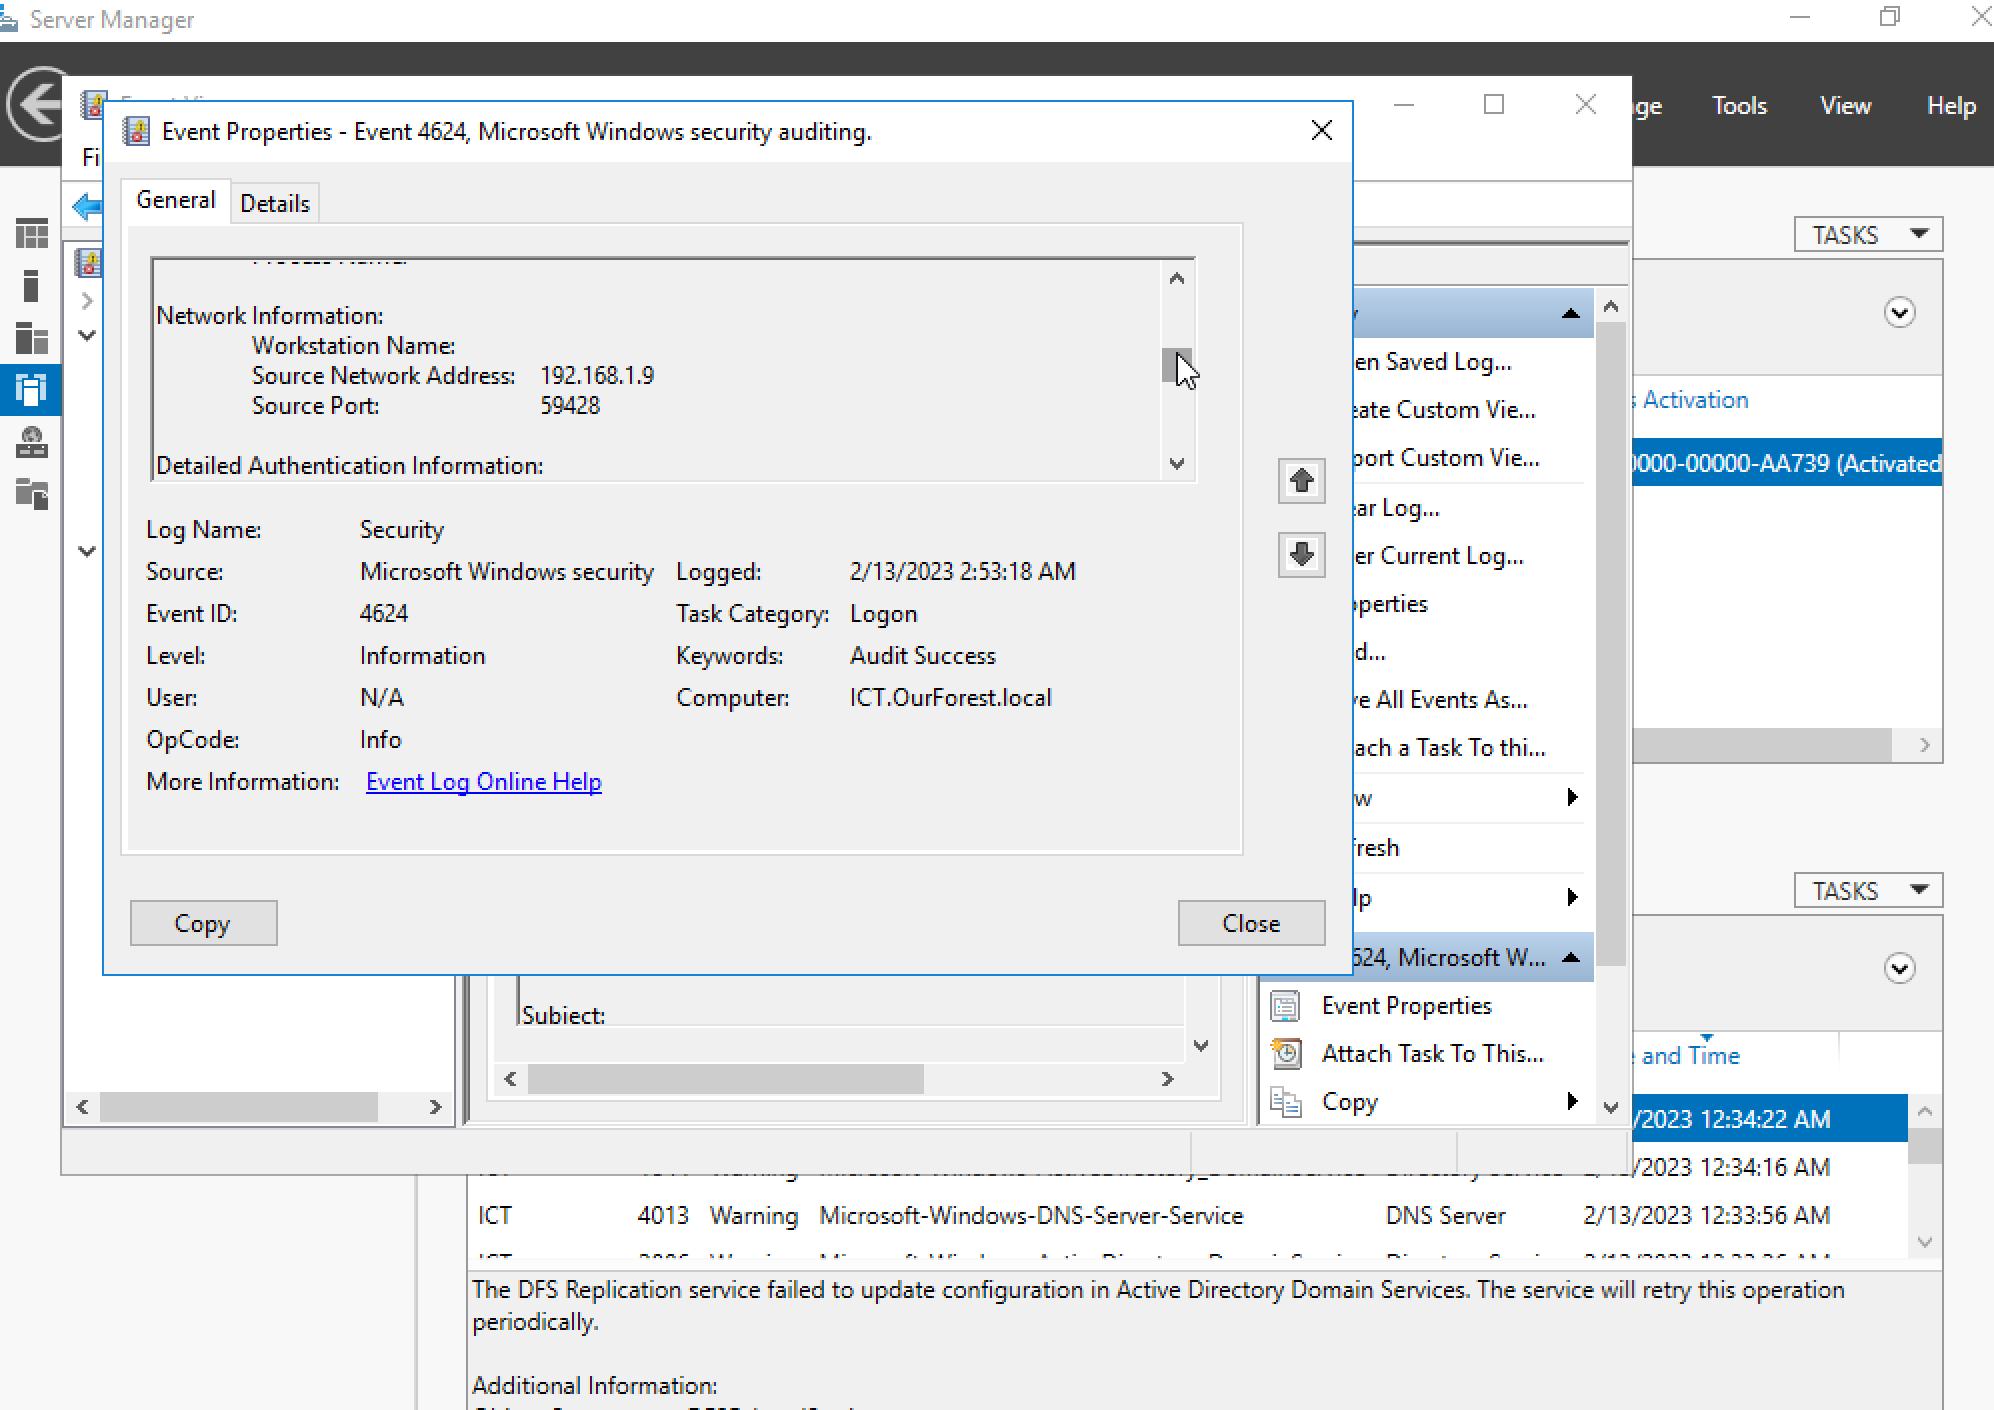 jolynngsc/zerologon_cve-2020-1472
Schritt-für-Schritt-Laboranleitung zur Simulation, Erkennung und Abschwächung der Zerologon-Schwachstelle (CVE-2020-1472) auf Windows Server 2016…
 kasunpriyashan/y2s1-project-linux-exploitaion-using-cve-2016-5195-vulnerability
Pädagogischer Linux-Privilegienausweitungs-Exploit, der auf CVE-2016-5195 (Dirty COW) abzielt, um Kernel-Schwachstellenausnutzung und Erlangung von…
 neuralinhibitor/xzwhy
XZ Utils CVE-2024-3094 POC für Kubernetes
 txrw/dubbo-cve-2020-1948
Apache Dubbo CVE-2020-1948 Schwachstellen-Testumgebung, persönlich getestet und funktionsfähig.
 kienhosd/wp-file-manager-exploit-cve-2020-25213-with-zerologon
Nutzen Sie Windows Server 2019 aus, der anfällig für Zerologon ist, mit Garble, Chisel und der wp-file-manager-Sicherheitslücke (Videodemo enthalten).
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress Pre-Auth RCE-Scanner
 dinosn/wp2shell-lab
Nicht-destruktiver Detektor + Docker-Labor für wp2shell (CVE-2026-63030 REST /batch/v1 route confusion + CVE-2026-60137 author__not_in SQLi) im…








