
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 rideckszz/poc-cve-2019-9053
Didaktischer PoC in Python 3 für CVE-2019-9053, eine time-based blind SQL Injection im CMS Made Simple <= 2.2.9. Diese Version wurde für den Einsatz…
 sepkascurty-cpu/php-exploit_cve-2022-31630
Proof-of-Concept-Exploit für CVE-2022-31630, eine Out-of-Bounds-Read-Schwachstelle in der GD-Erweiterung von PHP. Demonstriert Absturz und…
 facundomfernandez/pentesting-obioba
Black-Box-Pentesting: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Root-Eskalation. Executive- und technischer Bericht.
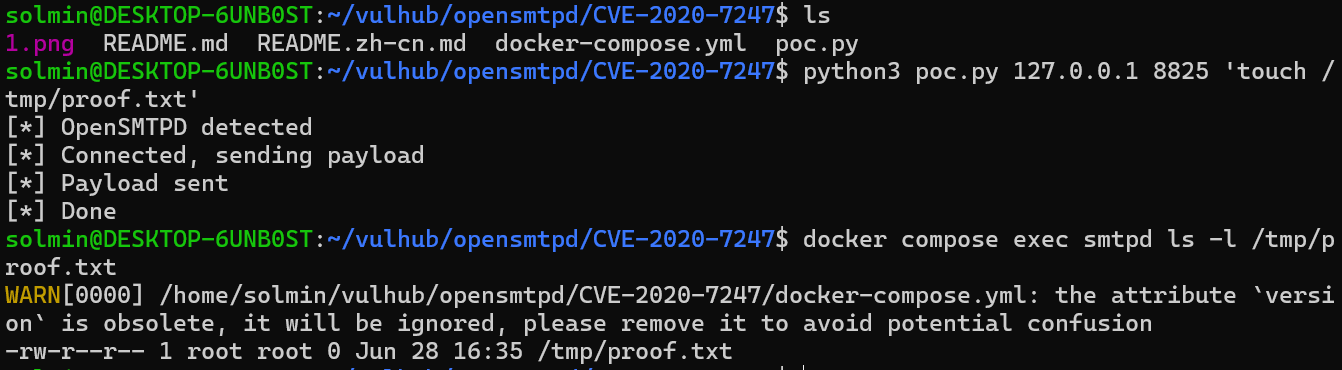 solmin111/opensmtpd-cve-2020-7247-
Docker-basiertes Labor, das die Remote-Code-Ausführung von CVE-2020-7247 in OpenSMTPD 6.6.1p1 mit einem Python-PoC zu Bildungszwecken im…
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 Deserialisierungs-RCE-Umgebung
 efehamzaa/metasploit-red-pentest-lab
Laborübung zur Ausnutzung der vsftpd-2.3.4-Schwachstelle (CVE-2011-2523) auf Metasploitable 2 einschließlich der Post-Exploitation-Schritte.
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) Abwehrlabor — nginx + Coraza WAF dynamic module + OWASP CRS v4. Nur für Bildungszwecke.
 fauzan-aldi/log4j-_vulnerability
Das Web ist für CVE-2021-44228 anfällig.
 fineken/jenkins-cve-2024-23897-lab
Docker-basierte Laborumgebung zum Üben der Ausnutzung des beliebigen Dateilesens in Jenkins (CVE-2024-23897) mit automatisierten und manuellen…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Eine Fallstudie zu CVE-2024-21413. Verwendet als Parameter den Raum TryHackMe Moniker Link (CVE-2024-21413). Es wurden Bearbeitungen mit claude code…
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
Technisches Cybersicherheitslabor, in dem Netzwerkerkennung mit Nmap durchgeführt und die Schwachstelle CVE-2011-2523 (vsftpd 2.3.4) mittels…
 m0nk3ygod/cve-2026-34040-poc
Laborreproduktion von CVE-2026-34040: Umgehung von Docker/Moby-AuthZ-Plugins durch übermäßig große (>1 MB) Anforderungskörper, um privilegierte…
 speinador/cve-2025-6218_winrar
Pädagogisches Labor, das die Pfad-Traversal-Schwachstelle CVE-2025-6218 in WinRAR demonstriert. Enthält eine schädliche RAR-Datei und eine…
 lorenzoporrasduque/cve-2025-5548-poc
Bildungslabor, das einen Stack-basierten Pufferüberlauf (CVE-2025-5548) im FreeFloat FTP Server demonstriert. Behandelt die vollständige…
 diego57709/cve-2025-5548
Strukturiertes Labor zur kontrollierten Ausnutzung von CVE-2025-5548 (FreeFloat FTP-Server). Enthält Umgebungseinrichtung, Fuzzing, EIP-Steuerung,…
 cryptomachio/cve-2025-5548
Technische Studie der Schwachstelle CVE-2025-5548
 nulltrace1336/cve-2025-55182-metasploit-exploit-skeleton-real-flow-
Unten die vollständige LAB-Planung: demo-verwundbare App → Python PoC → Metasploit Exploit-Gerüst
 randengshifu/cve-2022-22963
CVE-2022-22963 Spring-Cloud-Function-SpEL_RCE_exploit








