
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 nulltrace1336/php-cgi-argument-injection-exploit
In diesem Video wird die PHP CGI Argument Injection (CVE-2012-1823) Exploitation auf dem Metasploitable 2 Server mittels Kali Linux und Metasploit…
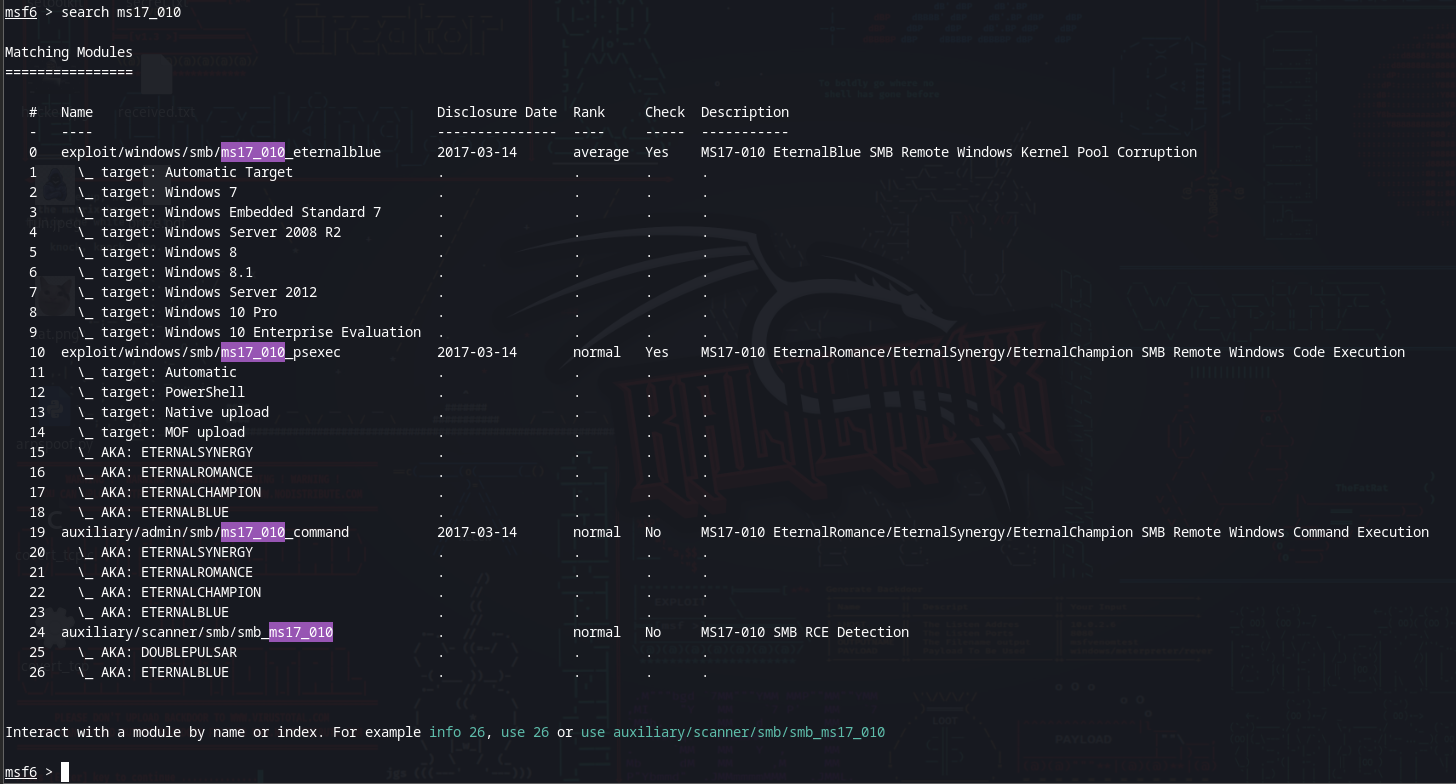 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
Schritt-für-Schritt-Laboranleitung, die den EternalBlue-Exploit (CVE-2017-0144) gegen das Windows-7-SMB-Protokoll mit Metasploit demonstriert,…
 corelight/redxor
Erkennung von Linux-Malware C2 RedXOR – Demonstration
 cappricio-securities/camjacking-templates
camjacking-Vorlagen
 bishopfox/cloudfoxable
Erstelle deinen eigenen, absichtlich verwundbaren Spielplatz für AWS-Penetrationstests.
 bishopfox/otto-support
Eine Implementierung eines verwundbaren MCP-Servers mit mcp-go
 eqstlab/cve-2026-33937
Handlebars.js AST-Injection-Schwachstelle für Remote-Codeausführung
 horkimhab/cve-wazuh
Ein eingeschriebener Agent kann beliebige OpenSearch-_bulk-Operationen über DataValue.index einschleusen. GHSA-ff9g-85jq-r3g3. Entwurf

 tr3m0x/cve-2021-41773
PoC und Analyse von CVE-2021-41773
 andree554/cve-2022-24903-heap-based-buffer-overflow-hand-on-lab
CVE-2022-24903 Heap-basierter Pufferüberlauf
 mr-xn/cve-2026-8054
dotCMS Pre-Auth-SQL-Injection
 khalilu020/offensive-security-adversary-emulation
Simulierte einen realen Angriff (CVE-2011-2523) auf einen verwundbaren Host und prüfte anschließend die Erkennungsabdeckung gegen ein bestehendes…
 horkimhab/cve-2026-33718
Proof-of-Concept-Exploit für CVE-2026-33718, der eine Befehlsinjizierung im Git Diff Handler von OpenHands demonstriert. Lehrmaterial für…
 horkimhab/cve-2026-60004
CVE-2026-60004
 yashmahajan10/llm-differential-privacy-gateway
Noisegate: ein Differential-Privacy-Gateway, das es einem nicht vertrauenswürdigen LLM-Agenten ermöglicht, über MCP (Model Context Protocol) auf…
 horkimhab/cve-2026-59726
CVE-2026-59726 - Entwurf oder Todo
 alihzsec/cve-2024-28000
Praxisnahes Exploit-Lab für CVE-2024-28000 — unauthentifizierte Rechteausweitung in LiteSpeed Cache (WordPress-Plugin, <=6.3.0.1). Startet eine…








