
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
redxor — Erkennung von Linux-Malware C2 RedXOR – Demonstration | Kitploit

Tools/GitHubGitHub/corelight/redxor
DefensivwerkzeugeMalware-AnalyseBedrohungsanalyseEinbruchserkennungLernen & BildungLabs & Praxis
GitHubcorelight/redxor

redxor

Erkennung von Linux-Malware C2 RedXOR – Demonstration

Repository anzeigen
3337vor 5 JahrenNoch nicht geprüft
Teilen

Linux-Malware-C2 'RedXOR' – eine Beispielerkennung

Dieses Paket dient als Demonstration, wie Zeek verwendet werden kann, um die Linux-Hintertür „redXOR“ mit zustandsbasierten Methoden zu erkennen.

Referenzen:

  • Corelight-Blog
  • https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

Die Erkennung von Bedrohungen auf einer niedrigeren Ebene als herkömmliche IOCs (z. B. C2-IPs, Domains und URIs) führt zu einer robusteren Erkennung. Dies ist wichtig, denn Änderungen an diesen herkömmlichen Faktoren (Domain/IP/URI usw.) werden vom Bedrohungsakteur oft und leicht vorgenommen, was dazu führt, dass einfache IOC-basierte Erkennungen versagen. Ein weiterer Vorteil der Verwendung von verhaltensbasierter Erkennungslogik auf niedrigerer Ebene (wie in diesem Paket bereitgestellt) ist, dass sie weitaus weniger anfällig für Fehlalarme ist.

Die in dieser Demonstration verwendete Erkennungslogik sucht nach einem aufeinanderfolgenden Muster von Cookie-Transaktionen. Dies erfordert einen zustandsbehafteten Ansatz – der sich hervorragend für Zeeks ereignisgesteuerte Erkennungs-Engine eignet.

Es gibt verschiedene andere Möglichkeiten, diese Malware mit Zeek zu erkennen. Dieses Skript wurde als Tutorial-artige Demonstration einer solchen Technik erstellt, die ausgewählt wurde, weil sie zeigt, wie Zeek’s Zustandsverfolgung auf eine ziemlich intuitive und praktische Weise verwendet werden kann, um moderne C2-Malware zu erkennen.
Dank an Intezer für ihre Forschung zu RedXOR; für eine detaillierte Beschreibung der Malware siehe diesen Beitrag. https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

Das Skript wurde aus einer Abstraktion des tatsächlichen pcap erstellt, das in seinem nativen Format aufgrund darin enthaltener sensibler Informationen nicht geteilt werden konnte. Diese Abstraktion wurde vom Intezer-Forschungsteam erstellt und für die Erstellung dieser Demonstration mit Corelight Labs geteilt.

Die roten Markierungen im folgenden Diagramm zeigen die zustandsbasierte Erkennungslogik, die das Skript auf hoher Ebene verwendet. Darüber hinaus ist das Skript selbst stark kommentiert, um die Gründe und die Gedanken hinter einigen der technischeren Aspekte zu beschreiben.
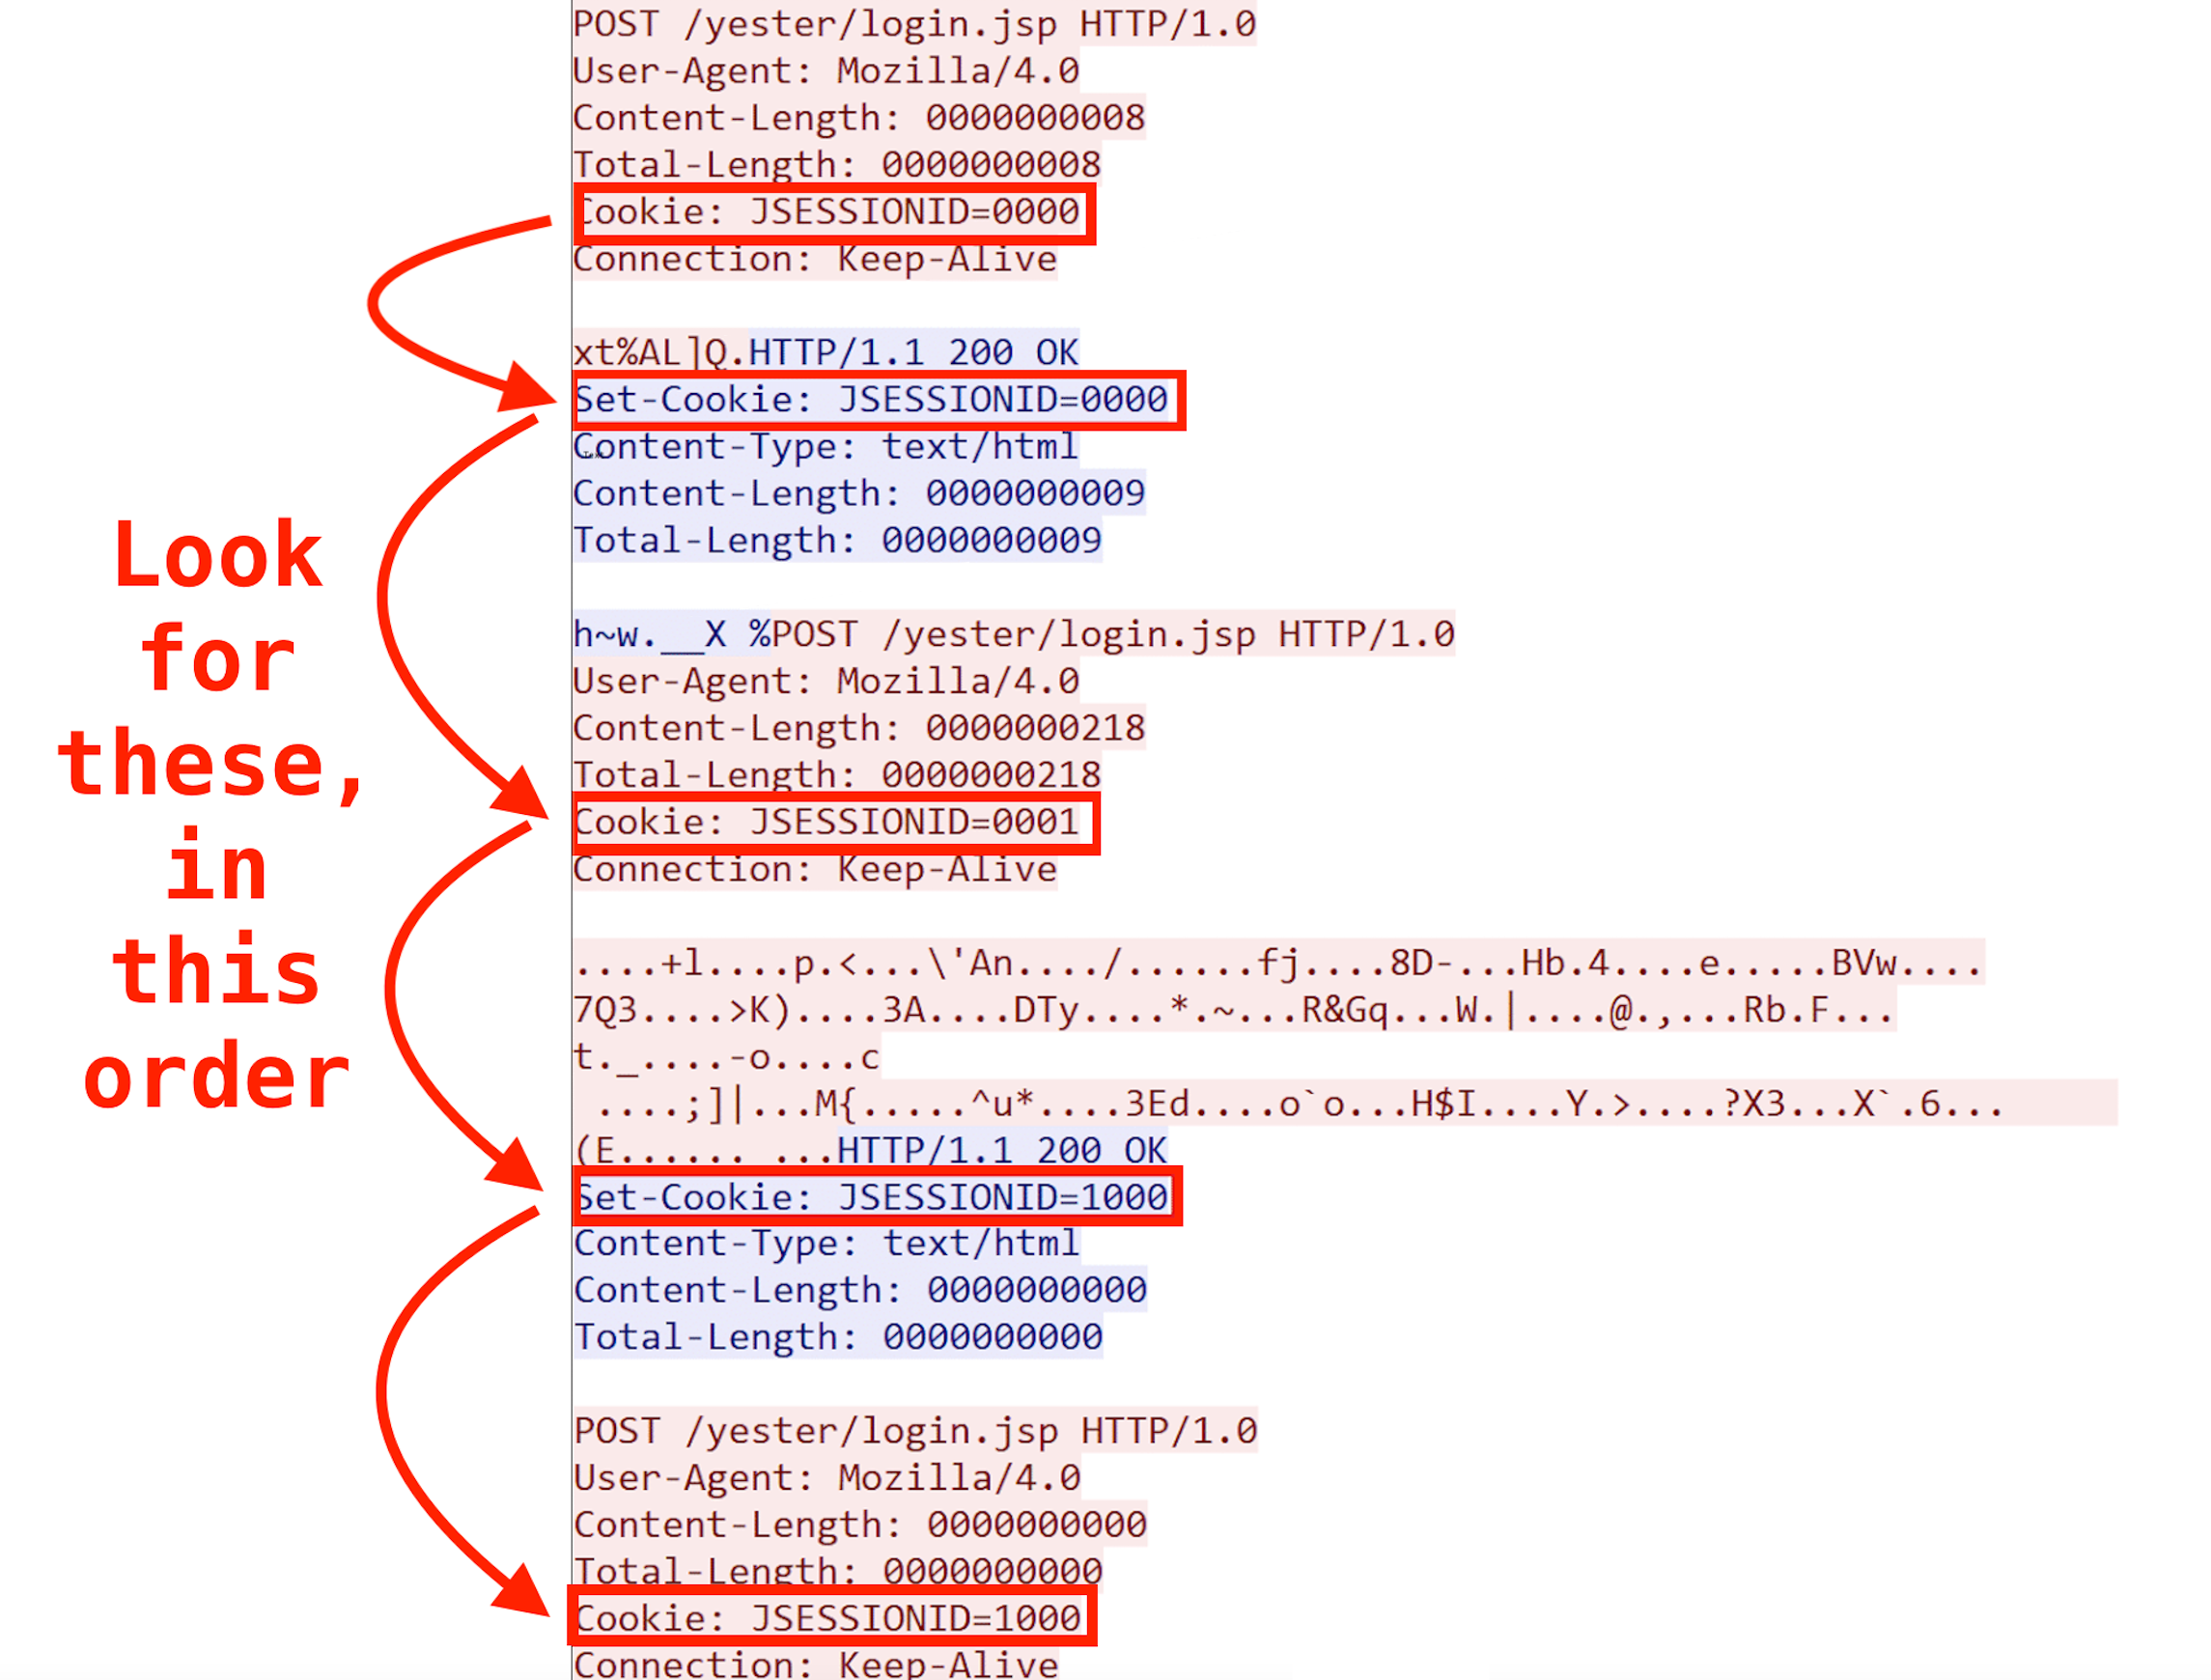
alt text
(Bildnachweis für den ursprünglichen Wireshark-Screenshot: Intezer)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    353
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





