
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 abhayclasher/cve-2026-33331
Lokales Labor zur Reproduktion von gespeichertem XSS in der OpenAPI-Dokumentgenerierung von oRPC (CVE-2026-33331), mit verwundbaren und gepatchten…
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Lokaler Privilege-Escalation-Exploit für CVE-2026-3888, der auf snap-confine und systemd-tmpfiles unter Ubuntu abzielt und SUID- sowie…
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — Business Directory Plugin SQLi PoC (Lokale Einrichtung). Nicht authentifizierte zeitbasierte Blind-SQL-Injection im Business…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker-Compose-Setup zur Demonstration der nginx-ui-Schwachstelle für fehlende Authentifizierung
 pinkarmor/cve-2025-1094-lab-setup
# Praktisches Labor zur Ausnutzung von CVE-2025-1094, einer SQL-Injection in PostgreSQL psql, die über COPY TO PROGRAM zu RCE führt, mit Docker-Setup…
 mkway/cve-2026-3304
# Reproduktionslabor für CVE-2026-3304, eine Multer-async-fileFilter-Race-Condition, die durch verwaiste temporäre Dateien zur Erschöpfung des…
 mehdi-ben-hamou/cve-2026-30498
Bildungsorientierte CSRF-Schwachstellendemonstration mit einer kontrollierten Laborumgebung, einschließlich eines Proof-of-Concept-Exploits und einer…
 pulentoski/cve-2026-31431
Modulares Framework zur Erforschung und Ausnutzung einer Linux-Kernel-Privilege-Escalation-Schwachstelle mithilfe von AF_ALG und…
 kondordevsecuritycorp/cve-2026-34197
Exploit für Apache ActiveMQ RCE über die Jolokia-API (CVE-2026-34197) mit Erfassung der Befehlsausgabe, Massen-Scanning und automatischer Ausnutzung.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Dies ist ein einfacher PoC, mit dem du die Schwere des aktuell laufenden und aktiv ausgenutzten Telnet-Bugs hervorheben kannst. Warum Leute immer…
 ret0x2a/cve-2025-8625
Proof-of-Concept-Exploit für CVE-2025-8625, der auf WordPress abzielt, mit Docker-basierter isolierter Laborumgebung und Demonstrations-Webshell für…
 furkankayapinar/cve-2026-24061-telnet2root
Scanner und interaktiver Exploit für CVE-2026-24061 in inetutils-telnetd, der Pre-Auth-Root-Zugriff über manipulierte NEW-ENVIRON-Aushandlung…
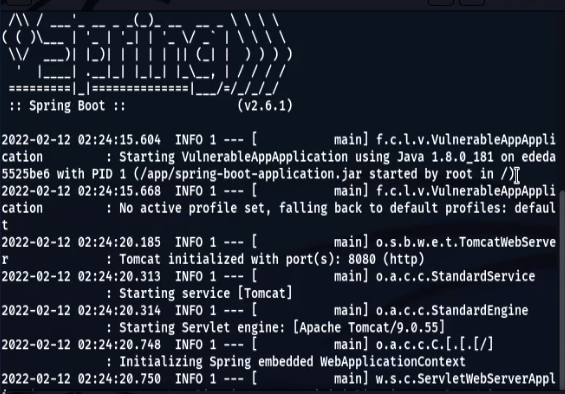 feryaeljustice/log4shell
Dieses Repository dient der Demonstration und Abschwächung der Log4j-2021-Schwachstelle (CVE-2021-44228).
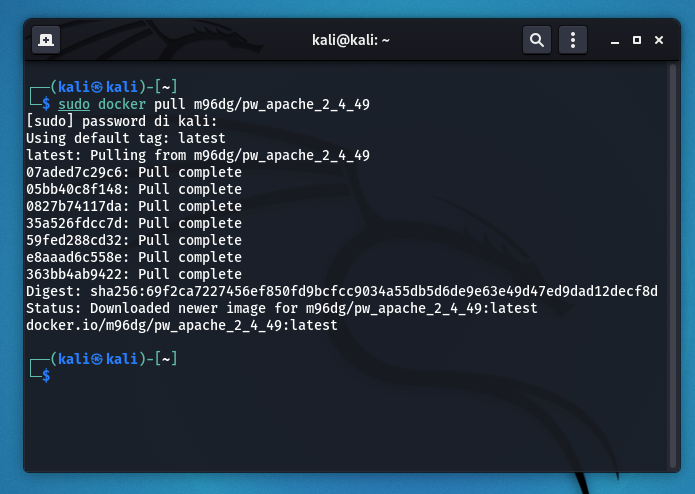 m96dg/cve-2021-41773-exercise
Praktisches Labor zur Ausnutzung von Apache 2.4.49 Path Traversal (CVE-2021-41773) mit Docker, Nmap-Scanning und curl, um eine Flagge abzurufen.
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# Bildungs-Docker-Lab zur Demonstration von CVE-2026-39987, einer Pre-Auth-RCE über WebSocket-Authentifizierungs-Bypass in marimo, mit Exploit-Skript…
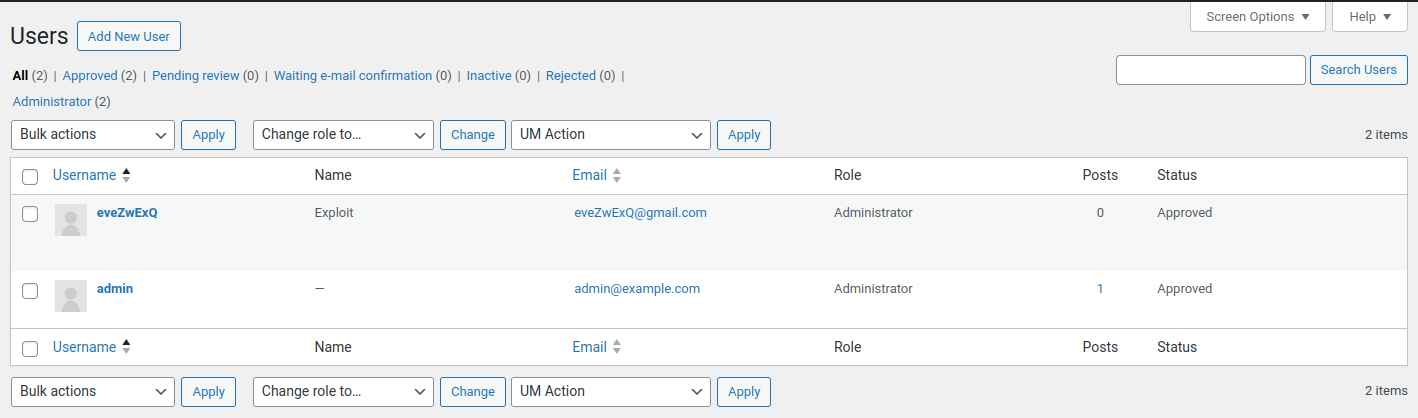 julienbrs/exploit-cve-2023-3460
Exploit und Analyse von CVE-2023-3460, einer kritischen Privilegieneskalation im Ultimate Member WordPress-Plugin, mit Reproduktionsumgebung und…
 jxerome/log4shell
Pädagogische Demonstration der Log4Shell-Schwachstelle (CVE-2021-44228) mit JNDI-LDAP-Payloads für experimentelle Tests auf Ihren eigenen Systemen.
 cryingn/cve-2026-44656
# Reproduktionsumgebung für CVE-2026-44656, eine Vim-Modeline-Befehlsinjektions-Schwachstelle. Enthält Docker-Setup, PoC-Datei und Exploit-Skript zur…








