
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 libasmon/exploite-cve-2023-30212-vulnerability
Docker-Umgebung und die Sicherheitslücke CVE-2023-30212 ausnutzen. CVE-2023-30212 ist eine Sicherheitslücke, die Versionen von OURPHP bis…
 manishrawat21/detection-rules
Dieses Repository enthält validierte Erkennungsregeln für Angreiferverhalten, das während der APT29-Simulation beobachtet wurde. Jede Regel wurde…
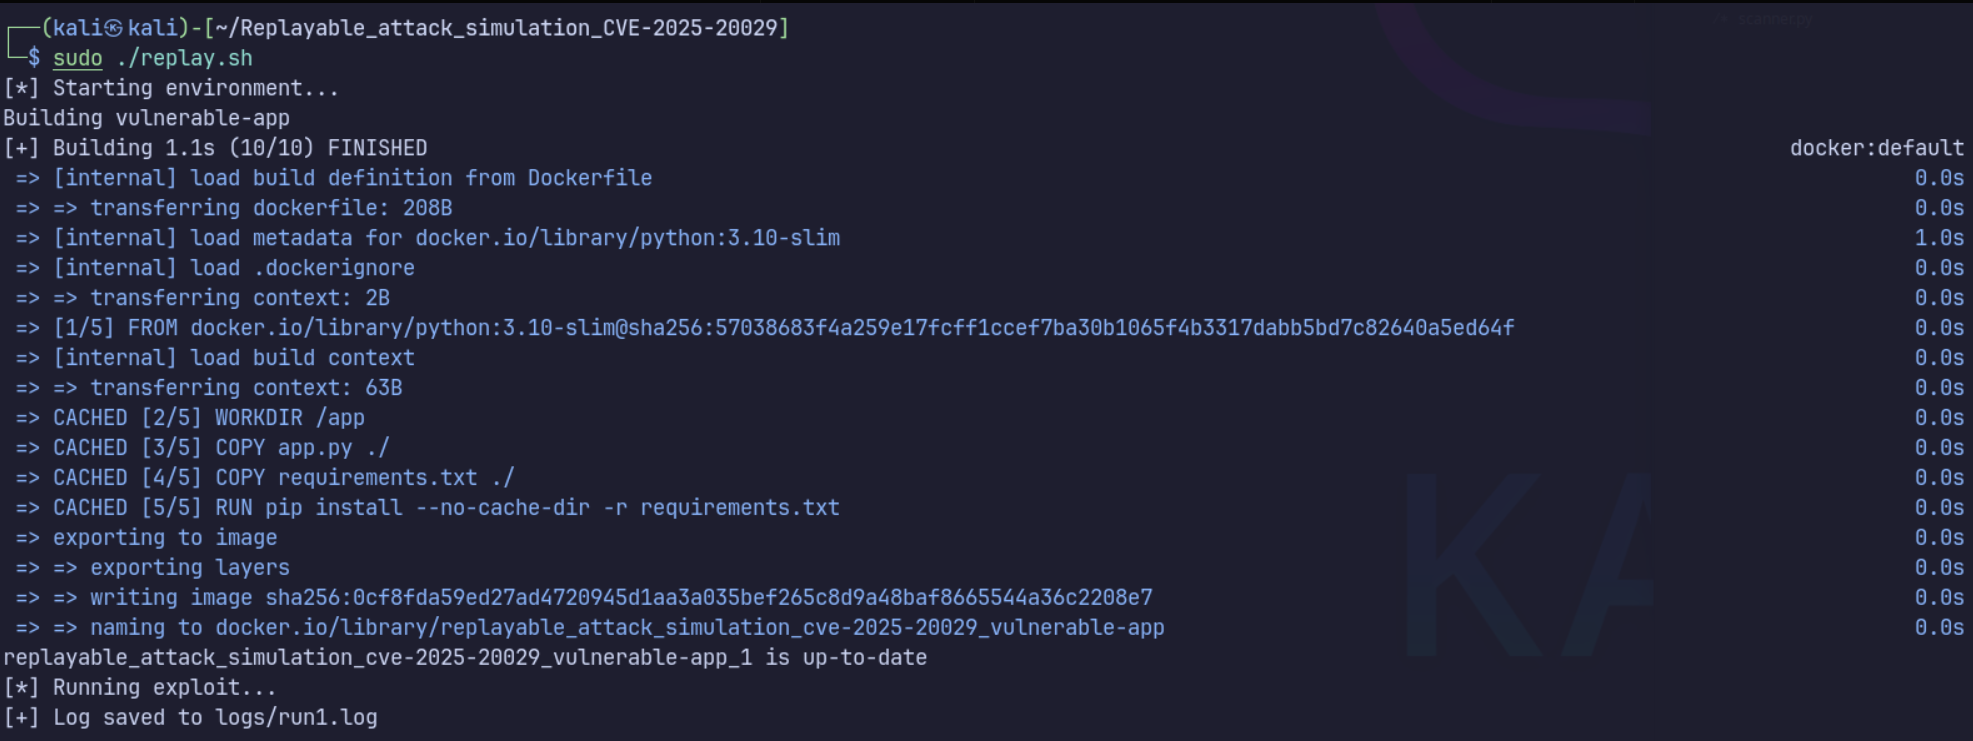 schoi1337/cve-2025-20029-simulation
Simulierte Umgebung für CVE-2025-20029 mit Docker. Enthält PoC und automatische Berichterstattung.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 mit Docker

 rode0day/fuzzer-testing
Docker-Images zum Testen von Fuzzern auf den Rode0day-Corpora.
 ptantiku/cve-2015-2208
Docker, der die cve-2015-2208-Schwachstelle simuliert
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
CTF-Herausforderung zum Erlernen und Üben der Ausnutzung der Next.js-Middleware-Bypass-Schwachstelle (CVE-2025-29927) durch Finden einer Flagge auf…
 mseymend/cve-2022-22954-testi
CVE-2022-22954-Schwachstelle testen
 j4ck3lsyn-gen2/cve-2025-53770
Labor & PoC
 imbios/lab-cve-2016-15042
CVE-2016-15042-Lab: Dockerisiertes WordPress-PoC für nicht authentifizierten Datei-Upload in Frontend File Manager <4.0 und N‑Media Post Front‑end…
 qw3rtyou/cve-2021-44228_dockernize
Dockerisierte Laborumgebung zum sicheren Üben der Ausnutzung von CVE-2021-44228 (Log4Shell). Enthält einen Angreifer-LDAP-Server und eine angreifbare…
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - Lernanwendung, die die Middleware-Authentifizierungs-Bypass-Sicherheitslücke CVE-2025-29927 demonstriert. ⚠️ Nur für…
 hmlio/vaas-cve-2015-5477
Schwachstelle als Service: präsentiert CVS-2015-5447, einen DDoS-Zustand in der bind9-Software
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
SOC-Übung für das Labor zur Analyse und Reaktion auf die Befehlseinschleusungsschwachstelle in Palo Alto Networks PAN-OS (CVE-2024-3400) mit…
 flame-11/cve-2025-54068-livewire
Reproduzierbares Docker-basiertes Labor für CVE-2025-54068 in Livewire v3.6.3, einschließlich eines sicheren PoC-Exploit-Chain-Skripts für die…
 awidardi/opsxcq-cve-2016-10033
Um das CTFS.me-Problem zu lösen
 amalpvatayam67/day08-cisco-fmc-sim
Dies ist eine minimale, lehrreiche Simulation, die die _Auswirkungsklasse_ einer Management-Ebene-Parsing-RCE demonstriert (inspiriert von…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity Exploit








