
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 tinopreter/docviewerexploitapp
Dies ist eine Exploit-App, die ich beim Lösen der DocumentViewer-Challenge (CVE-2021-40724) von MobileHackingLab erstellt habe. Sie lädt eine…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi Zeitbasierte Blind-SQL-Injection
 rockmelodies/cve-2022-42889
CVE-2022-42889 dockerisierte Beispielanwendung (Apache Commons Text RCE)
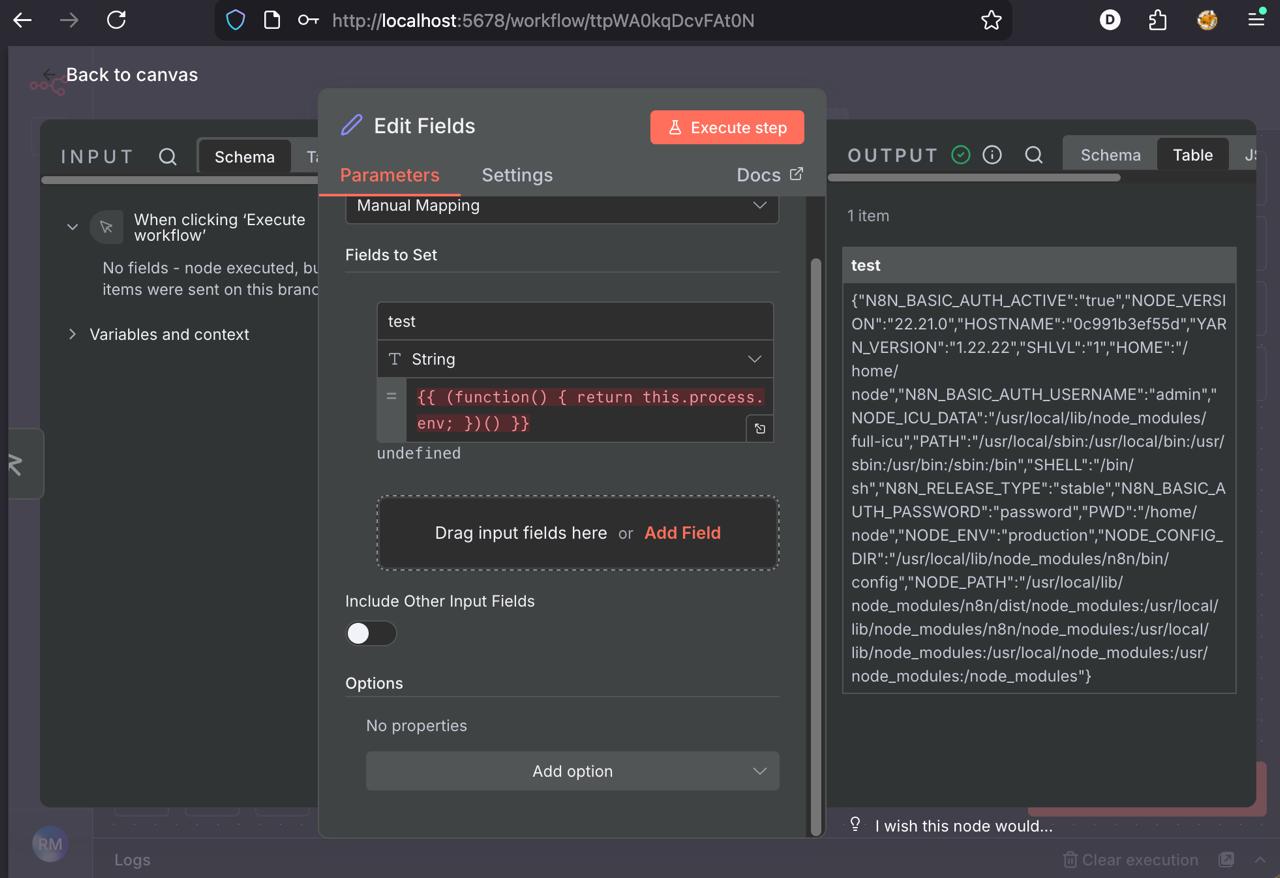 r4j3sh-com/cve-2025-68613-n8n-lab
Analyse von CVE-2025-68613
 pssec-io/cve-2026-41179
PoC für CVE-2026-41179
 pixelotes/lab-cve-2023-4863
Docker-basiertes Labor zur Reproduktion von CVE-2023-4863 (Heap-Pufferüberlauf in libwebp) mit automatischer Crash-Demonstration, Vergleich von…
 netw0rk7/cve-2019-9193-home-lab
Dieses Labor simuliert CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 meng-security/spring4shell-local-verification-lab
Spring Framework CVE-2022-22965 lokale Auswirkungsbedingungen-Verifizierung, Versions-Upgrade-Fix und erneutes Testprojekt
 marcostolosa/cve-2025-10230
OS-Befehlsinjektions-Schwachstelle in Samba, die die maximal mögliche CVSS-v3.1-Bewertung von 10.0 erhalten hat.
 limxuan/ehir-vuln-enterprise-login
Absichtlich verwundbares Webanwendungsportal mit einem containerisierten Backend, entwickelt zum Üben der Ausnutzung von CVE-2021-44228 und von…
 khaifunglee/reproducing-cve-2025-1489
Dieses Repository dient dazu, meine forensischen und Schwachstellenanalyse-Fähigkeiten zu demonstrieren und zu üben, indem ich eine webbasierte CVE…
 kaleth4/cve-2024-6387
Exploit und Scanner für CVE-2024-6387 (regreSSHion) in OpenSSH. Enthält Erkennung, RCE-Ausnutzung und Shellcode-Generierung für autorisierte…
 jdormannn/secureops-lab
Führte eine Live-Cybersicherheitsbewertung auf einem Linux-Server einer Universität durch. Während der Analyse wurden aktive Angriffsaktivitäten…
 jashan-lefty/spring4shell
In dieser Herausforderung habe ich die Spring4Shell-Schwachstelle (CVE-2022-22965) analysiert, Sicherheitsumgehungen untersucht und einen…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
Bildungslabor zur Demonstration der Erkennung und Abwehr der Privilegieneskalation CVE-2023-32243 in WordPress Essential Addons for Elementor unter…
 cved-sources/cve-2019-9184
Docker-Container mit einer vorkonfigurierten anfälligen Umgebung für CVE-2019-9184, entwickelt für Sicherheitstests und pädagogische…
 cved-sources/cve-2010-0426
Docker-Container mit einer vorkonfigurierten CVE-2010-0426-Umgebung zum Üben von Privilege-Escalation-Ausnutzung in einem kontrollierten Labor.
 ryo-soikutsu/heartbleed
Demonstration des Heartbleed CVE (CVE-2014-0160), einschließlich Anweisungen zum Einrichten des Labors und Quellcode zum Erstellen Ihres eigenen…








