
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 layarkacasiber/cve-2021-42013
Docker-basierte Laborumgebung zur Ausnutzung von CVE-2021-42013 (Apache HTTP Server Path Traversal und RCE) mit…
 horkimhab/cve-2026-46817
CVE-2026-46817 - Entwurf

 fernandotdalcin/thm-blue-writeup
Writeup des Raums Blue von TryHackMe — Ausnutzung von EternalBlue (MS17-010/CVE-2017-0143).
 dakerqirszh/cve-2021-3156
korrigierte Version
 yan5ui/env-cve-2021-3975
Artefakte der Docker-Umgebung von CVE-2021-3975
 vettrivel007/cve-2024-1086
Proof-of-Concept-Exploit zur lokalen Privilegieneskalation für CVE-2024-1086, der auf Linux-Kernel v5.14–v6.6 abzielt. Erreicht eine Root-Shell mit…
 suz1n/whs3_vulhub
PoC für die Sandbox-Bypass-Schwachstelle CVE-2017-8386 in Git-Shell.
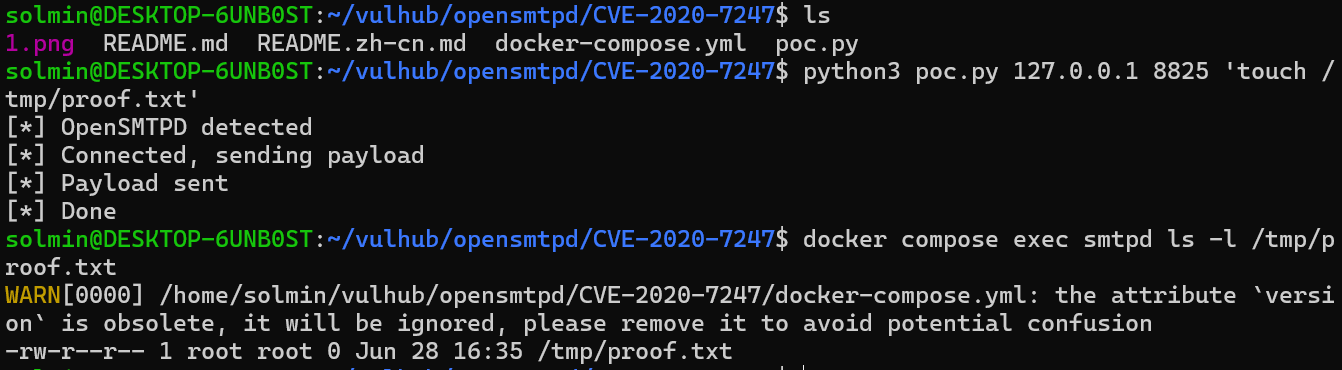 solmin111/opensmtpd-cve-2020-7247-
Docker-basiertes Labor, das die Remote-Code-Ausführung von CVE-2020-7247 in OpenSMTPD 6.6.1p1 mit einem Python-PoC zu Bildungszwecken im…
 sarjanpatel22/siem-threat-detection-lab
Blue-Team-SIEM-Labor: Wazuh 4.7.5 erkennt 7 simulierte Angriffe (SSH-Brute-Force, Slowloris-DoS / CVE-2007-6750, Web-Angriffe) mit Echtzeit-Zuordnung…
 salt318/cve-2025-1974
Aufgabe für den WHS3-Jahrgang: Konfiguration einer virtualisierten, verwundbaren (CVE) Docker-Umgebung
 renewablehacking/cve-2026-45321-tanstack
Pädagogisches Labor, das npm-Supply-Chain-Angriffe, CI/CD-Missbrauch und Codeausführung zur Installationszeit über CVE-2026-45321 simuliert.…
 rayngnpc/cve-2022-26923-rayng
Ausnutzung für CVE-2022-26923
 oxben10/cve-2013-0156
Dieses Skript wurde speziell entwickelt, um die Herausforderung auf PentesterLab für den CVE-2013-0156 Exploit zu lösen.
 oscerd/cve-2026-40048
Reproducer für CVE-2026-40048: Apache Camel camel-pqc FileBasedKeyLifecycleManager unsichere Deserialisierung (RCE)
 nskath/cve-2024-21513
PoC für CVE-2024-21513
 mtaha-sec/bash-apocalypse
Nachbildung von Shellshock (CVE-2014-6271) – die Bash-Sicherheitslücke, die Millionen von Servern gefährdete. Automatisiertes Exploitation-Toolkit +…
 madhantr0/http2-security-lab
HTTP/2-Angriffssimulations- & Verteidigungslabor – Slowloris-, Rapid-Reset- (CVE-2023-44487) und HPACK-Bomb-Angriffe mit 5 mehrschichtigen…








