
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-1974 — Aufgabe für den WHS3-Jahrgang: Konfiguration einer virtualisierten, verwundbaren (CVE) Docker-Umgebung | Kitploit
Tools/GitHubGitHub/salt318/cve-2025-1974
Container-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCloud-SicherheitLernen & BildungLabs & Praxis
GitHubsalt318/cve-2025-1974

CVE-2025-1974

Aufgabe für den WHS3-Jahrgang: Konfiguration einer virtualisierten, verwundbaren (CVE) Docker-Umgebung

Repository anzeigen
24vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-1974

White Hat School 3. Kohorte - [Kim So-eun (@salt318)] (https://github.com/salt318/vulhub)

Zusammenfassung

  • Verursacht durch einen Defekt im Ingress-NGINX Admission Controller, einem zentralen Sicherheitsmechanismus von Kubernetes.
  • Der Ingress-NGINX Admission Controller ist ohne Authentifizierung im Netzwerk exponiert.
  • Dadurch kann ein Angreifer bösartige AdmissionReview-Anfragen manipulieren, um unbefugte Konfigurationen in Ingress-Ressourcen einzuschleusen.
  • In Verbindung mit anderen Schwachstellen ist Remote-Codeausführung möglich (CVE-2025-24514, CVE-2025-1097 oder CVE-2025-1098).

Umgebungseinrichtung und Ausführung

  • Führen Sie docker compose up -d aus, um die Testumgebung zu starten (K3s-basierte Kubernetes-Umgebung).
  • Kompilieren Sie den bösartigen Shell-Code:
    gcc -shared -fPIC -o shell.so shell.c
    
  • Nutzen Sie die Schwachstelle mit dem folgenden Befehl aus:
    python exploit.py -a https://localhost:30443/networking/v1/ingresses -i http://localhost:30080/fake/addr -s shell.so
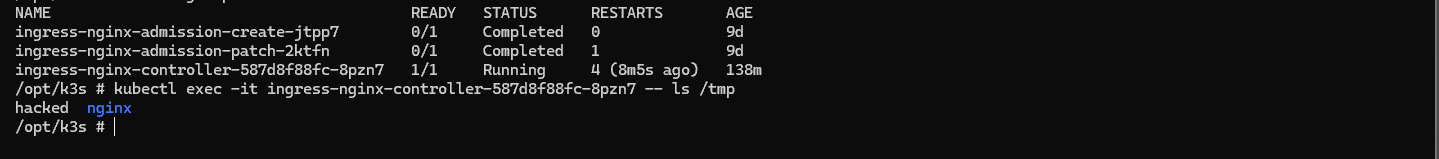
    

Ausführungsergebnis

CVE-2025-1974

Fazit

Die Schwachstelle der fehlenden Authentifizierung im Ingress-NGINX Admission Controller ermöglicht das Einschleusen bösartiger Ingress-Ressourcen oder die Kontrolle über das System und kann in Verbindung mit anderen Schwachstellen zu Remote-Codeausführung (RCE) führen. Daher sollten Sicherheitsmaßnahmen wie die Stärkung der Authentifizierung und Autorisierung für den Zugriff auf den Admission Controller, die Verbesserung der Validierungslogik für Ingress-Ressourcen und die Blockierung externen Zugriffs durch Netzwerk-ACLs (Access Control Lists) angewendet werden.

Tool herunterladen