
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 qduarte-42/rainfall
Einführung in die Ausnutzung von ELF-Binärdateien.

 taktak0x/htb-nanocorp-cve-2024-0670
PowerShell-Exploit für CVE-2024-0670, der die MSI-Reparatur des CheckMK Agent ausnutzt, um Privilegien auf SYSTEM auf der NanoCorp Hack The…
 zales2004/sunset-noontide-pentesting
Beschreibung Professionelle Penetrationstest-Bewertung der Sunset: Noontide VulnHub-Maschine, einschließlich Reconnaissance, Service-Enumeration,…
 quincyomoruyi6-lang/blue-writeup-cve-2017-0144
Durchführung einer vollständigen Sicherheitsbewertung eines ungepatchten Windows-7-Ziels („Blue"), um die Auswirkungen von Schwachstellen in…
 r4ch1d0/cve-2018-14667_lab_poc
Demonstration der Expression-Language-EL-Injection-Schwachstelle CVE-2018-14667 mithilfe des Photoalbum-Labors unter dem JBoss-Anwendungsserver
 tiborscholtz/cve-2026-24061
# Docker-Lab zur Telnet NEW-ENVIRON-Benutzernamen-Injektion (CVE-2026-24061) Pädagogisches Docker-Lab, das die…
 k0nnect/cve-2026-21440-writeup-poc
PoC und Writeup für CVE-2026-21440: eine kritische Path-Traversal-Schwachstelle in @adonisjs/bodyparser, die das Schreiben beliebiger Dateien…
 r4y-br/cve-2022-22963
Python-Automatisierungsskript, das CVE-2022-22963 reproduziert, eine kritische SpEL-Injection in Spring Cloud Function, die eine Reverse Shell in…
 horkimhab/cve-2026-69836
CVE-Repository-Entwurf für Bildungssicherheitsforschung und Sensibilisierung für Schwachstellen. Noch kein funktionsfähiger Code; vorgesehen für…
 glebusalt/cybersecurity_portfolio
Praktische Fallstudien zur Informationssicherheit: Bereitstellung von SIEM Wazuh und Ausnutzung von CVE-2021-41773
 virtualalllocex/defcon-31-syscalls-workshop
Enthält das gesamte Material des DEF CON 31 Workshops "(In)direct Syscalls: A Journey from High to Low".
 reconinfosec/web-traffic-generator
Ein schneller und schmutziger HTTP/S-„organischer“ Traffic-Generator.
 chrisneagu/ftc-skystone-dark-angels-romania-2020
HINWEIS Dieses Repository enthält das öffentliche FTC SDK für die SKYSTONE-Wettbewerbssaison (2019-2020). Wenn Sie nach der FTC SDK-Software der…
 ignitetechnologies/mssql-pentest-cheatsheet
Praktischer MSSQL-Penetrationstest-Spickzettel mit Enumeration, Linked-Server-Pivoting, Privilege-Escalation, Persistenz und Befehlsausführung über…
 op7ic/blueteam.lab
Blue Team-Erkennungslabor erstellt mit Terraform und Ansible in Azure.
 0xballpoint/load
Lord Of Active Directory - automatisch verwundbares Active Directory auf AWS
 jweny/shiro-cve-2020-17523
Analyse von zwei Authentifizierungs-Bypass-Techniken für Apache Shiro (CVE-2020-17523) mit einer reproduzierbaren Exploit-Umgebung und detaillierter…
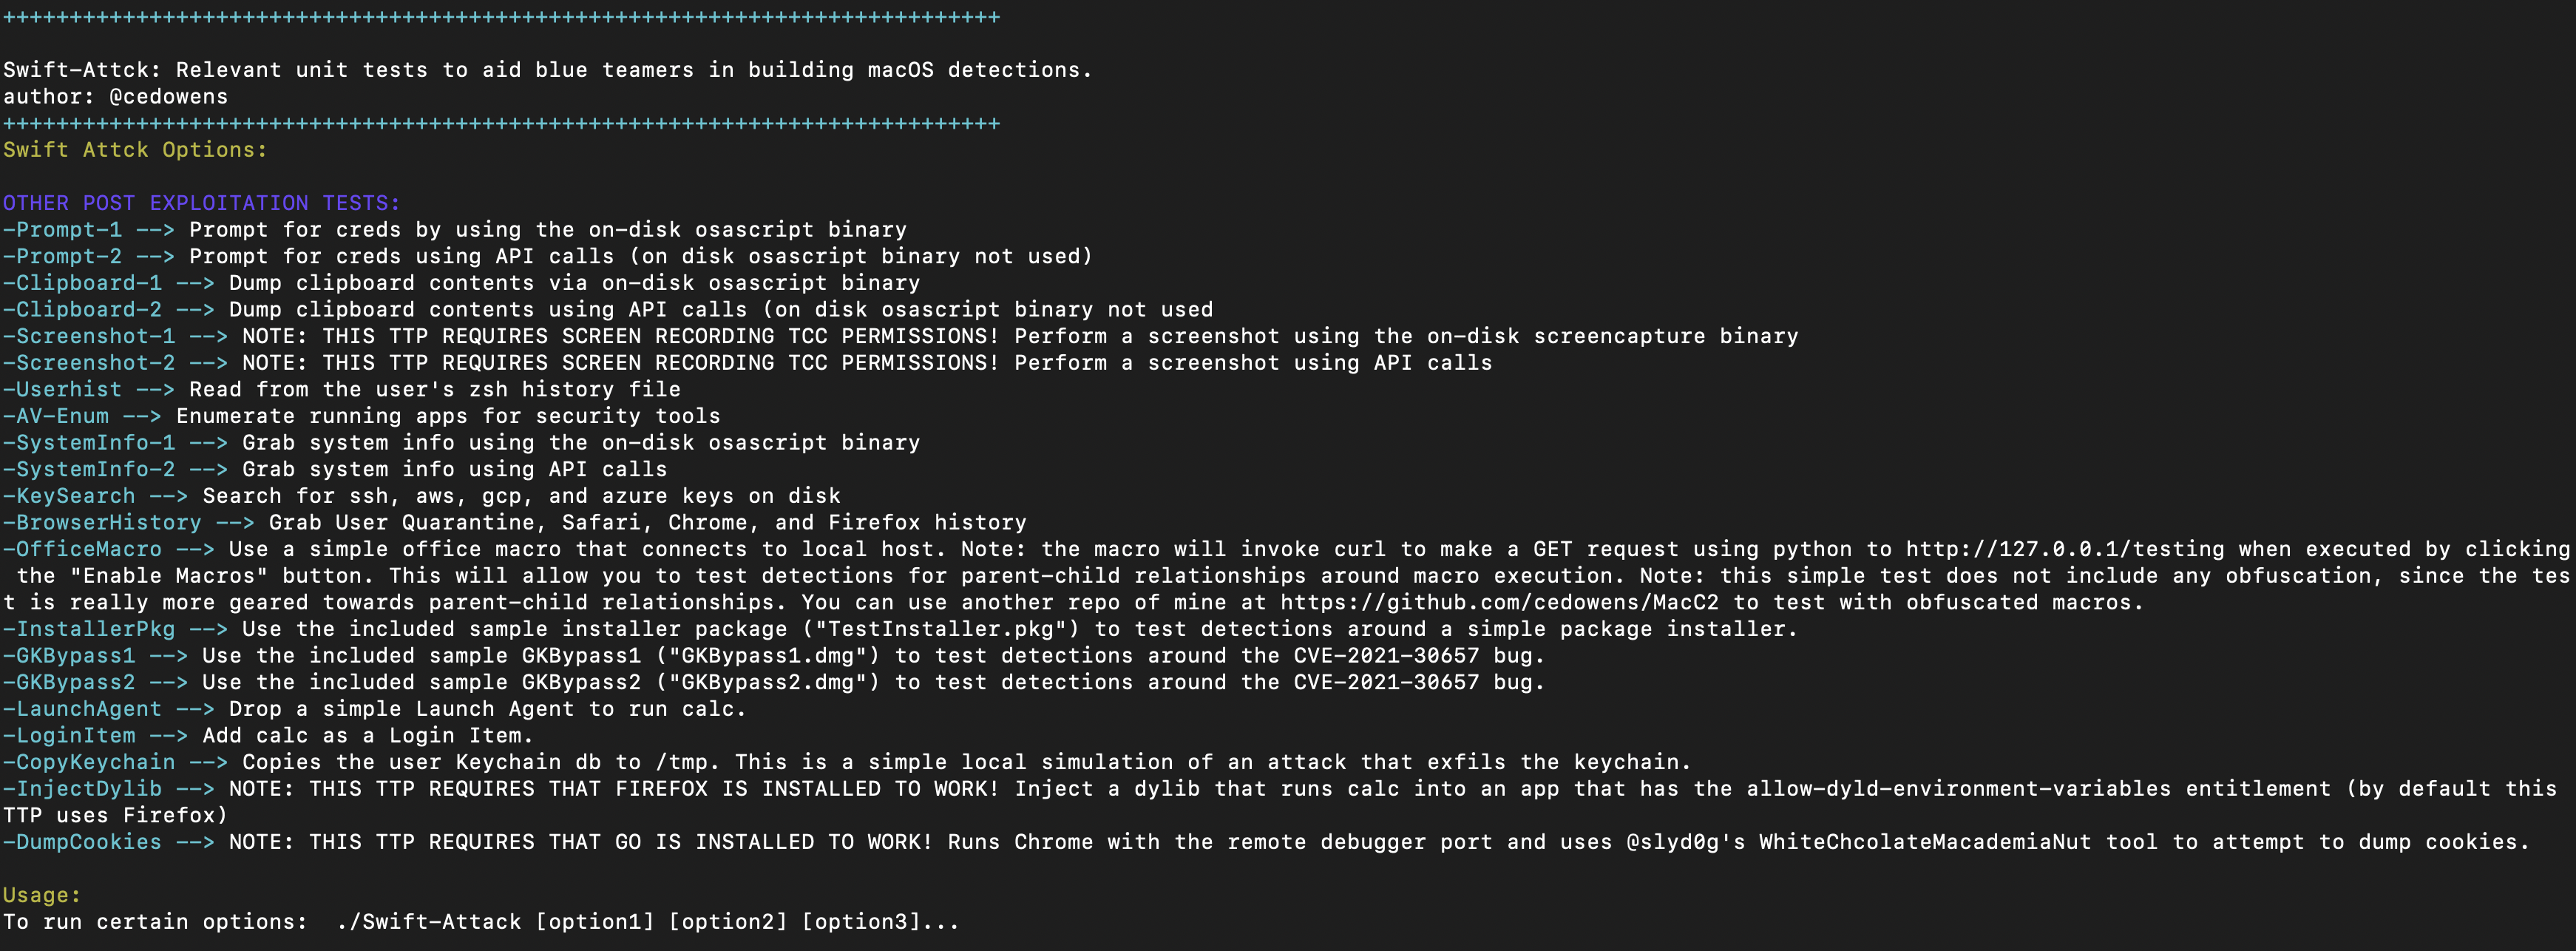 cedowens/swift-attack
Unittests für Blue Teams, um bei der Erstellung von Erkennungsregeln für einige gängige macOS-Post-Exploitation-Methoden zu helfen.








