
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 clevernyyyy/cve-2025-55182-dockerized
Dockerisierter Proof-of-Concept für CVE-2025-55182, eine kritische RCE in React Server Components via Prototype Pollution, mit automatisierten…
 winslowe/cve-2024-4309-analysis
BGT-Pentest-LAB Abschlussprojekt: Xiaomi HyperOS System Updater OTA Signaturprüfungsumgehung (CVE-2024-4309) Tiefenanalyse.
 adolfbharath/mongobleed
CVE-2025-14847 Erklärung und Labor
 nate-ryan-7690/home_soc_suite
Eine persönliche Windows-SOC-Suite erstellt in PowerShell — überwacht Netzwerkverbindungen, Ressourcennutzung, geplante Aufgaben und…
 kunalkhandelwal-dev/cve-2021-41773-lab
Lehrreiches FastAPI-Lab für lokale Sicherheitsschulungen, das CVE-2021-41773 Verzeichnis-Traversal und lokale Dateieinbindung demonstriert und einen…

 razureink/cve-2026-0770-langflow_rce_reproduction
CVE-Reproduktion: cve-2026-0770-langflow_rce_reproduction
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC-Labor zur Erkennung realer Exploits (CVE-2011-2523) und Brute-Force-Angriffe, mit benutzerdefinierten Erkennungsregeln für…
 mithileshan/soc-investigation-lab
End-to-End-SOC-Untersuchung: Kill Chain für CVE-2011-2523, Korrelation von Logs aus mehreren Quellen, Vorfallbericht — MITRE ATT&CK T1190
 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
L1 SOC-Analyse: OSINT-Erkennung und Risikovalidierung von öffentlich zugänglichen MikroTik RouterOS, die für RCE anfällig sind | Tools: Shodan, NIST…
 joker-wiggin/cve-2025-58360-geoserver-xxe
Docker-basiertes Labor, das CVE-2025-58360 demonstriert, eine kritische unauthorisierte XXE-Injection in GeoServer WMS/OWS-Diensten. Enthält…
 isabbii/poc-apache-cve-2021-41773-infrastructure-lab
Docker-basiertes Labor für Apache CVE-2021-41773 Path Traversal und RCE-Ausnutzung mit Python-Exploit-Skript, das Schwachstellenanalyse und…
 horkimhab/cve-2026-31525
CVE-2026-31525 - Entwurf
 dungsocool/cve-2017-18349
Schritt-für-Schritt-Anleitung zur Ausnutzung der Fastjson-Deserialisierungs-RCE (CVE-2017-18349), einschließlich Identifizierung der Angriffsfläche,…
 cybervixy/vulnerability-management
NGINX-Sicherheitshärtung & Schwachstellenbehebung: Analyse kritischer CVEs (CVE-2021-23017, HTTP/2-DoS-Schwachstellen) in veralteten NGINX-Versionen,…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept-Exploit für CVE-2024-21413 unter Verwendung von Moniker Link in HTML-E-Mails, um eine SMB-Verbindung auszulösen und netNTLMv2-Hashes…
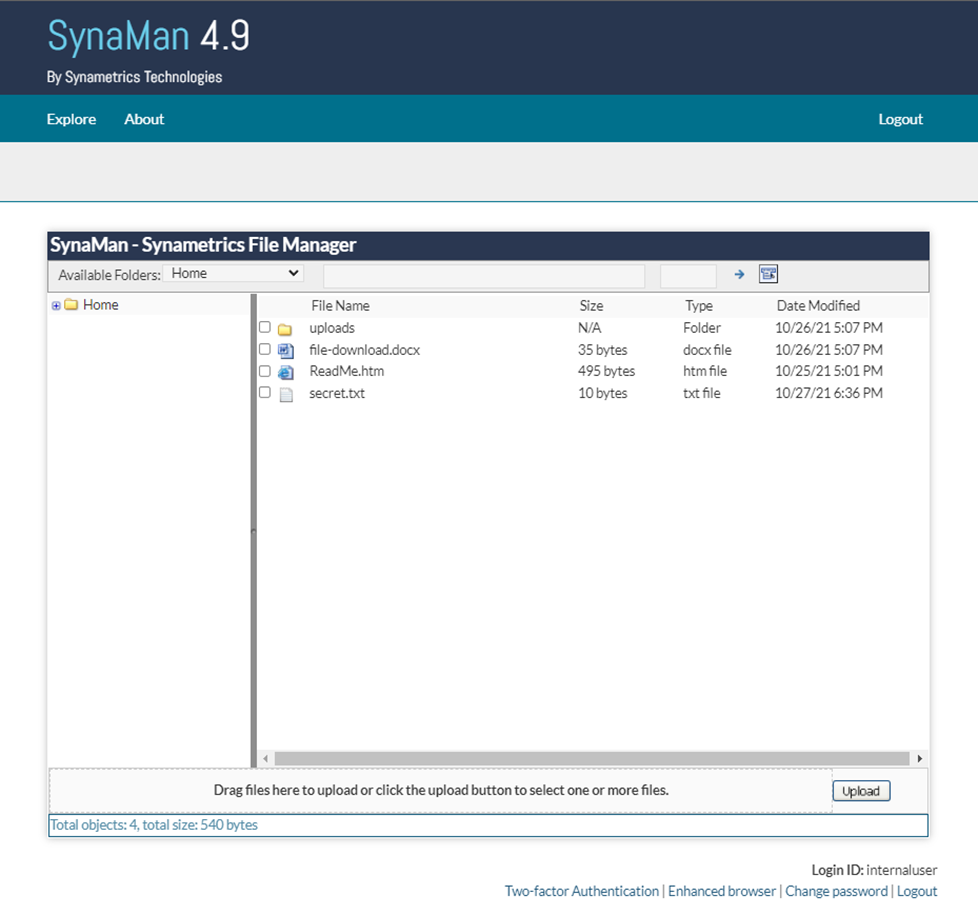 videnlabs/cve-2022-22828
Write-up von CVE-2022-22828
 u1tr0nex/cve-2026-40072-ssrf-lab
Praktisches Labor für CVE-2026-40072 — SSRF-Schwachstelle in web3.py über CCIP Read (EIP-3668)








