 owasp/cumulus
Cumulus. Bedrohungsmodellierung der Clouds.

Cumulus ist der einfache Weg, Sicherheit in Cloud- und DevOps-Teams zu bringen.
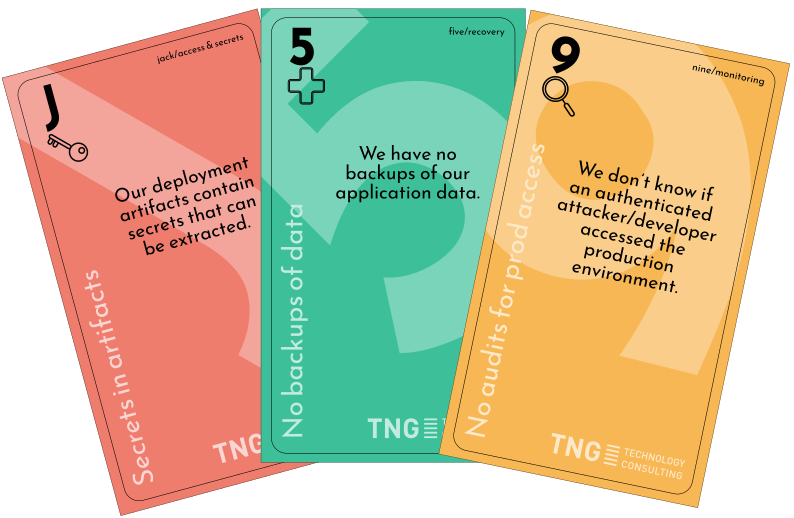
Als Variante des Kartenspiels Elevation of Privilege folgt es der Idee, ein System durch Gamification zu threat modeln. Dieser leichtgewichtige und niedrigschwellige Ansatz hilft Ihnen, Bedrohungen für Ihr DevOps- oder Cloud-Projekt zu finden, und vermittelt den Entwicklern eine sicherheitsorientierte Denkweise.
Die neueste Version finden Sie hier.
Die Idee des Threat Modelings durch Serious Games geht auf das Kartenspiel Elevation of Privilege von Adam Shostack zurück. Die Grundidee ist, die Entwickler an einen Tisch zu bringen und sie dazu zu bewegen, über die Sicherheit ihres Systems zu diskutieren. Dabei dient ein Kartenspiel als Leitfaden durch einen Katalog von Bedrohungen. Es ist darauf ausgelegt, niedrigschwellig und auf natürliche Weise in agile Entwicklungsprozesse integrierbar zu sein.
Während das Originalspiel die Sicherheit im Allgemeinen angeht und eine andere Variante, Cornucopia von der OWASP Foundation, speziell auf die Sicherheit von (Web-)Anwendungen abzielt, hatten wir das Gefühl, dass die spezifischen Bedürfnisse von DevOps-Teams, die in Cloud-Umgebungen arbeiten, fehlten. Cumulus versucht, diese Lücke zu schließen, und bietet ein maßgeschneidertes Kartendeck mit Bedrohungen für Cloud-Systeme.
Bedrohungen werden in die folgenden Kategorien eingeteilt (die auch die Farben in diesem Spiel sind):
Dieses Spiel versucht ausdrücklich nicht, Elevation of Privilege oder Cornucopia zu ersetzen. Es sollte vielmehr als Teil eines Trios von Threat-Modeling-Kartendecks gesehen werden, das verschiedene Aspekte moderner Softwareentwicklungsprojekte widerspiegelt.
Cumulus ist ein Stichspiel, ähnlich wie Skat.
Das Ziel ist es, so viele Punkte wie möglich zu sammeln, entweder indem man einen Stich macht oder indem man Bedrohungen findet. Am Ende des Spiels gewinnt der Spieler mit den meisten Punkten.
Zur Vorbereitung des Spiels wird eine Architekturübersicht erstellt. Idealerweise in Form eines Datenflussdiagramms, aber letztendlich ist jede Übersicht in Ordnung, die von den Spielern verstanden wird. Zusätzlich einigen sich die Spieler auf eine Startfarbe, d. h. eine Bedrohungskategorie.
Nachdem die Karten unter den Spielern verteilt wurden, beginnt das Spiel. Der erste Geber ist der Spieler, der die niedrigste Karte in der Startfarbe hält. Der Geber spielt eine Karte in der Startfarbe. Jeder andere Spieler muss in dieser Runde die Farbe bedienen. Ist das nicht möglich, kann der Spieler eine beliebige Karte auf der Hand wählen. Der Gewinner der Runde macht den Stich und ist derjenige, der die Karte mit dem höchsten Wert in der Farbe der Runde oder die höchste Trumpfkarte gespielt hat.
Trümpfe sind Karten der Farbe Access & Secrets.
Der Gewinner erhält dann einen Punkt, beginnt eine neue Runde und wählt die neue Farbe. Jedes Mal, wenn eine neue Karte gespielt wird, werden alle Spieler gebeten, darüber nachzudenken, ob die jeweilige Bedrohung, die auf der aktuellen Karte genannt wird, in irgendeiner Form auf ihr System zutrifft. Wenn eine Bedrohung gefunden wird (und das Team zustimmt, dass dies ein Thema ist, das betrachtet werden sollte), wird sie notiert und der Finder erhält einen zusätzlichen Punkt.
Die ursprüngliche und wunderbare Idee, Threat Modeling durch Serious Games durchzuführen, geht auf Adam Shostack zurück, der damals für Microsoft arbeitete. Er erfand das Spiel Elevation of Privilege, das die Blaupause für Cumulus ist.
Ein weiteres großartiges Spiel, das dem Ansatz von Elevation of Privilege zum Threat Modeling folgt, ist Cornucopia, entwickelt von der OWASP Foundation.
Beide Kartenspiele sind großartige Werkzeuge, um Entwicklungsteams dabei zu helfen, die Sicherheit des Systems, das sie bauen, zu erhöhen.
Wir hatten jedoch das Bedürfnis nach einem Threat-Modeling-Kartenspiel, das speziell auf DevOps-/Cloud-Projekte abzielt. Aus dieser Idee entstand Cumulus.
Es gibt eine Online-Version dieses Kartenspiels (und auch von Elevation of Privilege und Cornucopia) für Remote- oder geografisch verteilte Teams. Diese kann leicht selbst gehostet werden.
Sie finden sie unter:
https://github.com/tng/elevation-of-privilege
Alternativ kann Cumulus auf copi.owasp.org gespielt werden, siehe die Release Notes. Danke an Johan Sydseter.
Gedruckte Karten sind bei CyberSecGames erhältlich.
Beiträge zum Kartendeck sind sehr willkommen. Letztendlich ist dieses Kartendeck als Community-Projekt gedacht.
Änderungen an den Bedrohungsformulierungen sind als Pull Requests an cards.tex willkommen.
Das Kartendeck folgt der semantischen Versionierung. Versionsänderungen bedeuten:
Das Kartenspiel (einschließlich der Bedrohungsformulierungen und der veröffentlichten PDF-Dateien) wird unter CC-BY-4.0 vertrieben. Bei der Weitergabe dieses Spiels wird die Nennung von TNG Technology Consulting sehr geschätzt.
Alle Utils-Dateien (Shell-Skripte, LaTeX-Code für das Layouting) werden unter Apache-2.0 vertrieben.
