#1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 javokhir-sec/cve-poc-hub
🛡️ CVE-Proof-of-Concept-Hub — 4 VERÖFFENTLICHTE CVEs · 5 in Prüfung (VulnCheck) · SuiteCRM-Batch zurückgezogen
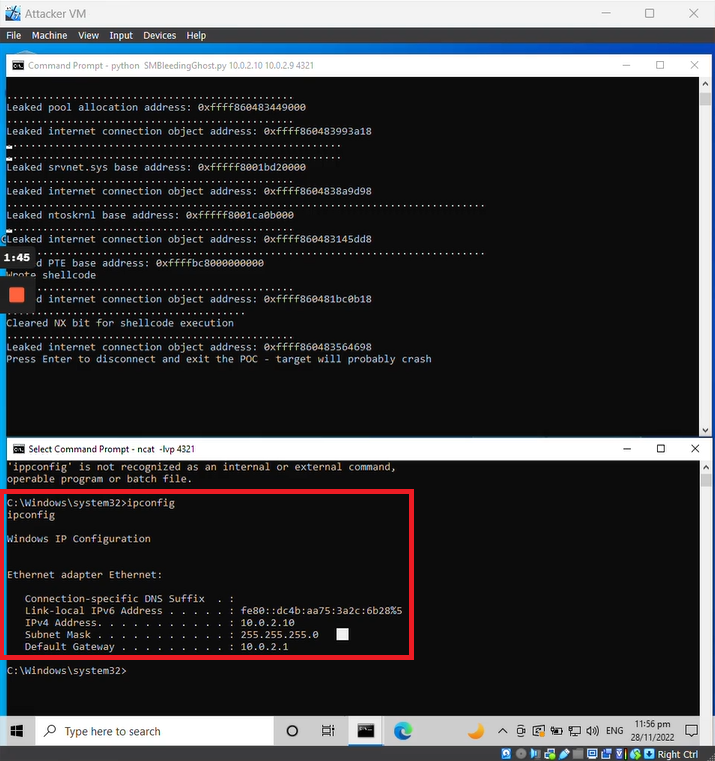 tdevworks/cve-2020-0796-smbghost-exploit-demo
Bildungsexploit als Proof-of-Concept für CVE-2020-0796 (SMBGhost), der eine Pre-Auth-RCE auf Windows SMBv3 demonstriert. Enthält eine…

 owasp/crapi
Absichtlich anfällige Microservices-API, die für praktisches Training der OWASP API Security Top 10 Risiken entwickelt wurde, mit integrierten…
 stealthsploit/oneruletorulethemstill
Eine überarbeitete und aktualisierte Version meiner ursprünglichen OneRuleToRuleThemAll hashcat Regel.
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 hellboy3110/cve-2026-16219-croogo-lab
Sicher demonstriert CVE-2026-16219 Path Traversal in Croogo CMS mit einem Loopback-only PoC, technischer Analyse, Remediation-Anleitung und…
 popclom/cve-2025-5548
Schritt-für-Schritt-Anleitung zur Ausnutzung eines Pufferüberlaufs im FreeFloat FTP Server unter Verwendung von Python-Fuzzing, Immunity Debugger mit…
 cved-sources/cve-2018-3811
Docker-Container, der eine verwundbare Umgebung für CVE-2018-3811 bereitstellt, entwickelt für Sicherheitstests und Exploit-Übungen innerhalb des…
 wwwiesel/infosec-black-friday
Alle Angebote für InfoSec-bezogene Software/Tools an diesem Black Friday
 686f6c61/poc-aiowpm-cve-2026-19949
Reproduzierbarer Docker-basierter Proof-of-Concept für CVE-2026-19949, eine SQL-Injection zweiter Ordnung in All-in-One WP Migration <= 7.109, die…
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) und Bibliothek für Python mit der Möglichkeit, Verbindungen live oder im Nachhinein zu überwachen
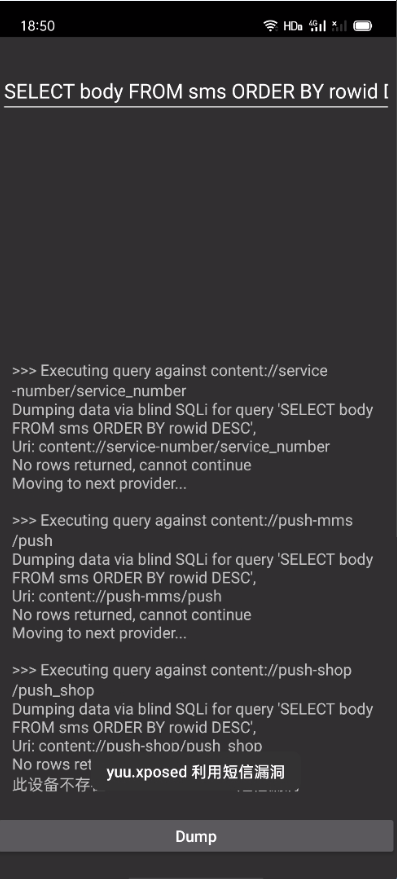 yuuouu/coloros-cve-2025-10184
ColorOS-SMS-Schwachstelle und Selbsthilfemaßnahmen für Nutzer
 0liverflow/cve2poc
CVE2PoC ist ein Tool, das Penetrationstestern, Bug Hunter und Sicherheitsforschern hilft, schnell öffentliche Exploits oder PoCs zu einer CVE-ID zu…
 ramadhanamizudin/lazyweb
LazyWeb ist eine Demonstrations-Webanwendung, die dazu entwickelt wurde, gängige serverseitige Anwendungssicherheitslücken aufzuzeigen. Jede…
 gkrishnan724/cve-2021-38297
Ein Proof-of-Concept-Szenario zur Ausnutzung von CVE2021-38297 GO WASM Buffer-Overflow
 horkimhab/cve-2026-50055
CVE-2026-50055 - Entwurf